Access Control (kiểm soát truy cập) là cơ chế xác định ai được phép truy cập vào tài nguyên gì, ở mức độ nào và trong điều kiện ra sao. Tài nguyên có thể là dữ liệu, ứng dụng, hệ thống mạng hoặc khu vực vật lý như tòa nhà, v.v.
Sáng thứ Hai, chị Lan, trưởng phòng nhân sự của một công ty thương mại 150 nhân viên, nhận tin: bảng lương quý vừa rồi đang được chia sẻ trong nhóm chat nội bộ. Sau khi kiểm tra, đội IT phát hiện bảng lương đang nằm “chễm chệ” trong một thư mục chung mà cả công ty đều có quyền truy cập. Tệ hơn, người chia sẻ liên kết là một nhân viên đã nghỉ việc từ ba tháng trước…
Không có hacker. Cũng không có mã độc! Vấn đề cốt yếu nằm ở việc doanh nghiệp chưa kiểm soát chặt chẽ ai được truy cập vào tài nguyên nào và khi nào cần thu hồi quyền truy cập. Đây cũng là rủi ro thường trực khi doanh nghiệp sử dụng nhiều ứng dụng, có nhân sự luân chuyển và hợp tác với các đối tác bên ngoài.
Và đó chính là bài toán mà Access Control (hay kiểm soát truy cập) có thể giải quyết. Trong bài viết, MM Technology sẽ cho bạn câu trả lời đầy đủ, dễ hình dung nhất về Access Control là gì.
1. Access Control là gì?
Access Control (kiểm soát truy cập) là cơ chế xác định ai được phép truy cập vào hệ thống, ứng dụng, dữ liệu hoặc tài nguyên cụ thể, đồng thời quy định phạm vi hành động mà họ có thể thực hiện. Cơ chế này giúp doanh nghiệp cấp đúng quyền cho từng đối tượng, hạn chế truy cập trái phép và thu hồi quyền khi không còn cần thiết.
Hãy hình dung đến một tòa nhà văn phòng. Bảo vệ ở sảnh kiểm tra thẻ nhân viên, thang máy chỉ lên được tầng công ty bạn thuê, và phòng server chỉ mở cho vài người có thẻ đặc biệt.
Access Control trong công nghệ thông tin hoạt động theo cùng logic như vậy, chỉ khác là “tòa nhà” lúc này là hệ thống email, phần mềm kế toán, cơ sở dữ liệu khách hàng hay máy chủ đám mây.
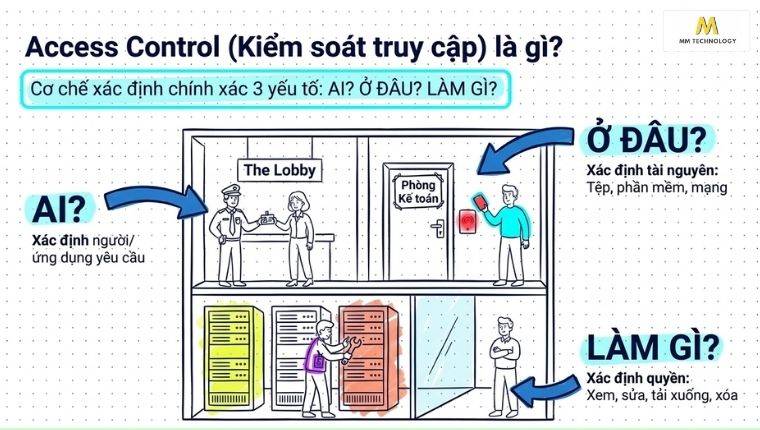
Một hệ thống kiểm soát truy cập thường cần trả lời ba câu hỏi:
- Ai đang yêu cầu truy cập? Nhân viên, quản trị viên, đối tác, khách hàng hay một ứng dụng
- Đối tượng muốn truy cập vào đâu? Tệp dữ liệu, phần mềm, cơ sở dữ liệu, thiết bị hoặc khu vực vật lý
- Được phép thực hiện hành động nào? Xem, chỉnh sửa, tải xuống, chia sẻ, xóa hoặc quản trị tài nguyên
Ví dụ, nhân viên kinh doanh có thể xem thông tin khách hàng và cập nhật lịch sử giao dịch. Nhưng họ không được xem bảng lương của toàn công ty.
Như vậy, có nghĩa là Access Control giúp doanh nghiệp xác định và thực thi các quy tắc truy cập. Thay vì để mọi người tự do sử dụng tài nguyên.
2. Access Control giải quyết những bài toán nào trong doanh nghiệp?
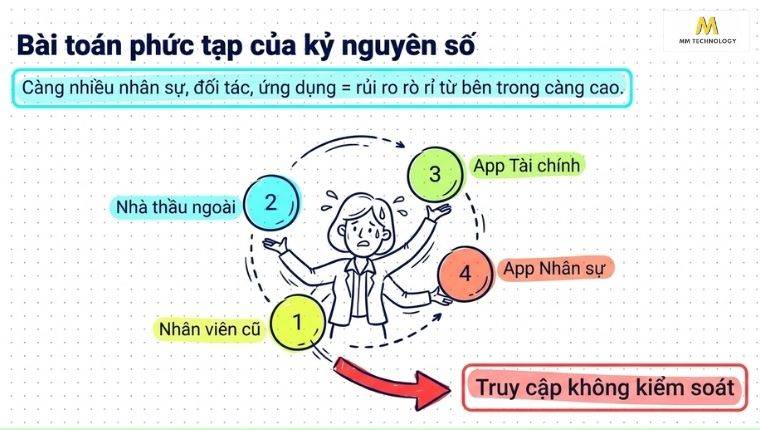
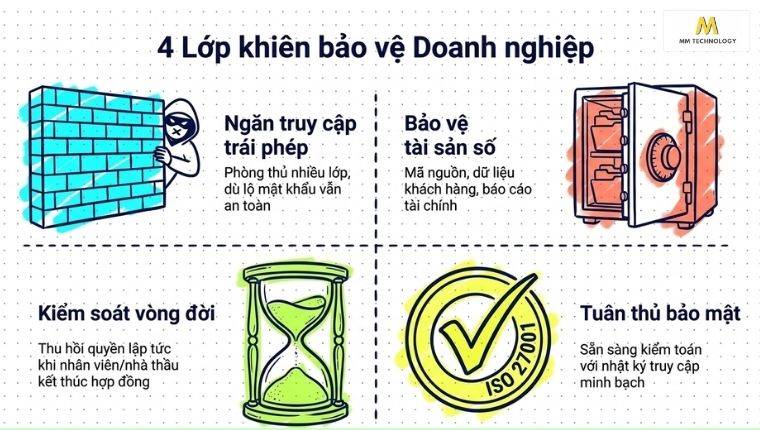
Access Control giúp doanh nghiệp giải quyết bốn bài toán chính: ngăn truy cập trái phép, bảo vệ dữ liệu và tài sản số, kiểm soát quyền của nhân viên cùng đối tác, và đáp ứng yêu cầu tuân thủ bảo mật. Khi các quyền được quản lý có hệ thống, rủi ro lộ lọt dữ liệu giảm rõ rệt.
Đồng thời, khi số lượng nhân viên, ứng dụng và đối tác tăng lên, cơ chế này càng quan trọng để hạn chế truy cập trái phép, bảo vệ thông tin nhạy cảm và duy trì khả năng quản lý quyền xuyên suốt vòng đời tài khoản.
2.1 Ngăn chặn truy cập trái phép vào hệ thống
Phần lớn các vụ tấn công mạng bắt đầu từ một tài khoản hợp lệ, thường là tài khoản mà kẻ xấu có được qua mật khẩu bị đánh cắp hoặc email lừa đảo (phishing). Access Control tạo ra nhiều lớp chặn cho tình huống này:
- Yêu cầu xác thực mạnh thay vì chỉ dùng mật khẩu.
- Giới hạn truy cập theo vị trí hoặc thiết bị.
- Tự động khóa tài khoản khi có hành vi bất thường.
Nhờ vậy, dù mật khẩu bị lộ, kẻ tấn công vẫn khó đi xa. Đây là ý tưởng “phòng thủ nhiều lớp” mà các chuyên gia bảo mật luôn nhấn mạnh.
2.2 Bảo vệ dữ liệu quan trọng và tài sản số
Dữ liệu khách hàng, hợp đồng, mã nguồn, báo cáo tài chính hay bí quyết kinh doanh đều là những tài sản có giá trị. Access Control đảm bảo các thông tin này chỉ nằm trong tay người thực sự cần đến. Quyền cũng có thể chia nhỏ theo từng hành động:
- Chỉ được đọc: dành cho người chỉ cần tham khảo thông tin.
- Được sửa: dành cho người trực tiếp cập nhật dữ liệu.
- Xóa hoặc chia sẻ ra bên ngoài: chỉ dành cho quản trị viên.
Cách phân tầng này còn giúp hạn chế thiệt hại khi có sự cố. Giả sử một tài khoản bị chiếm quyền, kẻ tấn công cũng chỉ chạm được vào phần dữ liệu mà tài khoản đó được phép truy cập.
2.3 Kiểm soát quyền truy cập của nhân viên, đối tác và bên thứ ba
Doanh nghiệp hiện nay làm việc với rất nhiều đối tượng, từ nhân viên chính thức, cộng tác viên, nhà thầu đến đơn vị cung cấp phần mềm và khách hàng. Mỗi nhóm cần một mức truy cập và thời hạn khác nhau. Access Control cho phép cấp quyền theo nhóm, đặt ngày hết hạn cho tài khoản tạm thời và thu hồi nhanh khi hợp đồng kết thúc.
Một rủi ro rất phổ biến là “quyền tồn đọng”. Chẳng hạn, nhân viên chuyển phòng ban nhưng vẫn giữ quyền cũ, hoặc người đã nghỉ việc mà tài khoản vẫn hoạt động. Quản lý truy cập bài bản sẽ giúp doanh nghiệp phát hiện và xử lý những trường hợp này.
2.4 Đáp ứng yêu cầu quản trị và tuân thủ bảo mật
Các tiêu chuẩn như ISO/IEC 27001 hay PCI DSS (trong ngành thanh toán) đều có yêu cầu về kiểm soát truy cập. Doanh nghiệp phải chứng minh được ai có quyền gì và khi nào họ truy cập dữ liệu. Tại Việt Nam, các quy định về bảo vệ dữ liệu cá nhân cũng yêu cầu doanh nghiệp áp dụng biện pháp kỹ thuật phù hợp để bảo vệ dữ liệu.
Access Control cung cấp nền tảng cho những yêu cầu này, từ chính sách phân quyền rõ ràng, nhật ký truy cập đầy đủ đến quy trình rà soát quyền định kỳ. Nhờ vậy, doanh nghiệp luôn sẵn sàng cho các đợt kiểm toán, cả nội bộ lẫn bên ngoài.
3. Ví dụ thực tế về ứng dụng Access Control vào hoạt động hằng ngày là gì?
Access Control xuất hiện trong rất nhiều tình huống quen thuộc. Nhân viên quẹt thẻ vào văn phòng, kế toán đăng nhập phần mềm với quyền riêng, quản trị viên bật xác thực hai bước, còn ngân hàng chỉ cho xem số dư sau khi bạn nhập mã OTP. Mỗi tình huống đều kiểm tra danh tính và giới hạn quyền.
MM Technology ưu tiên đưa phần ví dụ này lên trước để bạn dễ hình dung vai trò của Access Control, trước khi đi vào các khái niệm phức tạp hơn ở những phần tiếp theo.
Dưới đây là một số ví dụ cụ thể:
- Công ty thương mại 150 nhân viên: Nhân viên kinh doanh xem được danh sách khách hàng của mình nhưng không xem được của đồng nghiệp. Kế toán truy cập phần mềm tài chính, còn giám đốc có thêm quyền phê duyệt chi trên một ngưỡng nhất định.
- Bệnh viện: Bác sĩ điều trị xem được hồ sơ bệnh án của bệnh nhân mình phụ trách. Nhân viên thu ngân chỉ thấy thông tin thanh toán. Mọi lần mở hồ sơ đều được ghi nhật ký.
- Nhà thầu IT bên ngoài: Được cấp quyền vào đúng một hệ thống cần bảo trì, trong 14 ngày, bắt buộc dùng xác thực đa yếu tố. Hết hạn, tài khoản tự động bị vô hiệu hóa.
- Nhân viên làm việc từ xa: Có thể đăng nhập email từ điện thoại cá nhân, nhưng muốn mở hệ thống ERP thì phải dùng laptop đã được công ty quản lý.
- Đời sống cá nhân: Mở khóa điện thoại bằng vân tay hoặc Face ID là một dạng Access Control. Nhập OTP khi chuyển khoản hay quẹt thẻ từ vào chung cư cũng vậy.
4. Cơ chế hoạt động của Access Control là gì?
Access Control hoạt động theo một chuỗi năm bước. Trước tiên, hệ thống nhận diện người dùng, xác thực danh tính và kiểm tra quyền; sau đó cho phép hoặc từ chối truy cập, rồi ghi lại nhật ký. Dù là mở cửa văn phòng hay đăng nhập ứng dụng đám mây, quy trình cốt lõi đều giống nhau.
Nắm được cách Access Control hoạt động giúp bạn nhìn ra hệ thống đang yếu ở khâu nào. Chẳng hạn, mật khẩu yếu thuộc về bước xác thực, còn nhân viên thừa quyền thuộc về bước phân quyền. Khi biết vấn đề nằm ở đâu, doanh nghiệp sẽ chọn đúng việc cần làm trước, thay vì mua công cụ theo cảm tính. Hiểu quy trình này cũng giúp bạn trao đổi rõ ràng hơn với đội IT hoặc đơn vị triển khai.
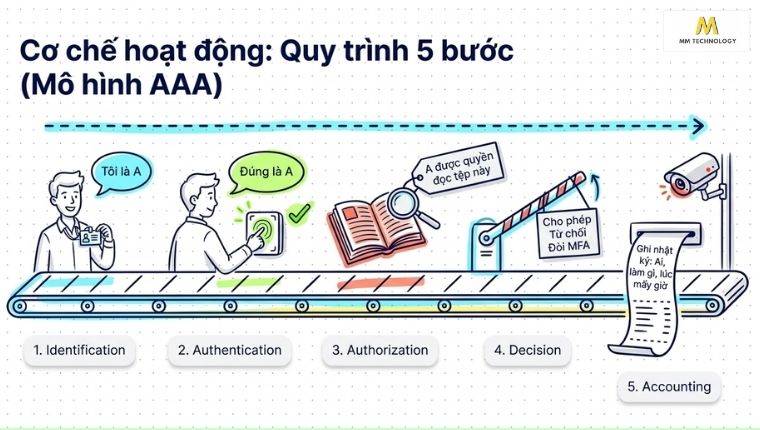
4.1 Xác định danh tính của người dùng hoặc thực thể truy cập
Bước đầu tiên là hệ thống biết “bạn tuyên bố mình là ai” (Identification). Danh tính có thể là tên đăng nhập, địa chỉ email, mã nhân viên, số thẻ hoặc mã định danh của một thiết bị, ứng dụng. Lưu ý rằng ở bước này hệ thống mới chỉ nghe lời tuyên bố, chưa kiểm chứng là thật hay giả.
Ví dụ, khi bạn gõ email công ty vào màn hình đăng nhập, bạn đang tuyên bố danh tính của mình. Việc chứng minh lời tuyên bố đó là đúng thuộc về bước kế tiếp.
4.2 Xác thực danh tính (Authentication)
Xác thực là bước chứng minh bạn đúng là người đã tuyên bố. Có ba nhóm bằng chứng chính:
- Thứ bạn biết: mật khẩu, mã PIN.
- Thứ bạn có: điện thoại nhận mã OTP, thẻ từ, khóa bảo mật vật lý, ứng dụng xác thực.
- Thứ thuộc về bạn: vân tay, khuôn mặt, mống mắt.
Khi kết hợp từ hai nhóm trở lên, ta có xác thực đa yếu tố (MFA). Cách này mạnh hơn nhiều so với chỉ dùng mật khẩu, vì kẻ xấu phải đánh cắp cùng lúc nhiều thứ.
4.3 Xác định quyền truy cập (Authorization)
Sau khi biết bạn là ai, hệ thống sẽ tra cứu xem bạn được làm gì. Đây là bước phân quyền (Authorization), trong đó quyền được định nghĩa dựa trên chính sách của doanh nghiệp, chẳng hạn vai trò công việc, phòng ban, mức độ nhạy cảm của dữ liệu, thiết bị đang dùng hoặc thời gian truy cập.
Nói đơn giản: xác thực trả lời câu hỏi “Bạn là ai?”, còn phân quyền trả lời câu hỏi “Bạn được làm gì?”. Một người có thể xác thực thành công nhưng vẫn bị từ chối nếu không có quyền.
4.4 Cho phép hoặc từ chối yêu cầu truy cập
Hệ thống dựa vào kết quả xác thực và chính sách phân quyền để đưa ra quyết định: cho phép, từ chối hoặc yêu cầu thêm điều kiện, chẳng hạn bổ sung bước xác thực thứ hai. Trong các hệ thống hiện đại, quyết định này diễn ra trong vài mili-giây và được đánh giá lại liên tục, không chỉ một lần lúc đăng nhập.
Nếu có điều bất thường, ví dụ như đăng nhập từ quốc gia lạ vào lúc 3 giờ sáng, hệ thống có thể chặn hẳn hoặc yêu cầu xác minh bổ sung.
4.5 Ghi nhật ký và giám sát hoạt động truy cập
Mọi lần truy cập, dù thành công hay thất bại, nên được ghi lại: ai, truy cập cái gì, từ đâu, vào lúc nào, kết quả ra sao. Nhật ký phục vụ ba mục đích: phát hiện sớm hành vi đáng ngờ, điều tra khi có sự cố và cung cấp bằng chứng khi kiểm toán.
Trong ngành bảo mật, ba bước xác thực, phân quyền và ghi nhật ký thường được gọi chung là mô hình AAA (Authentication, Authorization, Accounting).
5. Các mô hình kiểm soát truy cập phổ biến hiện nay
Có bốn mô hình kiểm soát truy cập phổ biến. DAC để chủ sở hữu tự quyết, còn MAC do hệ thống áp quy tắc bắt buộc. RBAC phân quyền theo vai trò, trong khi ABAC dựa trên thuộc tính và ngữ cảnh. Mỗi mô hình phù hợp với một quy mô và mức độ bảo mật khác nhau.
Vậy mô hình Access Control là gì? Hiểu đơn giản, đó là bộ nguyên tắc quyết định cách cấp quyền trong một tổ chức. Mô hình trả lời hai câu hỏi: ai là người đặt ra quyền, và quyền được xác định dựa trên điều gì. Có mô hình giao quyền cho chủ sở hữu dữ liệu. Có mô hình dựa trên vai trò công việc. Cũng có mô hình xét thêm thời gian, vị trí và thiết bị.
Về cơ bản, bạn có thể xem mô hình như “luật chơi” của doanh nghiệp. Luật này cần được chọn trước khi triển khai bất kỳ công cụ nào.
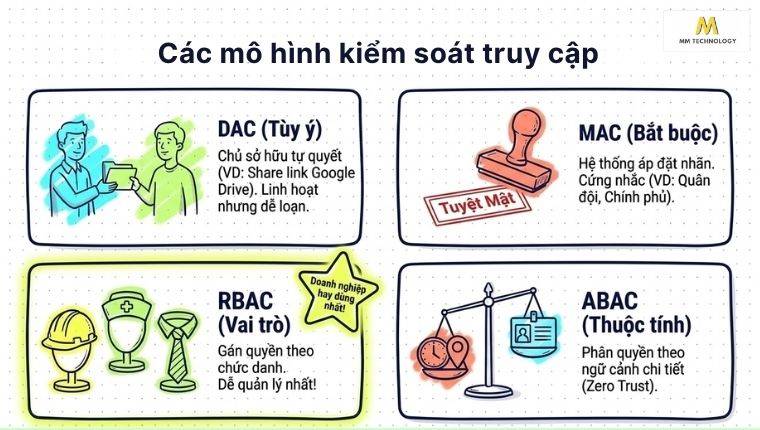
5.1 Discretionary Access Control (DAC) – Kiểm soát truy cập tùy ý
Trong DAC, chủ sở hữu tài nguyên tự quyết định ai được truy cập. Ví dụ quen thuộc nhất là Google Drive: bạn tạo một tệp hoặc thư mục dùng chung, rồi tự chia sẻ cho đồng nghiệp với quyền xem hoặc sửa.
- Ưu điểm: linh hoạt, dễ dùng, phù hợp nhóm nhỏ.
- Hạn chế: khó kiểm soát tập trung vì mỗi người tự chia sẻ nên dữ liệu dễ bị phân tán, và một chủ sở hữu bất cẩn có thể vô tình mở quyền quá rộng.
5.2 Mandatory Access Control (MAC) – Kiểm soát truy cập bắt buộc
Trong MAC, quyền truy cập do hệ thống áp đặt dựa trên nhãn phân loại, không ai được tự ý thay đổi, kể cả chủ sở hữu dữ liệu. Dữ liệu được gắn nhãn như “Công khai”, “Nội bộ”, “Mật”, “Tuyệt mật”. Người dùng cũng có cấp độ tin cậy tương ứng và chỉ được đọc dữ liệu ở cấp bằng hoặc thấp hơn.
- Ưu điểm: mức bảo mật rất cao, chính sách thống nhất.
- Hạn chế: cứng nhắc, khó quản lý, thường chỉ dùng trong quân sự, chính phủ hoặc môi trường yêu cầu bảo mật đặc biệt.
5.3 Role-Based Access Control (RBAC) – Kiểm soát truy cập dựa trên vai trò
RBAC gán quyền cho vai trò, rồi gán người dùng vào vai trò, thay vì cấp quyền riêng cho từng cá nhân. Ví dụ, vai trò “Kế toán viên” có quyền vào phần mềm kế toán. Nhân viên kế toán mới chỉ cần được gán vai trò này là có đủ quyền cần thiết.
- Ưu điểm: dễ quản lý, dễ mở rộng, dễ rà soát, hỗ trợ tốt nguyên tắc đặc quyền tối thiểu. Đây là mô hình được doanh nghiệp sử dụng nhiều nhất.
- Hạn chế: khi tổ chức lớn, số lượng vai trò có thể phình to (“role explosion”). Các trường hợp ngoại lệ phụ thuộc ngữ cảnh cũng khó xử lý.
5.4 Attribute-Based Access Control (ABAC) – Kiểm soát truy cập dựa trên thuộc tính
ABAC ra quyết định dựa trên tập hợp thuộc tính, bao gồm thuộc tính của người dùng (phòng ban, chức danh), của tài nguyên (mức độ nhạy cảm của dữ liệu) và của ngữ cảnh (thời gian, vị trí, thiết bị, mức độ rủi ro). Ví dụ quy tắc: “Bác sĩ chỉ được xem hồ sơ bệnh nhân thuộc khoa mình, trong giờ làm việc, từ thiết bị đã đăng ký”.
- Ưu điểm: chi tiết, linh hoạt, phù hợp môi trường đám mây và Zero Trust.
- Hạn chế: thiết kế và vận hành phức tạp hơn, cần dữ liệu thuộc tính chính xác.
Trên thực tế, nhiều doanh nghiệp kết hợp RBAC làm nền tảng, rồi bổ sung điều kiện theo ngữ cảnh kiểu ABAC cho những tài nguyên nhạy cảm.
6. Các loại giải pháp Access Control trong doanh nghiệp
Giải pháp Access Control trong doanh nghiệp thường chia thành bốn nhóm. IAM quản lý danh tính và quyền truy cập chung, còn PAM bảo vệ tài khoản đặc quyền. NAC kiểm soát thiết bị kết nối mạng, trong khi Physical Access Control quản lý ra vào vật lý. Các nhóm này bổ trợ nhau, không thay thế nhau.
Vậy giải pháp Access Control là gì, và nó liên quan thế nào đến các mô hình ở phần trước? Nếu mô hình là “luật chơi” thì giải pháp chính là công cụ giúp thực thi luật chơi đó.
Công cụ này có thể là phần mềm, thiết bị hoặc dịch vụ mà doanh nghiệp triển khai. Một giải pháp thường áp dụng một hoặc nhiều mô hình cùng lúc. Chẳng hạn, hệ thống IAM hay dùng RBAC làm nền tảng, rồi bổ sung điều kiện theo ngữ cảnh kiểu ABAC.
Nói cách khác, mô hình quyết định nguyên tắc, còn giải pháp lo việc vận hành hằng ngày.
6.1 Identity and Access Management (IAM) – Quản lý danh tính và quyền truy cập
Identity and Access Management (IAM) là giải pháp quản lý danh tính và quyền truy cập của người dùng trong hệ thống số. Nếu Access Control là nguyên tắc, IAM là nền tảng công nghệ phổ biến nhất để hiện thực hóa nguyên tắc đó. IAM phục vụ nhân viên, đối tác và cả ứng dụng.
IAM là một mảng kiến thức khá rộng, và phần này mới chỉ giới thiệu những ý cốt lõi. Nếu bạn muốn hiểu kỹ hơn về cách IAM vận hành cũng như lợi ích của nó với doanh nghiệp, hãy đọc thêm bài viết IAM là gì.
Một hệ thống IAM thường gồm các thành phần chính:
- Thư mục người dùng (directory): lưu danh tính, nhóm và thiết bị tại một nơi duy nhất.
- Đăng nhập một lần (SSO): một tài khoản truy cập được nhiều ứng dụng, giúp giảm số mật khẩu phải nhớ.
- Xác thực đa yếu tố (MFA): thêm lớp xác minh bên cạnh mật khẩu.
- Phân quyền theo vai trò: gán quyền theo chức danh, phòng ban thay vì từng cá nhân.
- Báo cáo và rà soát truy cập: cho biết ai đang có quyền gì, từ đó phát hiện quyền thừa.
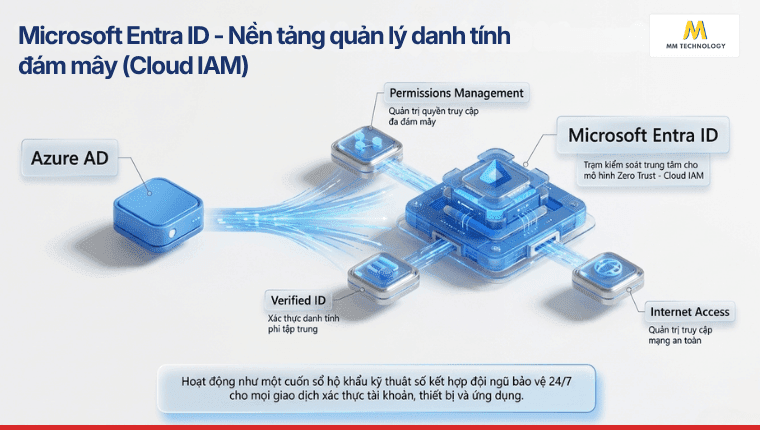
Vì mọi nhân viên đều cần tài khoản và quyền, IAM phù hợp với hầu hết doanh nghiệp và thường là điểm khởi đầu hợp lý. Microsoft Entra ID là một ví dụ điển hình của giải pháp IAM trên nền tảng đám mây. MM Technology sẽ giải đáp chi tiết hơn về giải pháp này ở phần 7.
6.2 Privileged Access Management (PAM) – Quản lý quyền truy cập đặc quyền
Privileged Access Management (PAM) là giải pháp quản lý và bảo vệ các tài khoản đặc quyền. Tức những tài khoản có quyền cao như quản trị hệ thống, quản trị cơ sở dữ liệu hoặc quản trị đám mây. Các tài khoản này có sức mạnh lớn nên là mục tiêu hàng đầu của kẻ tấn công. Nếu một tài khoản quản trị bị chiếm quyền, thiệt hại thường lan rộng hơn nhiều so với tài khoản thông thường.
Privileged Access Management bảo vệ nhóm tài khoản này bằng các biện pháp như:
- Chỉ cấp quyền cao khi cần và trong thời gian giới hạn (just-in-time).
- Lưu trữ và xoay vòng mật khẩu quản trị an toàn, không để quản trị viên tự giữ.
- Ghi lại toàn bộ phiên làm việc của quản trị viên để kiểm tra sau này.
- Yêu cầu phê duyệt trước khi truy cập vào hệ thống nhạy cảm.
- Tách tài khoản quản trị khỏi tài khoản làm việc hằng ngày.
PAM đặc biệt cần thiết với doanh nghiệp có nhiều hệ thống quan trọng, nhiều quản trị viên hoặc thuê đơn vị bên ngoài quản trị hộ. Giải pháp này cũng hỗ trợ kiểm toán, vì mọi thao tác đặc quyền đều có dấu vết.
6.3 Network Access Control (NAC) – Kiểm soát truy cập mạng
Network Access Control (NAC) là giải pháp kiểm soát thiết bị nào được phép kết nối vào mạng doanh nghiệp và với mức quyền nào. Nếu IAM trả lời câu hỏi “người dùng là ai”, thì NAC trả lời câu hỏi “thiết bị này có đáng tin không”.
Khi một laptop hoặc điện thoại kết nối Wi-Fi công ty, NAC có thể kiểm tra xem thiết bị đã cài phần mềm diệt virus và cập nhật hệ điều hành chưa. Thiết bị đạt chuẩn được vào mạng chính, còn thiết bị lạ hoặc không an toàn bị cách ly vào mạng khách hoặc bị chặn.
Network Access Control thường mang lại những giá trị sau:
- Phát hiện và chặn thiết bị lạ cắm vào mạng nội bộ.
- Tự động phân vùng mạng theo nhóm thiết bị, ví dụ máy văn phòng, máy của khách, thiết bị IoT.
- Hỗ trợ chính sách mang thiết bị cá nhân đi làm (BYOD) mà vẫn kiểm soát được rủi ro.
- Cô lập nhanh thiết bị nghi nhiễm mã độc để tránh lây lan.
NAC phù hợp với doanh nghiệp có văn phòng, nhà máy hoặc kho bãi với nhiều thiết bị cùng kết nối mạng.
6.4 Physical Access Control – Kiểm soát ra vào vật lý
Physical Access Control là giải pháp kiểm soát ra vào các khu vực vật lý như cổng văn phòng, phòng server, kho hàng hoặc nhà máy. Nghe có vẻ xa với an ninh mạng, nhưng đây vẫn là lớp bảo vệ không thể thiếu. Nếu ai cũng vào được phòng server thì mọi biện pháp bảo mật phần mềm đều có thể bị vô hiệu hóa.
Các công nghệ thường gặp gồm thẻ từ, mã PIN, nhận diện vân tay hoặc khuôn mặt, cổng xoay (turnstile) và camera giám sát.
Một hệ thống tốt Physical Access Control thường có những điểm sau:
- Phân quyền ra vào theo khu vực và theo khung giờ, không chỉ theo từng cánh cửa.
- Ghi lại nhật ký ra vào để truy vết khi có sự cố.
- Thu hồi thẻ hoặc dữ liệu sinh trắc ngay khi nhân sự nghỉ việc.
- Cảnh báo khi cửa bị mở quá lâu hoặc bị cưỡng ép.
- Kết nối với hệ thống nhân sự để cấp và thu hồi quyền tự động.
Kiểm soát vật lý càng gắn kết với kiểm soát truy cập số thì càng ít kẽ hở. Ví dụ, khi nhân viên nghỉ việc, doanh nghiệp cần khóa cả thẻ ra vào lẫn tài khoản đăng nhập.
7. Microsoft Entra ID hỗ trợ kiểm soát truy cập như thế nào?
Microsoft Entra ID là dịch vụ quản lý danh tính và truy cập trên nền tảng đám mây của Microsoft. Giải pháp này hỗ trợ Access Control qua quản lý danh tính tập trung, phân quyền theo vai trò, chính sách Conditional Access và xác thực đa yếu tố.
MM Technology đi sâu vào Microsoft Entra ID ở phần này vì đây là giải pháp thể hiện khá đầy đủ những gì bạn vừa đọc ở các phần trước. Từ quản lý danh tính tập trung của IAM, phân quyền theo vai trò của RBAC cho đến việc kiểm soát truy cập theo ngữ cảnh, tất cả đều nằm trên cùng một nền tảng.
Lưu ý rằng Entra ID chỉ là một sản phẩm con, thuộc hệ sinh thái “cha” lớn hơn là Microsoft Entra. Nếu cần tìm hiểu thêm, bạn có thể tham khảo trong bài viết Microsoft Entra là gì, bao gồm từ tính năng đến hình thức cấp phép.
7.1 Quản lý danh tính và quyền truy cập ứng dụng tập trung
Với Entra ID, doanh nghiệp quản lý người dùng, nhóm và thiết bị tại một nơi duy nhất. Nhân viên chỉ cần đăng nhập một lần (SSO), sau đó truy cập được Microsoft 365 và hàng nghìn ứng dụng SaaS khác. Ví dụ như Salesforce, Slack, Zoom hoặc các ứng dụng nội bộ tích hợp.
Lợi ích thực tế khá rõ. IT không phải tạo tài khoản rời rạc ở từng ứng dụng. Người dùng cũng đỡ phải nhớ nhiều mật khẩu. Khi nhân viên nghỉ việc, IT chỉ cần vô hiệu hóa một tài khoản gốc. Quyền truy cập ở hàng loạt ứng dụng sẽ được cắt ngay.
7.2 Phân quyền dựa trên vai trò với Role-Based Access Control
Entra ID cung cấp nhiều vai trò dựng sẵn (built-in roles) như Global Administrator, User Administrator hay Helpdesk Administrator. Nhờ đó, doanh nghiệp giao đúng phạm vi quản trị cho từng người. Thay vì để ai cũng là quản trị viên toàn quyền. Doanh nghiệp cũng có thể tạo vai trò tùy chỉnh khi cần (tùy gói bản quyền).
Ví dụ, nhân viên helpdesk có thể đặt lại mật khẩu cho người dùng thông thường mà không cần quyền thay đổi cấu hình toàn hệ thống.
Ngoài ra, với tài nguyên trên Azure, Azure RBAC cho phép gán quyền theo vai trò ở các phạm vi như subscription, resource group hoặc từng tài nguyên.
7.3 Áp dụng chính sách truy cập có điều kiện với Conditional Access
Conditional Access hoạt động như các quy tắc “nếu… thì…”. Hệ thống xem xét nhiều tín hiệu, gồm người dùng là ai, đang ở đâu, dùng thiết bị gì, ứng dụng nào đang được truy cập và mức độ rủi ro của lần đăng nhập. Sau đó, hệ thống cho phép, chặn hoặc yêu cầu thêm biện pháp.
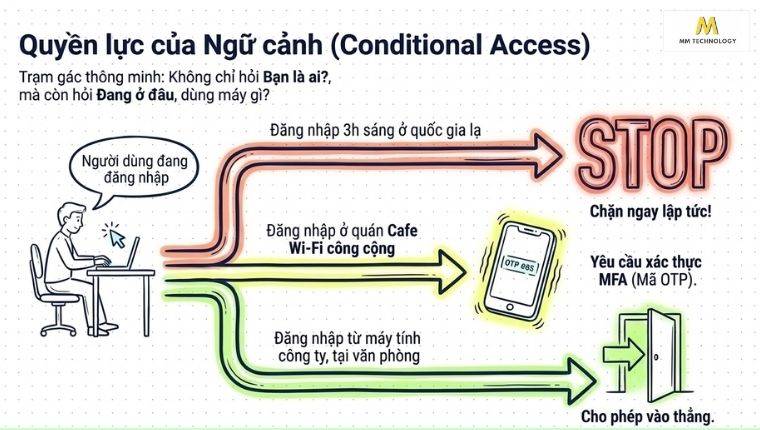
Một số chính sách điển hình:
- Yêu cầu MFA khi đăng nhập từ ngoài mạng công ty.
- Chỉ cho phép truy cập dữ liệu nhạy cảm từ thiết bị đã được công ty quản lý.
- Chặn đăng nhập từ các quốc gia mà doanh nghiệp không hoạt động.
- Yêu cầu xác thực bổ sung khi phát hiện đăng nhập có rủi ro cao.
Lưu ý là Conditional Access thuộc các gói Microsoft Entra ID P1 trở lên, nên doanh nghiệp cần kiểm tra bản quyền đang sở hữu.
7.4 Tăng cường bảo mật bằng xác thực đa yếu tố (MFA)
Entra ID hỗ trợ nhiều phương thức MFA: ứng dụng Microsoft Authenticator, mã xác minh, khóa bảo mật FIDO2, hoặc đăng nhập không mật khẩu (passwordless). Khi MFA được bật, kẻ tấn công dù biết mật khẩu vẫn không thể đăng nhập nếu thiếu yếu tố thứ hai.
Với doanh nghiệp mới bắt đầu, Security Defaults là cách bật nhanh các thiết lập bảo mật cơ bản, trong đó có yêu cầu đăng ký MFA, mà không cần cấu hình phức tạp. Khi nhu cầu lớn hơn, doanh nghiệp có thể chuyển sang Conditional Access để kiểm soát chi tiết.
8. Làm thế nào để triển khai Access Control hiệu quả?
Dưới đây là lộ trình sáu bước tham khảo để triển khai Access Control hiệu quả. Đây không phải quy trình bắt buộc: tùy quy mô và mức độ sẵn sàng, doanh nghiệp có thể điều chỉnh thứ tự hoặc gộp một số bước. Điều quan trọng là làm từng bước chắc chắn, thay vì cố hoàn thiện ngay từ đầu.
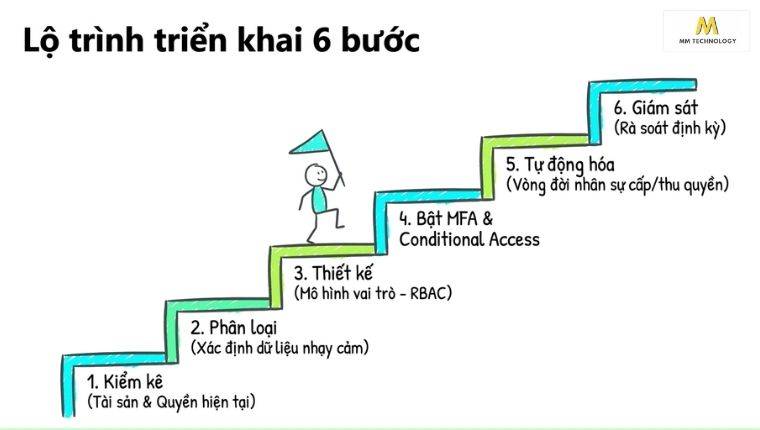
Cụ thể:
- Bước 1. Kiểm kê tài sản và hiện trạng quyền. Liệt kê hệ thống, ứng dụng và dữ liệu quan trọng, rồi xác định ai đang có quyền gì.
- Bước 2. Phân loại dữ liệu và xác định mức độ nhạy cảm. Hãy tập trung bảo vệ trước những gì quan trọng nhất. Ví dụ như dữ liệu khách hàng, tài chính, nhân sự và mã nguồn.
- Bước 3. Thiết kế mô hình phân quyền. Với đa số doanh nghiệp, bắt đầu bằng RBAC là hợp lý. Hãy xây dựng danh sách vai trò gắn với chức danh, phòng ban và hạn chế tạo quyền cho từng người.
- Bước 4. Bật xác thực mạnh và chính sách truy cập có điều kiện. Ưu tiên MFA cho toàn bộ người dùng, đặc biệt là tài khoản quản trị. Sau đó, bổ sung quy tắc theo thiết bị, vị trí và mức độ rủi ro.
- Bước 5. Tự động hóa vòng đời tài khoản. Thiết lập quy trình cấp quyền khi nhân sự mới vào, điều chỉnh quyền khi chuyển bộ phận và thu hồi ngay khi nghỉ việc.
- Bước 6. Giám sát, rà soát định kỳ và đào tạo. Xem lại quyền truy cập theo quý hoặc nửa năm, theo dõi nhật ký bất thường và nhắc nhở nhân viên về an toàn thông tin.
9. Câu hỏi thường gặp (FAQ)
Authentication (xác thực) chỉ là một bước trong Access Control, dùng để chứng minh bạn đúng là người đã tuyên bố. Access Control rộng hơn vì gồm cả phân quyền, quyết định cho phép hoặc từ chối và ghi nhật ký.
Authorization (phân quyền) là bước xác định người dùng đã xác thực được phép làm gì, như xem, sửa hay xóa. Đây là một thành phần cốt lõi của Access Control, còn Access Control là toàn bộ hệ thống kiểm soát.
Không hoàn toàn. Access Control là khái niệm và nguyên tắc kiểm soát ai truy cập gì, áp dụng cả trong thế giới số lẫn vật lý. IAM là nhóm giải pháp công nghệ giúp triển khai nguyên tắc đó cho người dùng trong hệ thống số.
Có, trong phạm vi truy cập số. Entra ID cung cấp xác thực, SSO, MFA, phân quyền theo vai trò và Conditional Access. Tuy nhiên, nó không thay thế kiểm soát ra vào vật lý hay các giải pháp như NAC.
Có. Doanh nghiệp nhỏ thường ít lớp phòng thủ nên dễ bị tấn công hơn. Bạn có thể bắt đầu từ mật khẩu mạnh, MFA, mỗi người một tài khoản riêng và thu hồi quyền ngay khi nhân sự nghỉ việc.
10. Tạm kết
Nhìn lại câu chuyện của chị Lan ở đầu bài, có thể thấy sự cố ấy không đến từ một cuộc tấn công tinh vi nào. Nó đến từ những quyền truy cập được cấp rồi bị bỏ quên: một thư mục mở cho cả công ty, một tài khoản đã nghỉ việc nhưng vẫn còn hiệu lực. Đó cũng chính là tình huống cần Access Control.
Đây cũng là tình huống rất dễ xảy ra ở bất kỳ doanh nghiệp nào khi quy mô tăng lên mà việc quản lý quyền vẫn làm thủ công. Chỉ cần quyền được cấp đúng phạm vi và thu hồi kịp thời, sự cố đó hoàn toàn có thể tránh được.
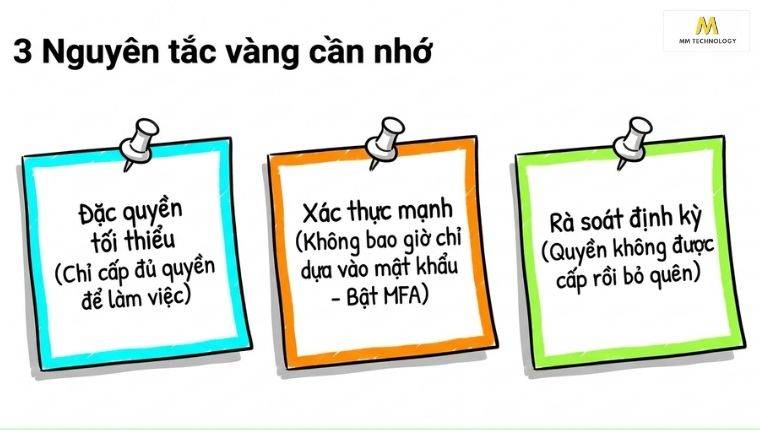
Và cũng trong xuyên suốt bài viết, chúng ta đã đi qua khái niệm Access Control là gì, các bài toán doanh nghiệp thường gặp, cách hệ thống hoạt động, v.v. Nếu chỉ nhớ ba điều, hãy nhớ đặc quyền tối thiểu, xác thực mạnh và rà soát định kỳ nhé.
Bối cảnh hiện nay khiến điều này càng cấp thiết. Nhân viên làm việc từ xa hoặc kết hợp, dữ liệu nằm trên đám mây và doanh nghiệp dùng ngày càng nhiều ứng dụng SaaS, nên ranh giới của mạng nội bộ không còn rõ ràng như trước. Khi đó, danh tính và quyền truy cập trở thành tuyến phòng thủ chính của doanh nghiệp.
Nếu doanh nghiệp bạn đang dùng Microsoft 365 hoặc nhiều ứng dụng đám mây, Microsoft Entra ID là lựa chọn đáng cân nhắc để gom quản lý danh tính và quyền truy cập về một nơi, rồi mở rộng dần bằng RBAC, Conditional Access và MFA.


