MFA (Multi-Factor Authentication), hay xác thực đa yếu tố, là phương pháp yêu cầu người dùng cung cấp nhiều hình thức xác minh danh tính thay vì chỉ mật khẩu. Các yếu tố có thể gồm thông tin bạn biết, thiết bị bạn sở hữu và đặc điểm sinh trắc học. Nhờ bổ sung lớp xác minh, MFA giúp doanh nghimfaệp giảm nguy cơ truy cập trái phép khi mật khẩu bị đánh cắp hoặc bị xâm phạm.
Một nhân viên nhập đúng email và mật khẩu. Hệ thống có nên cho đăng nhập ngay?
Nếu chỉ sử dụng mật khẩu, câu trả lời thường là có. Nhưng vấn đề nằm ở chỗ hệ thống không biết người vừa nhập mật khẩu là nhân viên thật hay kẻ đã đánh cắp được mật khẩu đó.
MFA giải quyết điểm yếu này bằng cách yêu cầu thêm bằng chứng xác minh danh tính. Thay vì chỉ hỏi “bạn có biết mật khẩu không?”, hệ thống có thể kiểm tra thêm “bạn có thiết bị đã đăng ký không?” hoặc “bạn có đúng là người sở hữu tài khoản không?”.
Đó là lý do MFA đã trở thành một lớp bảo vệ quan trọng trong chiến lược bảo mật danh tính của doanh nghiệp. Nghiên cứu được Microsoft Learn công bố cho biết MFA có thể ngăn chặn hơn 99,2% các cuộc tấn công xâm phạm tài khoản.
Vậy MFA là gì, hoạt động ra sao và doanh nghiệp nên triển khai như thế nào? Cùng tìm hiểu chi tiết qua nội dung dưới đây.
1. MFA là gì?
MFA là viết tắt của Multi-Factor Authentication, nghĩa là xác thực đa yếu tố. Đây là quy trình bảo mật yêu cầu nhiều hình thức xác minh để xác nhận danh tính người dùng. Thay vì xem mật khẩu là bằng chứng duy nhất, hệ thống kết hợp từ hai yếu tố xác thực trở lên để tạo thêm lớp bảo vệ.
Để dễ hình dung về MFA là gì trong thực tế, bạn hãy tưởng tượng quy trình vào văn phòng làm việc.
Để mở cửa, bạn cần có chìa khóa (thứ bạn sở hữu) và phải nhập thêm mã PIN trên bàn phím số (điều bạn biết). Nếu kẻ trộm nhặt được chìa khóa, hắn vẫn không thể đột nhập vì thiếu mã PIN.
MFA vận hành chính xác theo nguyên lý này trên không gian số.
Một điểm quan trọng doanh nghiệp cần lưu ý khi tìm hiểu MFA là gì là sự khác biệt giữa “nhiều bước” (multi-step) và “nhiều yếu tố” (multi-factor). Nếu hệ thống yêu cầu bạn nhập mật khẩu, sau đó yêu cầu trả lời một câu hỏi bảo mật (như “Tên con vật nuôi của bạn là gì?”), đó chỉ là xác thực nhiều bước vì cả hai đều thuộc cùng một nhóm “thông tin bạn biết”. Nếu hacker đoán được mật khẩu, khả năng cao chúng cũng sẽ dò ra câu hỏi bảo mật. MFA thực sự bắt buộc các yếu tố phải thuộc các nhóm bản chất khác nhau.
1.1 Ba yếu tố xác thực cốt lõi của MFA là gì?
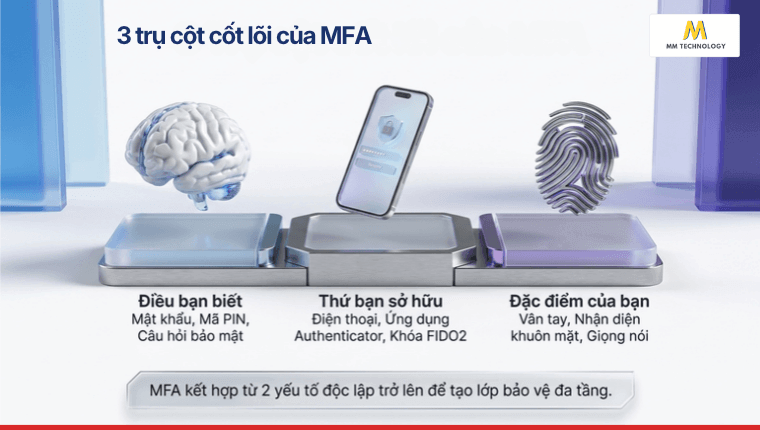
MFA có thể kết hợp ba nhóm yếu tố: thứ bạn biết, thứ bạn có và thứ thuộc về bạn. Việc sử dụng các yếu tố độc lập khiến kẻ tấn công phải vượt qua nhiều điều kiện xác minh thay vì chỉ lấy được một mật khẩu.
| Yếu tố xác thực | Ý nghĩa bản chất | Ví dụ thực tế |
| Something you know (Điều bạn biết) | Thông tin tri thức mà chỉ người dùng ghi nhớ trong đầu. | Mật khẩu (Password), mã PIN, câu hỏi bảo mật. |
| Something you have (Thứ bạn sở hữu) | Vật thể vật lý hoặc thiết bị số mà người dùng đang nắm giữ. | Điện thoại nhận SMS/OTP, ứng dụng Authenticator, khóa bảo mật FIDO2, Smart card. |
| Something you are (Đặc điểm thuộc về bạn) | Dữ liệu sinh trắc học duy nhất gắn liền với cơ thể người dùng. | Vân tay (Fingerprint), nhận diện khuôn mặt (Face ID), mống mắt, giọng nói. |
1.2 Ví dụ về MFA trong doanh nghiệp
Hãy xem xét kịch bản một nhân viên truy cập vào hệ thống email doanh nghiệp trên Microsoft 365:
[Nhập Email + Mật khẩu] ➔ [Hệ thống yêu cầu xác minh] ➔ [Xác nhận qua app Microsoft Authenticator / Sinh trắc học] ➔ [Truy cập thành công]
- Bước 1: Nhân viên nhập tên tài khoản và mật khẩu (Something you know).
- Bước 2: Hệ thống gửi một thông báo xác nhận đến ứng dụng Microsoft Authenticator trên điện thoại riêng của nhân viên (Something you have) hoặc yêu cầu quét khuôn mặt trên điện thoại (Something you are).
- Bước 3: Nhân viên nhấn “Phê duyệt” hoặc quét vân tay. Hệ thống đối chiếu dữ liệu và cấp quyền truy cập.
2. Tại sao chỉ dùng mật khẩu không đủ bảo vệ doanh nghiệp?
Mật khẩu là một lớp bảo vệ có thể bị xâm phạm. Phishing có thể lừa người dùng cung cấp mật khẩu; credential stuffing khai thác thông tin đăng nhập bị đánh cắp từ những vụ vi phạm khác; còn brute force liên tục thử đoán thông tin đăng nhập. Hiểu rõ MFA là gì giúp doanh nghiệp nhận ra mật khẩu không nên là lớp phòng thủ duy nhất.
2.1 Điều gì xảy ra khi doanh nghiệp chỉ sử dụng mật khẩu?
Khi doanh nghiệp vận hành dựa trên cơ chế bảo vệ duy nhất là mật khẩu (Password-only), hệ thống sẽ đối mặt với một điểm phụ thuộc cực kỳ nguy hiểm (Single Point of Failure).
Tấn công Phishing ➔ Lộ Username / Password ➔ Attacker nhập Credential ➔ Chiếm đoạt tài khoản doanh nghiệp
Các phương thức tấn công khiến mật khẩu dễ dàng bị sụp đổ bao gồm:
- Phishing (Lừa đảo): Tội phạm mạng tạo ra các trang web đăng nhập giả mạo công ty để lừa nhân viên tự nhập thông tin tài khoản.
- Credential Stuffing: Hacker dùng danh sách hàng triệu tài khoản bị rò rỉ trên mạng để thử đăng nhập tự động vào hệ thống của doanh nghiệp.
- Password Reuse: Nhân viên có thói quen dùng chung một mật khẩu cho cả email công việc lẫn các ứng dụng cá nhân. Khi một dịch vụ bên ngoài bị hack, tài khoản doanh nghiệp cũng bị đe dọa.
- Brute-force Attacks: Sử dụng phần mềm tự động thử hàng nghìn kết hợp mật khẩu mỗi giây cho đến khi tìm ra kết quả đúng.
2.2 Điều gì thay đổi khi tài khoản có MFA?
Khái niệm cốt lõi của MFA là gì nằm ở khả năng ngăn chặn hacker truy cập ngay cả khi mật khẩu đã bị rò rỉ, nhờ vào việc đòi hỏi thêm yếu tố xác thực thứ hai từ người dùng.
Khi doanh nghiệp kích hoạt xác thực MFA, kịch bản tấn công sẽ diễn ra hoàn toàn khác:
Password bị lộ ➔ Attacker đăng nhập ➔ Hệ thống yêu cầu yếu tố MFA thứ 2 ➔ Attacker bị chặn ➔ Hệ thống an toàn
Ngay cả khi kẻ tấn công mua được mật khẩu chuẩn xác của Giám đốc tài chính từ Dark Web, hành động đăng nhập của chúng sẽ lập tức bị khựng lại ở bước xác minh thứ hai. Kẻ tấn công không thể lấy được mã xác thực sinh ra từ ứng dụng trên điện thoại cá nhân hoặc chiếc khóa bảo mật cứng đang nằm trên bàn làm việc của người đó.
MFA không có nhiệm vụ làm cho mật khẩu của bạn “mạnh hơn”. MFA giúp doanh nghiệp triệt tiêu rủi ro khi không còn đặt toàn bộ niềm tin bảo mật vào một chuỗi ký tự mật khẩu.
3. MFA hoạt động như thế nào?
Quy trình MFA bắt đầu khi người dùng đăng nhập và cung cấp thông tin xác thực đầu tiên. Hệ thống sau đó yêu cầu thêm phương thức xác minh, chẳng hạn phê duyệt thông báo, nhập mã dùng một lần hoặc xác thực sinh trắc học. Chỉ sau khi đáp ứng yêu cầu xác thực, người dùng mới tiếp tục quá trình truy cập.
3.1 Một quy trình MFA điển hình diễn ra thế nào?
Microsoft Security đưa ra quy trình điển hình gồm hai bước chính: nhập username/password, sau đó cung cấp yếu tố xác thực thứ hai.
Có thể hình dung:
Tên người dùng + mật khẩu → yêu cầu xác minh bổ sung → người dùng xác minh → tiếp tục đăng nhập
Phương thức xác minh có thể gồm:
- Ứng dụng xác thực;
- OTP qua SMS hoặc cuộc gọi;
- Dấu vân tay hoặc nhận diện khuôn mặt;
- Hardware token;
- Smart card.
3.2 Adaptive MFA là gì?
Khác với MFA truyền thống luôn bắt buộc người dùng xác minh thủ công trong mọi lần đăng nhập, Adaptive MFA (Xác thực thích ứng) áp dụng trí tuệ nhân tạo để phân tích rủi ro dựa trên bối cảnh (Contextual/Risk-based authentication).
Hệ thống sẽ liên tục đánh giá các tín hiệu:
- Thiết bị: Có phải là máy tính công ty vẫn dùng hàng ngày?
- Vị trí địa lý: Người dùng đang đăng nhập tại Hà Nội hay đột nhiên xuất hiện ở một quốc gia khác sau 5 phút?
- Hành vi đăng nhập: Thời gian đăng nhập có bất thường không?
- Địa chỉ IP: IP thuộc mạng nội bộ hay là IP ẩn danh (VPN/Proxy)?
Nếu nhân viên ngồi tại văn phòng, dùng máy tính công ty trong giờ làm việc, Adaptive MFA có thể cho phép truy cập ngay. Tuy nhiên, nếu phát hiện đăng nhập từ một thiết bị lạ ở khung giờ 2 giờ sáng, hệ thống sẽ tự động nâng cấp mức độ bảo mật và yêu cầu xác thực bằng sinh trắc học hoặc khóa bảo mật cứng.
Hệ thống MFA tối ưu không phải là hệ thống bắt người dùng nhập mã nhiều nhất, mà là hệ thống biết áp dụng mức độ xác minh linh hoạt tương ứng với mức độ rủi ro.
4. MFA và 2FA khác nhau như thế nào?
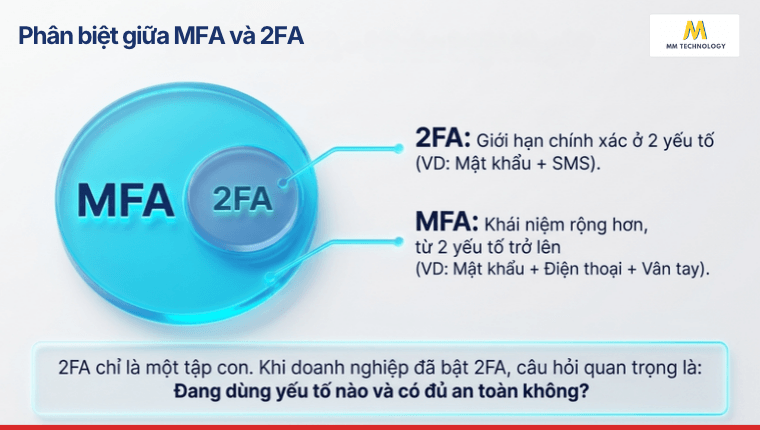
2FA (Two-Factor Authentication) là một dạng của MFA. 2FA giới hạn ở hai yếu tố xác minh, trong khi khái niệm MFA rộng hơn và có thể yêu cầu từ hai yếu tố trở lên. Vì thế, có thể xem 2FA là tập con của xác thực đa yếu tố.
| Tiêu chí | 2FA | MFA |
| Tên đầy đủ | Two-Factor Authentication | Multi-Factor Authentication |
| Phạm vi | Hai yếu tố xác minh | Từ hai yếu tố trở lên |
| Ví dụ | Password + SMS | Password + thiết bị + sinh trắc học |
| Mối quan hệ | Một dạng MFA | Khái niệm rộng hơn |
Ví dụ, 2FA có thể là mật khẩu + mã SMS, còn MFA có thể kết hợp mật khẩu + thông báo điện thoại + dấu vân tay.
Vì vậy, khi doanh nghiệp nói “đã bật 2FA”, câu hỏi tiếp theo nên là: đang sử dụng những yếu tố nào và chúng có phù hợp với mức độ rủi ro của tài khoản hay không?
5. Doanh nghiệp có thể sử dụng những phương thức MFA nào?
Doanh nghiệp có nhiều lựa chọn MFA, từ SMS và mã OTP đến ứng dụng xác thực, sinh trắc học, smart card và hardware token. Không nên xem tất cả phương thức này có mức bảo vệ giống nhau. Microsoft Security khuyến nghị lựa chọn phương thức mạnh hơn SMS khi có thể.
| Phương thức MFA | Cách thức hoạt động | Điểm mạnh | Điểm cần lưu ý | Use case phù hợp |
| SMS OTP | Gửi mã qua tin nhắn điện thoại | Dễ dùng, không cần cài ứng dụng | Dễ bị tấn công SIM swapping, Phishing | Tài khoản người dùng phổ thông, rủi ro thấp |
| Authenticator App | Tạo mã Time-based OTP (TOTP) hoặc Push Notification | Khá an toàn, không phụ thuộc sóng di động | Cần trang bị smartphone | Nhân viên văn phòng, tài khoản doanh nghiệp cơ bản |
| Sinh trắc học | Quét vân tay, khuôn mặt trên thiết bị | Trải nghiệm nhanh, độ bảo mật cao | Phụ thuộc vào phần cứng thiết bị đăng nhập | Đăng nhập thiết bị cá nhân, ứng dụng di động |
| Hardware Token / Security Key | Thiết bị USB/NFC chuyên dụng (YubiKey) | Chống Phishing tuyệt đối, bảo mật cao nhất | Tốn chi phí trang bị phần cứng, có nguy cơ thất lạc | Tài khoản Administrator, IT, Quản trị tài chính |
| Passkey | Sử dụng cặp khóa mật mã (FIDO2/WebAuthn) | Tiện lợi, bảo mật cực cao, không dùng mật khẩu | Cần hạ tầng hỗ trợ chuẩn FIDO2 | Doanh nghiệp muốn chuyển đổi sang Passwordless |
5.1 Các phương thức MFA phổ biến khác nhau thế nào?
Doanh nghiệp không nên đánh đồng rằng cứ bật MFA là mức độ an toàn sẽ như nhau. Việc lựa chọn phương thức xác thực luôn đòi hỏi sự cân bằng giữa 4 yếu tố: Security (Độ bảo mật) ↔ User Experience (Trải nghiệm người dùng) ↔ Cost (Chi phí) ↔ Manageability (Khả năng quản trị).
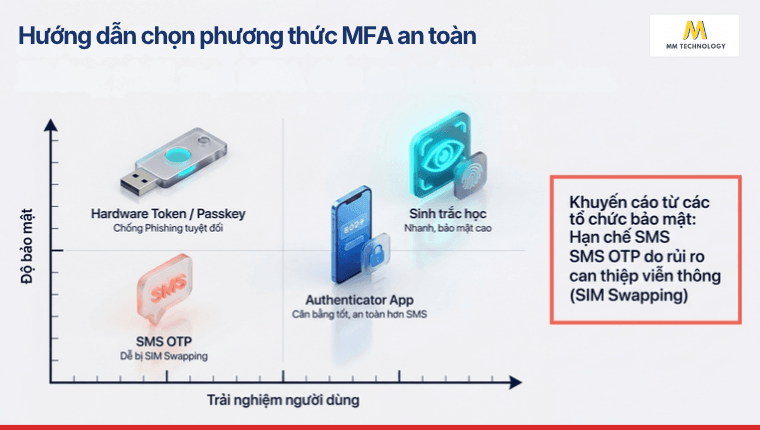
Mức độ an toàn: SMS OTP < Push Notification < Authenticator TOTP < Passkey / Security Key (FIDO2)
SMS OTP hiện đã bị nhiều tổ chức an ninh mạng (như NIST) khuyến cáo hạn chế sử dụng do hacker có thể can thiệp vào hạ tầng viễn thông hoặc dùng chiêu trò hoán đổi SIM (SIM swapping).
Doanh nghiệp nên ưu tiên chuyển hướng sang sử dụng ứng dụng Authenticator hoặc khóa bảo mật phần cứng.
5.2 Nhóm tài khoản nào cần MFA mạnh hơn?
Doanh nghiệp nên áp dụng nguyên tắc: Rủi ro tài khoản càng cao > Phương thức xác thực càng phải mạnh.
Các nhóm tài khoản cần được ưu tiên bảo vệ bằng phương thức MFA cấp độ cao (như FIDO2/Hardware Key):
- Tài khoản quản trị viên (System Administrators): Nhóm nắm toàn bộ quyền kiểm soát hạ tầng CNTT.
- Tài khoản Ban giám đốc và Bộ phận Tài chính: Nơi tiếp cận dữ liệu nhạy cảm và các giao dịch dòng tiền.
- Tài khoản Email doanh nghiệp: Nguồn phát tán thông tin và khôi phục mật khẩu của các ứng dụng khác.
- Truy cập vào cơ sở dữ liệu và ứng dụng lõi (ERP, CRM): Nơi chứa sở hữu trí tuệ và thông tin khách hàng.
6. Passwordless có thay thế MFA không?
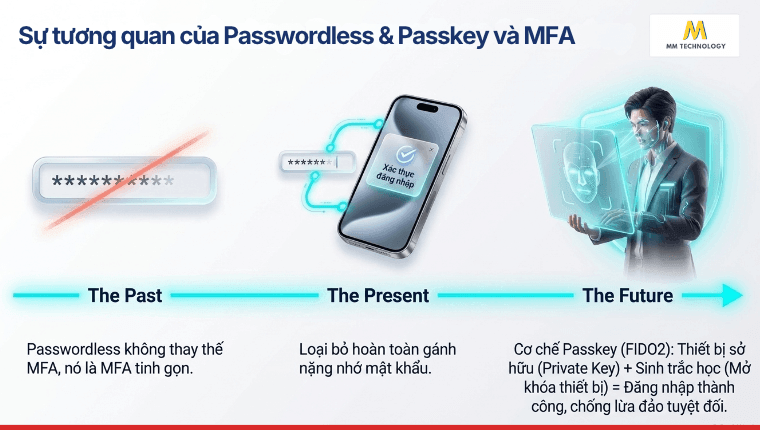
Mối quan hệ giữa Passwordless và MFA là gì? Passwordless (Xác thực không mật khẩu) không thay thế MFA mà chính là sự tiến hóa của MFA. Passwordless kết hợp các yếu tố xác thực MFA (như thiết bị + sinh trắc học) để loại bỏ hoàn toàn việc phải nhớ và nhập mật khẩu.
| Khái niệm | Vai trò trong hệ thống bảo mật |
| Password | Bí mật dạng văn bản người dùng phải ghi nhớ (Yếu tố yếu nhất). |
| MFA | Mô hình yêu cầu kết hợp từ hai yếu tố xác minh trở lên. |
| Passwordless | Phương thức đăng nhập không cần nhập mật khẩu truyền thống. |
| Passkey | Công nghệ xác thực Passwordless dựa trên mật mã khóa công khai (Public-key cryptography). |
6.1 Vì sao doanh nghiệp muốn giảm phụ thuộc vào mật khẩu?
Mật khẩu truyền thống tạo ra vô số gánh nặng cho cả người dùng lẫn bộ phận IT:
- Nhân viên liên tục quên mật khẩu, tiêu tốn thời gian của bộ phận Helpdesk để reset.
- Mật khẩu dễ bị nhập lừa vào các website Phishing.
- Người dùng có thói quen đặt mật khẩu ngắn, dễ đoán hoặc dùng lại cho nhiều tài khoản.
6.2 Passkey liên quan gì đến MFA?
Passkey là ứng dụng thực tế nhất của xu hướng Passwordless. Khi bạn sử dụng Passkey để đăng nhập:
- Yếu tố 1 (Thứ bạn có): Chiếc điện thoại hoặc máy tính cá nhân chứa khóa riêng tư (Private Key).
- Yếu tố 2 (Đặc điểm của bạn hoặc điều bạn biết): Vân tay, Face ID hoặc mã PIN để mở khóa thiết bị đó.
Như vậy, Passkey bản chất chính là xác thực MFA nhưng trải nghiệm người dùng đã được đơn giản hóa tối đa: Không cần nghĩ mật khẩu, không cần chờ tin nhắn SMS, chỉ cần một thao tác quét vân tay trên thiết bị sở hữu là đăng nhập thành công.
7. MFA mang lại lợi ích gì cho doanh nghiệp?
MFA mang lại lợi ích toàn diện bằng cách giảm thiểu tới 99.9% nguy cơ bị chiếm đoạt tài khoản, bảo vệ tài sản thông tin, tạo tiền đề xây dựng kiến trúc Zero Trust và đáp ứng các tiêu chuẩn tuân thủ pháp lý.
7.1 MFA giúp bảo vệ tài khoản và dữ liệu như thế nào?
- Ngăn chặn triệt để tấn công tự động. Các cuộc tấn công dò mật khẩu tự động (Brute-force, Credential Stuffing) trở nên vô hiệu vì kẻ tấn công không thể đáp ứng yếu tố xác minh thứ hai.
- Bảo vệ luồng giao tiếp doanh nghiệp. Ngăn chặn việc hacker chiếm đoạt email để gửi hóa đơn giả hoặc lừa đảo chuyển tiền (Business Email Compromise – BEC).
- Bảo vệ tài nguyên làm việc từ xa. Cho phép nhân viên làm việc linh hoạt ở bất kỳ đâu (Hybrid working) mà vẫn đảm bảo an toàn cho các ứng dụng đám mây và dữ liệu nội bộ.
7.2 MFA hỗ trợ chiến lược quản lý danh tính ra sao?
Trong mô hình Zero Trust, vai trò của MFA là gì? Zero Trust – Không bao giờ tin tưởng, luôn luôn xác minh, danh tính (Identity) trở thành vòng tròn bảo vệ đầu tiên. MFA đóng vai trò là công cụ nòng cốt của giải pháp Quản lý Danh tính và Truy cập (IAM – Identity and Access Management).
Xác thực MFA giúp doanh nghiệp liên tục kiểm soát ai đang truy cập vào hệ thống, từ thiết bị nào, từ đó đưa ra các quyết định cấp quyền hoặc chặn truy cập kịp thời dựa trên mức độ rủi ro thực tế.
8. Doanh nghiệp nên triển khai MFA như thế nào?
Doanh nghiệp nên triển khai MFA theo chiến lược 4 bước: Phân loại tài khoản theo rủi ro, lựa chọn phương thức xác thực phù hợp, xây dựng quy trình khôi phục (Recovery) và đào tạo nâng cao nhận thức cho nhân viên.
8.1 Bước 1: Phân loại tài khoản theo mức độ rủi ro
Không nhất thiết phải áp dụng cùng một chính sách cho tất cả mọi người ngay trong ngày đầu tiên. Hãy ưu tiên bảo vệ theo thứ tự:
- Tài khoản Administrator / IT Systems
- Email của Ban quản trị và C-level
- Hệ thống Quản lý Tài chính / Kế toán
- Cơ sở dữ liệu và dữ liệu khách hàng
- Toàn bộ nhân viên còn lại
8.2 Bước 2: Chọn phương thức MFA phù hợp
Tránh áp dụng tư duy “một kích cỡ cho tất cả” (One-size-fits-all). Với nhân viên thông thường, ứng dụng Authenticator là đủ an toàn và tiết kiệm. Đối với các tài khoản đặc quyền (Admin), cần bắt buộc áp dụng khóa bảo mật phần cứng chống Phishing (FIDO2).
8.3 Bước 3: Chuẩn bị phương án recovery
Một trong những lý do khiến dự án MFA thất bại là thiếu quy trình xử lý sự cố. Doanh nghiệp cần trả lời rõ các kịch bản:
- Nhân viên làm mất điện thoại thì đăng nhập bằng cách nào?
- Nhân viên thay đổi thiết bị mới cần khôi phục ứng dụng Authenticator ra sao?
- Quy trình thu hồi quyền MFA khi nhân viên nghỉ việc diễn ra như thế nào?
Hãy chuẩn bị sẵn các phương thức xác thực dự phòng (Backup verification methods) hoặc mã khôi phục khẩn cấp (Emergency bypass codes) được quản lý chặt chẽ bởi bộ phận IT.
8.4 Bước 4: Đào tạo nhân viên
Công nghệ chỉ mạnh bằng mắt xích yếu nhất – đó là con người. Doanh nghiệp cần đào tạo để nhân viên hiểu:
- Không bao giờ bấm “Phê duyệt” (Approve) trên ứng dụng MFA nếu bản thân không thực hiện lệnh đăng nhập đó.
- Tuyệt đối không cung cấp mã OTP cho bất kỳ ai, kể cả người tự xưng là nhân viên IT.
- Quy trình báo cáo ngay cho bộ phận an ninh mạng khi nghi ngờ thiết bị bị mất hoặc tài khoản bị tấn công.
9. MFA hoạt động như thế nào trong Microsoft 365?
Trong hệ sinh thái Microsoft 365, mô hình vận hành của MFA là gì? MFA được quản lý trung tâm bởi Microsoft Entra ID (trước đây là Azure AD), kết hợp với ứng dụng Microsoft Authenticator và chính sách Conditional Access để kiểm soát truy cập an toàn.
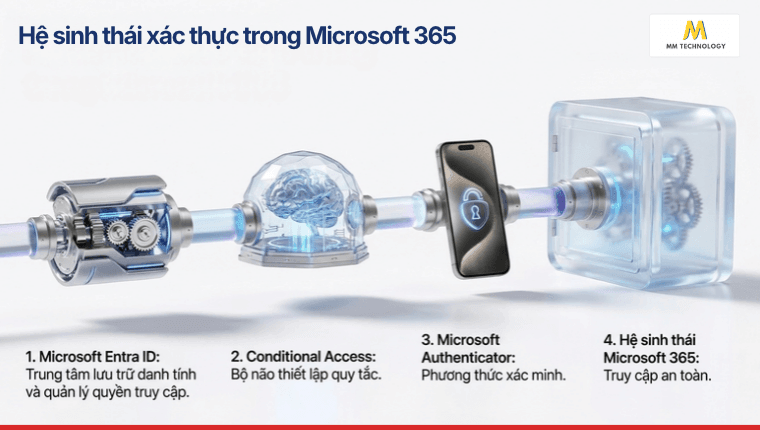
Identity (Entra ID) ➔ Context/Risk ➔ Policy (Conditional Access) ➔ Authentication (MFA) ➔ Access M365
Microsoft Entra ID là hệ thống quản lý danh tính và truy cập dựa trên đám mây của Microsoft. Đây là nơi lưu trữ thông tin người dùng, lưu cấu hình các chính sách an toàn và chịu trách nhiệm xử lý các yêu cầu xác thực khi người dùng đăng nhập vào Microsoft 365 hay các ứng dụng SaaS liên kết.
Cần làm rõ: MFA là gì và Microsoft Authenticator khác nhau ra sao?
Microsoft Authenticator là một ứng dụng di động do Microsoft phát triển, đóng vai trò là một phương thức xác thực trong quy trình MFA. Ứng dụng này hỗ trợ nhận thông báo đẩy (Push Notification), sinh mã TOTP 6 số, hoặc biến điện thoại thành một khóa xác thực Passwordless.
Conditional Access (Truy cập có điều kiện) là công cụ chính sách mạnh mẽ trong Microsoft Entra ID. Nó cho phép doanh nghiệp thiết lập các quy tắc thông minh, ví dụ:
- Nếu nhân viên đăng nhập từ IP văn phòng ➔ Thì chỉ cần mật khẩu.
- Nếu nhân viên đăng nhập từ thiết bị lạ ngoài công ty ➔ Thì bắt buộc phải thực hiện xác thực MFA.
- Nếu phát hiện mức độ rủi ro cao ➔ Thì lập tức chặn truy cập và yêu cầu đổi mật khẩu.
10. Những câu hỏi thường gặp về MFA
Không. OTP (One-Time Password – Mật khẩu một lần) chỉ là một dạng dữ liệu xác minh được sử dụng trong một phương thức MFA. MFA là toàn bộ hệ thống/quy trình xác thực bao gồm nhiều yếu tố khác nhau.
Không. MFA giúp loại bỏ hơn 99% các cuộc tấn công tự động và lừa đảo thông thường, nhưng không tạo ra sự bảo mật tuyệt đối 100%. Hacker vẫn có thể nhắm vào các lỗ hổng phần mềm, chiếm đoạt phiên làm việc (Session hijacking) hoặc thực hiện các cuộc tấn công lừa đảo nâng cao.
Bạn cần liên hệ ngay với bộ phận quản trị CNTT (Helpdesk/IT Admin) của doanh nghiệp để tạm thời thu hồi thiết bị cũ, cấp mã xác thực dự phòng khẩn cấp và kích hoạt lại MFA trên thiết bị di động mới theo quy trình Recovery đã được thiết lập.
Rất cần thiết. Kẻ tấn công thường nhắm vào các doanh nghiệp vừa và nhỏ (SMEs) vì biết nhóm này thường có hệ thống bảo mật lỏng lẻo. Bật MFA là cách tiết kiệm nhất để các doanh nghiệp nhỏ tự bảo vệ mình trước những thiệt hại tài chính nặng nề từ vi phạm dữ liệu.
11. Tạm kết: Chỉ mật khẩu là chưa đủ bảo vệ doanh nghiệp
Mật khẩu truyền thống đã hoàn thành sứ mệnh của nó trong thập kỷ trước. Trong kỷ nguyên số hóa và làm việc linh hoạt hiện nay, việc chỉ dựa vào mật khẩu để bảo vệ tài sản doanh nghiệp là một quyết định chứa đựng vô vàn rủi ro.
- Mật khẩu không bao giờ là đủ: Một chuỗi ký tự dù phức tạp đến đâu cũng có thể bị đánh cắp bằng kỹ thuật lừa đảo hoặc rò rỉ từ bên thứ ba.
- MFA là lớp phòng thủ bắt buộc: Bằng cách đòi hỏi bằng chứng xác minh độc lập, hiểu rõ MFA là gì sẽ giúp bạn thiết lập rào cản chặn đứng nguy cơ truy cập trái phép ngay cả khi mật khẩu đã bị hacker nắm giữ.
- Mục tiêu là chọn đúng phương thức: Doanh nghiệp không nên chỉ dừng lại ở việc “đã bật MFA”, mà cần liên tục đánh giá và nâng cấp lên các phương thức xác thực mạnh mẽ hơn (như Phishing-resistant MFA và Passwordless) tương ứng với mức độ rủi ro của từng nhóm tài khoản.
Đừng chờ đến khi xảy ra sự cố rò rỉ dữ liệu mới bắt đầu hành động. Hãy thực hiện kiểm tra và nâng cấp hạ tầng xác thực MFA cho doanh nghiệp của bạn ngay hôm nay.


