
Doanh nghiệp không nhất thiết phải chặn hoàn toàn Zalo để bảo vệ dữ liệu. Cách hiệu quả hơn là kiểm soát file nào được phép gửi, ứng dụng nào được nhận và người dùng nào được thực hiện hành động đó. Kết hợp Endpoint DLP, MAM và kiểm soát ứng dụng giúp giảm nguy cơ lộ dữ liệu qua Zalo mà vẫn giữ được kênh giao tiếp cần thiết.
Một nhân viên vừa hoàn thành báo giá cho khách hàng. Thay vì gửi qua kênh doanh nghiệp quản lý, họ kéo File Word vào Zalo PC và nhấn gửi.
Thao tác chỉ mất vài giây. Nhưng từ thời điểm đó, hợp đồng, báo giá hoặc thông tin khách hàng có thể đã rời khỏi vùng kiểm soát.
Đây là bài toán khó với nhiều doanh nghiệp. Chặn Zalo hoàn toàn có thể ảnh hưởng Sales và CSKH. Nhưng để nhân viên tự do truyền File qua Zalo lại tạo ra khoảng trống bảo mật.
Vậy doanh nghiệp nên chặn gửi dữ liệu qua Zalo như thế nào?
Cùng tìm hiểu chi tiết qua nội dung dưới đây.
1. Vì sao gửi file công việc qua Zalo tạo nguy cơ rò rỉ dữ liệu?
Gửi file qua Zalo cá nhân có thể đưa tài liệu ra khỏi phạm vi quản lý của doanh nghiệp. Hợp đồng, báo giá, file dữ liệu hay thông tin khách hàng sau khi gửi có thể tiếp tục được tải xuống hoặc chuyển tiếp. Doanh nghiệp vì thế khó kiểm soát tài liệu đang ở đâu, ai đang giữ và file có tiếp tục được chia sẻ hay không.
Những tài liệu cần đặc biệt lưu ý gồm:
- Hợp đồng và phụ lục
- Báo giá, chính sách giá
- Danh sách khách hàng
- File Word, Excel hoặc PDF chứa dữ liệu nhạy cảm
- Hồ sơ nhân sự
- Báo cáo tài chính
- Tài liệu nội bộ
- Thông tin định danh cá nhân
Rò rỉ cũng không nhất thiết xuất phát từ hành vi cố ý.
Nhân viên có thể chọn nhầm bạn Zalo, gửi nhầm nhóm hoặc chuyển nhầm một tệp đính kèm. File cũng có thể được tải xuống thiết bị cá nhân rồi tiếp tục chia sẻ qua một Messenger khác.
Vì thế, ngăn chặn thất thoát thông tin cần bao quát cả người dùng, dữ liệu, thiết bị và ứng dụng.
Ngoài ra, rủi ro không chỉ dừng ở việc rò rỉ file.
Với dữ liệu cá nhân, doanh nghiệp còn phải xem xét nghĩa vụ pháp lý hiện hành. Tại Việt Nam, Nghị định 356/2025/NĐ-CP có hiệu lực từ 01/01/2026, quy định chi tiết một số điều và biện pháp thi hành Luật Bảo vệ dữ liệu cá nhân.
Do đó, bài toán không chỉ là “Cách chặn tin nhắn Zalo”. Doanh nghiệp cần quan tâm dữ liệu nào đang được gửi và nó đang đi đâu.
2. Vì sao chỉ chặn Zalo chưa giải quyết hết vấn đề?
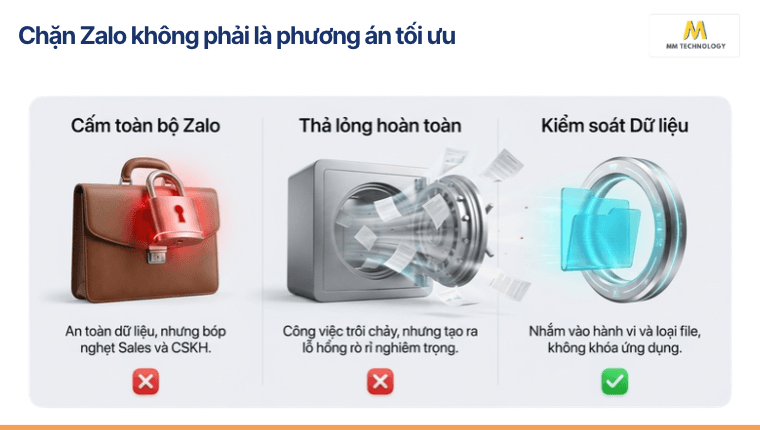
Chặn toàn bộ Zalo có thể giảm một kênh gửi dữ liệu, nhưng cũng làm gián đoạn công việc nếu Sales hoặc CSKH đang sử dụng nền tảng này. Quan trọng hơn, nhân viên vẫn có thể chuyển sang email cá nhân, Messenger hoặc ứng dụng khác. Do đó, doanh nghiệp nên kiểm soát tài liệu được gửi ra ngoài thay vì chỉ tập trung chặn một ứng dụng.
Nói cách khác, chặn gửi dữ liệu qua Zalo là kiểm soát nội dung được gửi đi, chứ không phải khóa cả ứng dụng.
Ví dụ, một nhân viên Sales vẫn cần:
- Nhận tin Zalo từ khách hàng
- Nhắn tin trao đổi
- Gọi Zalo khi cần
- Gửi tài liệu marketing thông thường
Điều cần ngăn chặn là hành vi không phù hợp. Ví dụ, nhân viên gửi cơ sở dữ liệu khách hàng hoặc hợp đồng mật qua tài khoản cá nhân.
Một chính sách hợp lý có thể được hình dung như sau:
| Hoạt động | Cách xử lý đề xuất |
|---|---|
| Nhắn tin với khách hàng | Cho phép |
| Gọi Zalo | Cho phép |
| Gửi brochure công khai | Cho phép |
| Gửi báo giá nội bộ | Cảnh báo hoặc kiểm soát |
| Gửi hợp đồng mật | Chặn |
| Gửi danh sách khách hàng | Chặn |
Như vậy, mục tiêu không còn là chặn Zalo. Mục tiêu chuyển thành kiểm soát dữ liệu nào được phép đi qua Zalo.
Nếu doanh nghiệp đang sử dụng Microsoft 365, Microsoft Purview Endpoint DLP là một lựa chọn có sẵn trong hệ sinh thái Microsoft. Công cụ này có thể nhận biết file nhạy cảm và áp dụng quy tắc khi người dùng thực hiện các hành động như tải file lên trình duyệt, sao chép dữ liệu hoặc đưa dữ liệu sang một số ứng dụng bị hạn chế.
3. Làm thế nào để chặn gửi file nhạy cảm qua Zalo nhưng vẫn cho nhân viên dùng Zalo?
Doanh nghiệp có thể đặt quy tắc dựa trên loại tài liệu thay vì chặn tất cả file. Tài liệu thông thường vẫn được sử dụng theo chính sách công ty. Với hợp đồng, dữ liệu khách hàng hoặc file được đánh dấu mật, hệ thống có thể theo dõi, cảnh báo người gửi hoặc ngăn hành động không được phép. Đây là nguyên tắc cốt lõi của DLP – giải pháp chống thất thoát dữ liệu.
Hãy hình dung bằng một tình huống đơn giản.
Nhân viên có hai file:
- File A: Banner_su_kien.jpg – Đây là tài liệu công khai và được phép chia sẻ.
- File B: Hop_dong_khach_hang.docx – File chứa thông tin cần bảo vệ và đã được phân loại là mật.
Khi nhân viên gửi File A, doanh nghiệp có thể cho phép. Khi File B được đưa sang ứng dụng không phù hợp, chính sách có thể can thiệp.
Tùy thiết kế, cách xử lý có thể gồm:
- Theo dõi: ghi nhận hành động nhưng chưa tác động người dùng.
- Cảnh báo: thông báo để nhân viên kiểm tra lại.
- Cho phép có lý do: nhân viên phải giải thích nhu cầu ngoại lệ.
- Chặn: không cho thực hiện thao tác với dữ liệu thuộc diện bảo vệ.
Cách tiếp cận này giúp kiểm soát truyền file dựa trên giá trị của tài liệu.
Quan trọng hơn, doanh nghiệp không phải đánh đổi giữa hai lựa chọn cực đoan: chặn hết hoặc cho phép hết.
4. Làm sao khoanh vùng Zalo và các Messenger mà không khóa công việc?
Khoanh vùng ứng dụng là cách xác định ứng dụng nào được phép nhận dữ liệu công việc và ứng dụng nào cần hạn chế. Nhân viên vẫn có thể sử dụng Zalo hoặc Messenger cho những hoạt động được doanh nghiệp cho phép. Tuy nhiên, khi tài liệu nhạy cảm được chuyển sang nhóm ứng dụng không phù hợp, hệ thống có thể áp dụng cảnh báo hoặc ngăn hành động đó.
Có thể hình dung doanh nghiệp đang tạo ra hai vùng.
- Vùng được quản lý gồm các công cụ phục vụ công việc và đáp ứng chính sách bảo mật.
- Vùng hạn chế gồm ứng dụng hoặc kênh mà doanh nghiệp không muốn dữ liệu mật tự do đi vào.
Khi đó, quy tắc không còn phụ thuộc riêng vào Zalo. Ví dụ:
- Hợp đồng mật → Zalo cá nhân → Chặn
- Danh sách khách hàng → Messenger cá nhân → Chặn
- Tài liệu giới thiệu sản phẩm → Zalo → Cho phép
Đây là ý nghĩa thực tế của khoanh vùng ứng dụng.
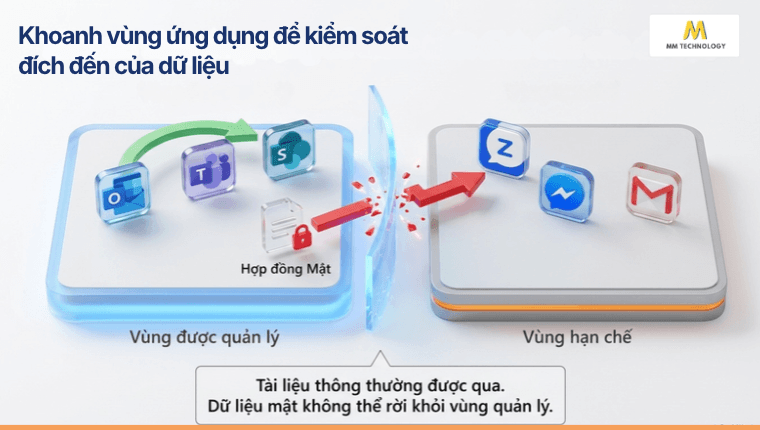
Cách làm này cũng giải quyết một điểm yếu thường gặp. Nếu hôm nay doanh nghiệp chặn Zalo, ngày mai người dùng có thể chuyển sang ứng dụng khác. Vì vậy, muốn chặn gửi dữ liệu qua Zalo hiệu quả, doanh nghiệp cần xét cả ứng dụng nhận lẫn loại dữ liệu được gửi.
Chính sách dựa trên dữ liệu + ứng dụng sẽ bền vững hơn.
5. Làm sao kiểm soát dữ liệu trên điện thoại cá nhân của nhân viên?
Với điện thoại cá nhân, doanh nghiệp có thể tập trung bảo vệ dữ liệu công việc thay vì kiểm soát toàn bộ thiết bị. Chính sách MAM tạo ra các quy tắc cho dữ liệu nằm trong ứng dụng công việc. Doanh nghiệp có thể hạn chế việc sao chép hoặc chuyển dữ liệu từ vùng được quản lý sang ứng dụng cá nhân, tùy khả năng hỗ trợ của từng ứng dụng và hệ điều hành.
MAM là viết tắt của quản lý ứng dụng di động. Nói đơn giản, giải pháp này giúp doanh nghiệp tạo một vùng làm việc được bảo vệ trên điện thoại.
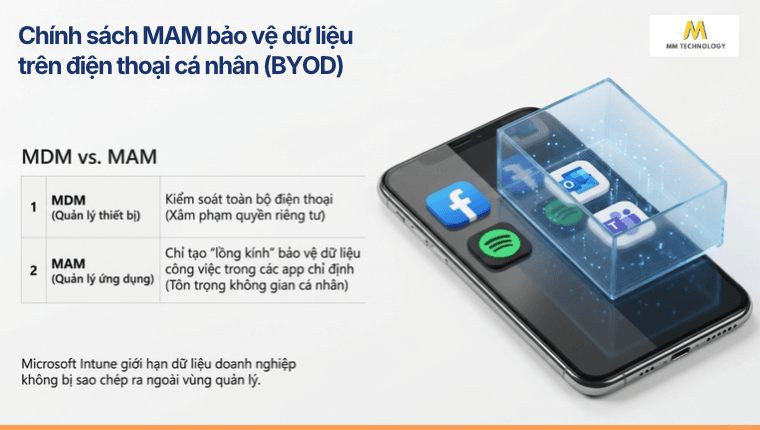
Ví dụ, nhân viên mở tài liệu công việc bằng một ứng dụng thuộc vùng quản lý. Doanh nghiệp có thể đặt quy tắc hạn chế chuyển dữ liệu đó sang ứng dụng cá nhân.
Nếu nhân viên dùng điện thoại cá nhân, doanh nghiệp có thể cân nhắc Microsoft Intune.
Thay vì quản lý toàn bộ chiếc điện thoại, chính sách bảo vệ ứng dụng tập trung vào dữ liệu công việc nằm trong những ứng dụng được hỗ trợ. Microsoft cho phép kiểm soát việc chuyển dữ liệu từ ứng dụng được quản lý sang ứng dụng không được quản lý.
Microsoft Intune có các thiết lập để giới hạn dữ liệu doanh nghiệp chỉ được chuyển tới những ứng dụng thuộc phạm vi quản lý. Việc lưu bản sao ra nơi khác cũng có thể được kiểm soát theo chính sách.
Mời bạn tìm hiểu thêm bài viết tổng quan Microsoft Intune – Phần mềm quản lý thiết bị và bảo vệ dữ liệu doanh nghiệp trên cả thiết bị công ty lẫn thiết bị cá nhân.

6. Doanh nghiệp nên kết hợp các lớp bảo mật ra sao?
Một chính sách hiệu quả nên kết hợp ba lớp: nhận biết dữ liệu cần bảo vệ, kiểm soát hành động với dữ liệu và giới hạn nơi dữ liệu được phép đi đến. Trên máy tính, doanh nghiệp có thể dùng DLP để giảm rò rỉ tài liệu. Trên điện thoại, chính sách MAM hỗ trợ bảo vệ dữ liệu công việc. Khoanh vùng ứng dụng giúp xác định các điểm đến cần hạn chế. Ba lớp này kết hợp với nhau giúp ngăn chặn thất thoát thông tin mà không phụ thuộc vào một ứng dụng duy nhất.
Không cần triển khai tất cả công nghệ cùng lúc. Trước tiên, hãy xuất phát từ rủi ro thực tế:
| Nhu cầu | Hướng xử lý phù hợp |
|---|---|
| Không muốn nhân viên sử dụng Zalo | Kiểm soát ứng dụng |
| Muốn tìm file chứa dữ liệu nhạy cảm | Phân loại dữ liệu |
| Muốn ngăn gửi file mật ra ngoài | DLP |
| Muốn bảo vệ dữ liệu trên BYOD | Chính sách MAM |
| Muốn giới hạn nơi dữ liệu được chuyển tới | Khoanh vùng ứng dụng |
| Muốn biết ai đã tác động vào dữ liệu | Giám sát và nhật ký sự kiện |
Với doanh nghiệp đang sử dụng hệ sinh thái Microsoft, Microsoft Purview và Microsoft Intune là hai nền tảng có thể được đánh giá cho những lớp kiểm soát này.
- Microsoft Purview → nhận biết file nhạy cảm → Endpoint DLP → cảnh báo hoặc ngăn hành động có rủi ro
- Ứng dụng công việc → Intune App Protection → kiểm soát luồng dữ liệu → hạn chế chuyển sang ứng dụng ngoài vùng quản lý
Tuy nhiên, công nghệ chỉ là công cụ. Điều quan trọng nhất vẫn là doanh nghiệp xác định dữ liệu nào thực sự cần bảo vệ.
7. Nên triển khai kiểm soát rò rỉ dữ liệu qua Zalo từ đâu?
Doanh nghiệp nên bắt đầu từ dữ liệu quan trọng nhất thay vì lập tức chặn Zalo trên toàn công ty. Hãy xác định tài liệu cần bảo vệ, nhóm nhân viên thường xuyên chia sẻ chúng và các kênh họ đang sử dụng. Sau đó, doanh nghiệp có thể thử nghiệm chính sách theo hướng theo dõi trước, cảnh báo sau và chỉ chặn những hành vi đã xác định rõ rủi ro. Cách làm này giúp giảm nguy cơ lộ dữ liệu qua Zalo mà không làm gián đoạn công việc của Sales hay CSKH.
Một lộ trình thực tế để chặn gửi dữ liệu qua Zalo gồm 5 bước:
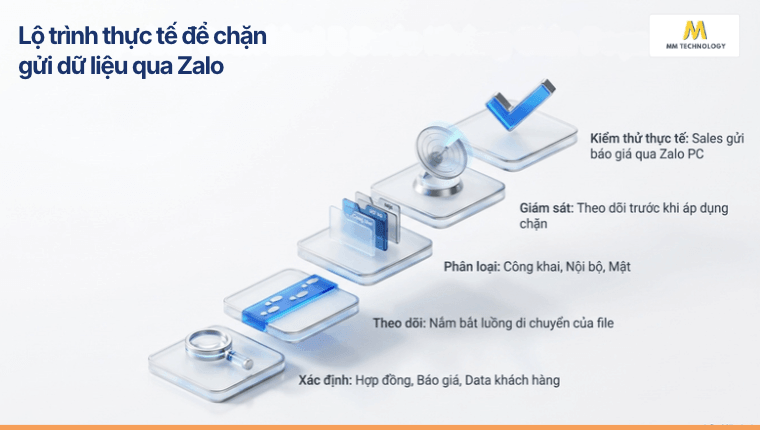
7.1 Bước 1: Xác định tài liệu quan trọng
Ưu tiên một số nhóm dễ nhận biết:
- Hợp đồng
- Báo giá
- Danh sách khách hàng
- Hồ sơ nhân sự
- Thông tin tài chính
7.2 Bước 2: Xác định đường đi của file
Kiểm tra nhân viên đang gửi tài liệu qua đâu: Email → Zalo → Messenger → USB → trình duyệt → điện thoại cá nhân.
Điều này thường cho thấy vấn đề lớn hơn riêng Zalo.
7.3 Bước 3: Phân loại dữ liệu
Có thể bắt đầu đơn giản:
- Công khai: được phép chia sẻ
- Nội bộ: cần thận trọng
- Mật: hạn chế chia sẻ
- Mật nghiêm ngặt: chỉ dùng trong phạm vi xác định
7.4 Bước 4: Theo dõi trước khi chặn
Theo dõi giúp IT biết chính sách sẽ ảnh hưởng tới ai. Sau đó mới chuyển sang cảnh báo và chặn khi cần.
7.5 Bước 5: Kiểm thử tình huống thật
Đừng chỉ kiểm tra xem “Zalo có bị chặn không”. Hãy thử các tình huống gần với công việc:
- Sales gửi báo giá cho khách hàng
- Nhân viên gửi hợp đồng qua Zalo cá nhân
- HR gửi File Word chứa thông tin nhân sự
- Người dùng chuyển danh sách khách hàng sang Messenger
Nhờ vậy, chính sách bảo mật gần với hành vi thực tế hơn.
8. Vì sao doanh nghiệp nên kiểm soát đường đi của dữ liệu thay vì chỉ chặn Zalo?
Zalo chỉ là một trong nhiều con đường dữ liệu có thể rời khỏi doanh nghiệp. Nếu chính sách chỉ chặn một ứng dụng, người dùng vẫn có thể chuyển sang Messenger, email cá nhân hoặc kênh khác. Cách bền vững hơn là xác định dữ liệu nào cần bảo vệ, ai được phép sử dụng, dữ liệu được gửi đi đâu và hành động nào phải bị cảnh báo hoặc chặn. Đây cũng là nền tảng để ngăn chặn thất thoát thông tin một cách bền vững.
Đây cũng là điểm quan trọng nhất của toàn bộ bài toán. Hãy so sánh hai cách đặt chính sách:
- Cách 1: Cấm gửi file qua Zalo.
- Cách 2: Không cho phép hợp đồng mật và dữ liệu khách hàng đi vào ứng dụng cá nhân.
Cách thứ hai giải quyết đúng thứ doanh nghiệp muốn bảo vệ: dữ liệu.
Ngay cả khi nhân viên thay Zalo bằng một Messenger khác, nguyên tắc vẫn giữ nguyên.
Có thể nhớ bằng 5 câu hỏi:
- Đây là thông tin gì?
- Ai đang sử dụng?
- Người đó đang dùng thiết bị nào?
- Dữ liệu sắp được đưa tới đâu?
- Doanh nghiệp nên cho phép, cảnh báo hay chặn?
Kinh nghiệm: Đừng xây chính sách “chặn Zalo”. Hãy xây chính sách “bảo vệ hợp đồng, báo giá và dữ liệu khách hàng”. Zalo chỉ là một trong những điểm đến cần kiểm soát.
Riêng với câu hỏi về thiết bị, nếu nhân viên làm việc trên laptop cá nhân, doanh nghiệp nên có quy định riêng về loại dữ liệu được phép truy cập và cách tách dữ liệu công ty khỏi dữ liệu cá nhân. Bạn có thể tham khảo thêm bài viết về cho nhân viên dùng laptop cá nhân (BYOD) để cân nhắc phương án phù hợp.
9. Câu hỏi thường gặp (FAQ)
Không hoàn toàn. Cách chặn tin nhắn Zalo chủ yếu xử lý chức năng hoặc khả năng sử dụng ứng dụng. Ngăn rò rỉ cần quan tâm thêm nội dung file và đường đi của dữ liệu. Muốn chặn gửi dữ liệu qua Zalo đúng nghĩa, doanh nghiệp cần kết hợp DLP, chính sách MAM và khoanh vùng ứng dụng.
Không phải lúc nào cũng cần. Nếu Sales và CSKH phụ thuộc vào Zalo, cách chặn toàn bộ có thể ảnh hưởng hoạt động kinh doanh. Doanh nghiệp nên đánh giá mức độ nhạy cảm của dữ liệu trước.
Mục tiêu của MAM là bảo vệ dữ liệu công việc trong các ứng dụng được quản lý. Phạm vi thực tế còn phụ thuộc cách doanh nghiệp cấu hình giải pháp và nền tảng đang sử dụng.
Có. Khi một tài khoản bị chiếm quyền, nội dung trao đổi hoặc file có trên tài khoản có thể đối mặt với rủi ro truy cập trái phép. Vì vậy, quản lý dữ liệu cần đi cùng biện pháp bảo vệ tài khoản.
10. Tạm kết
Một File chỉ mất vài giây để được gửi từ máy công ty sang Zalo cá nhân. Nhưng khi tài liệu đã rời khỏi vùng quản lý, việc kiểm soát sẽ khó hơn đáng kể.
Doanh nghiệp vì thế không nên chỉ lựa chọn giữa “cho dùng Zalo” và “cấm Zalo”.
Hướng tiếp cận phù hợp hơn là xác định dữ liệu cần bảo vệ. Sau đó áp dụng kiểm soát truyền file, chính sách MAM và khoanh vùng ứng dụng theo mức độ rủi ro.
Nếu doanh nghiệp vẫn cần Zalo cho Sales hoặc CSKH, hãy bắt đầu bằng một thử nghiệm nhỏ.
Chọn ba tình huống: gửi hợp đồng, gửi báo giá và gửi danh sách khách hàng. Sau đó kiểm tra từng hành vi trên Zalo PC và thiết bị di động.
Bạn sẽ biết trường hợp nào nên cho phép, trường hợp nào cần cảnh báo và dữ liệu nào nhất định phải chặn. Nhờ đó, nguy cơ lộ dữ liệu qua Zalo được kiểm soát ngay từ giai đoạn thử nghiệm.
Đó mới là cách chặn gửi dữ liệu qua Zalo mà không biến bảo mật thành rào cản của công việc.


