Passwordless (xác thực không mật khẩu) là cách xác minh danh tính mà người dùng không cần nhập mật khẩu truyền thống. Thay vào đó, hệ thống có thể sử dụng thông tin xác thực dựa trên thiết bị, khóa mật mã, khóa bảo mật hoặc sinh trắc học kết hợp với thiết bị. Một hướng triển khai nổi bật hiện nay là passkey, sử dụng mật mã khóa công khai và được xây dựng trên các đặc tả FIDO2.
Hơn 80% các vụ vi phạm dữ liệu xuất phát từ việc mật khẩu bị đánh cắp, đoán trúng hoặc sử dụng lại trên nhiều dịch vụ. Chuỗi ký tự tưởng chừng an toàn ấy giờ đây đã trở thành mắt xích yếu nhất trong toàn bộ hệ thống an toàn thông tin của doanh nghiệp.
Sự phiền toái khi phải ghi nhớ hàng chục mật khẩu phức tạp hay việc bắt buộc đổi mật khẩu định kỳ không giải quyết triệt để rủi ro bị tấn công Phishing. Trái lại, quy trình này còn gây gián đoạn công việc và làm gia tăng chi phí hỗ trợ kỹ thuật cho bộ phận IT.
Xác thực không mật khẩu (passwordless authentication) xuất hiện như một tiêu chuẩn mới. Phương thức này thay thế hoàn toàn bí mật dùng chung (shared secret) bằng công nghệ mật mã hiện đại, giúp nâng cao an ninh mạng và mang lại trải nghiệm đăng nhập mượt mà.
1. Passwordless là gì?
Passwordless authentication, hay xác thực không mật khẩu, là mô hình xác thực trong đó người dùng không cần cung cấp mật khẩu truyền thống khi chứng minh danh tính. Tùy phương thức, quá trình xác thực có thể dựa trên thiết bị, khóa mật mã, khóa bảo mật, sinh trắc học hoặc các thông tin xác thực khác.
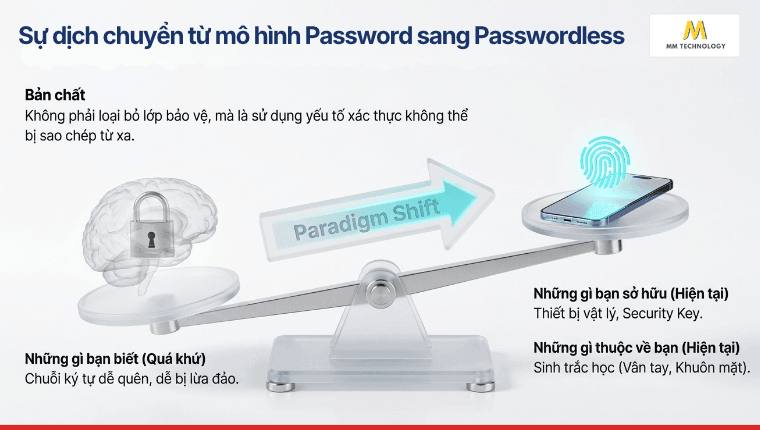
Khái niệm passwordless là gì thường bị hiểu lầm là việc loại bỏ hoàn toàn các lớp bảo vệ. Thực chất, đây là phương pháp xác minh quyền truy cập dựa trên những yếu tố an toàn hơn. Người dùng chứng minh danh tính bằng những gì họ sở hữu (thiết bị, khóa bảo mật) hoặc những gì thuộc về bản thân (vân tay, khuôn mặt).
Các hệ thống truyền thống lưu trữ mật khẩu trên máy chủ để so sánh khi người dùng đăng nhập. Ngược lại, xác thực không mật khẩu sử dụng cơ chế hạ tầng khóa công khai (PKI). Dữ liệu nhạy cảm không bao giờ truyền qua mạng, giúp loại bỏ nguy cơ bị đánh chặn.
1.1 Bản chất của mô hình xác thực không mật khẩu
Khác biệt giữa password và nhiều giải pháp passwordless nằm ở loại credential mà hệ thống sử dụng. Với mật khẩu, hệ thống xác minh một bí mật do người dùng biết. Với passkey hoặc FIDO2, quá trình xác thực sử dụng một cặp khóa mật mã.
Hai thành phần chính là:
- Public key: được đăng ký với dịch vụ để phục vụ quá trình xác minh.
- Private key: được authenticator bảo vệ và dùng để thực hiện phép mật mã.
FIDO Alliance (Liên minh Xác thực trực tuyến thế giới) cho biết tiêu chuẩn FIDO sử dụng kỹ thuật public-key cryptography. Passkey là FIDO cryptographic credential gắn với tài khoản của người dùng trên website hoặc ứng dụng.
Điều này khác password truyền thống.
Một hệ thống mật khẩu được thiết kế đúng không nên lưu password dưới dạng văn bản thuần. Tuy vậy, dịch vụ vẫn phải lưu dữ liệu cho phép kiểm tra password mà người dùng cung cấp.
Passkey thay đổi mô hình trên. Dịch vụ dùng public key để xác minh bằng chứng mật mã thay vì yêu cầu người dùng gửi lại một password.
Ví dụ: một nhân viên mở ứng dụng trên laptop và dùng vân tay để xác nhận đăng nhập. Vân tay không được gửi cho website như một password. Nó có thể được thiết bị sử dụng để xác minh người dùng cục bộ trước khi authenticator sử dụng credential.
Đây là thay đổi về kiến trúc xác thực, không đơn thuần là bỏ ô nhập password.
1.2 Passwordless có thực sự nghĩa là không còn mật khẩu?
Không phải mọi trải nghiệm “không nhập mật khẩu” đều có nghĩa mật khẩu và các phương thức yếu đã biến mất hoàn toàn. Để đánh giá một kiến trúc passwordless, doanh nghiệp nên xem cả đăng nhập, fallback và account recovery.
Hiểu nhanh: Nếu người dùng đăng nhập bằng passkey nhưng có thể quay về một phương thức recovery yếu, việc bỏ password khỏi màn hình đăng nhập chưa giải quyết toàn bộ rủi ro.
Ví dụ, doanh nghiệp đã cho nhân viên sử dụng passkey. Hằng ngày, nhân viên không còn phải nhập password.
Nhưng điều gì xảy ra khi họ mất thiết bị?
Nếu quy trình recovery cho phép quay lại một phương thức dễ bị phishing, kẻ tấn công có thể chọn chính đường đi đó.
Nhiều người thường nhầm lẫn rằng chuyển sang passwordless là loại bỏ hoàn toàn mô hình xác thực nhiều yếu tố (MFA). Thực tế, passwordless không thay thế MFA mà nâng cấp chính nguyên lý này. Một thao tác mở khóa bằng vân tay hay Face ID trên điện thoại đã tự động kết hợp cả hai yếu tố: yếu tố sở hữu (thiết bị) và yếu tố bản thân (sinh trắc học).
Để hiểu rõ hơn về các tầng bảo vệ, 3 yếu tố xác thực cốt lõi và cách vận hành của hệ thống này, bạn có thể tham khảo bài viết chi tiết về MFA là gì.
2. Xác thực không mật khẩu hoạt động như thế nào?
Thay vì yêu cầu người dùng gửi một bí mật dùng chung như mật khẩu, nhiều hệ thống passwordless xác minh quyền sở hữu một thiết bị hoặc khóa mật mã. Sau đó yêu cầu mgười dùng mở khóa credential đó bằng PIN, sinh trắc học hoặc phương thức cục bộ phù hợp.
Điểm quan trọng là private key không cần được gửi cho dịch vụ như password.
Đây là nền tảng để hiểu vì sao passkey khác về bản chất với mật khẩu.
2.1 Nguyên lý mã hóa bất đối xứng đằng sau passwordless
Các phương thức như passkey/FIDO2 sử dụng một cặp khóa gồm public key và private key. Hai khóa đảm nhiệm các vai trò khác nhau trong quá trình xác thực. FIDO Alliance xác nhận tiêu chuẩn FIDO sử dụng public-key cryptography để cung cấp xác thực chống phishing.
| Thành phần | Vai trò |
| Public key | Cho phép dịch vụ kiểm tra bằng chứng mật mã |
| Private key | Được authenticator bảo vệ và dùng trong quá trình xác thực |
| PIN/biometrics | Có thể xác minh người dùng cục bộ và mở khóa authenticator |
| Dịch vụ | Khởi tạo yêu cầu và xác minh phản hồi |
Ở đây có một điểm rất dễ nhầm:
Vân tay không phải private key. PIN cũng không phải private key.
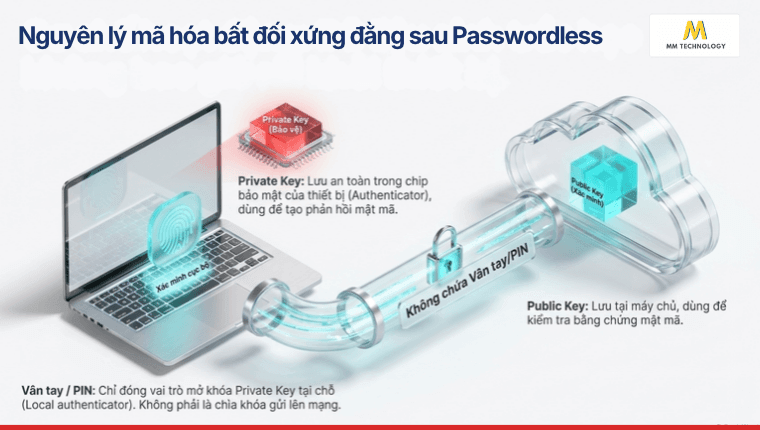
Chúng có thể được dùng để xác minh người dùng trên thiết bị. Sau đó, authenticator mới được phép sử dụng credential cho quá trình xác thực.
Cách phân tách này giúp dữ liệu sinh trắc học và credential mật mã đảm nhiệm những vai trò khác nhau.
2.2 Ví dụ quy trình 4 bước đăng nhập bằng passkey
Một lần đăng nhập bằng passkey có thể được hình dung qua bốn giai đoạn: đăng ký credential, đăng ký public key, nhận thử thách xác thực và tạo phản hồi mật mã. Người dùng thực hiện bước xác minh cục bộ khi authenticator yêu cầu.
- Bước 1. Đăng ký credential. Người dùng tạo hoặc đăng ký passkey với dịch vụ.
- Bước 2. Đăng ký public key. Public key tương ứng được dịch vụ sử dụng cho việc xác minh. Credential mật mã được authenticator quản lý.
- Bước 3. Nhận yêu cầu xác thực. Khi người dùng đăng nhập, dịch vụ khởi tạo quá trình xác thực.
- Bước 4. Xác minh người dùng và tạo phản hồi mật mã. Người dùng hoàn thành xác minh cục bộ nếu được yêu cầu. Authenticator sử dụng credential để tạo bằng chứng mật mã, sau đó dịch vụ kiểm tra phản hồi.
Ví dụ: nhân viên mở một ứng dụng trên laptop và chọn passkey. Laptop yêu cầu xác minh bằng vân tay. Sau đó, authenticator thực hiện thao tác mật mã và dịch vụ kiểm tra phản hồi.
Người dùng vẫn chứng minh danh tính, nhưng không cần nhập password.
3. Các phương thức passwordless phổ biến là gì?
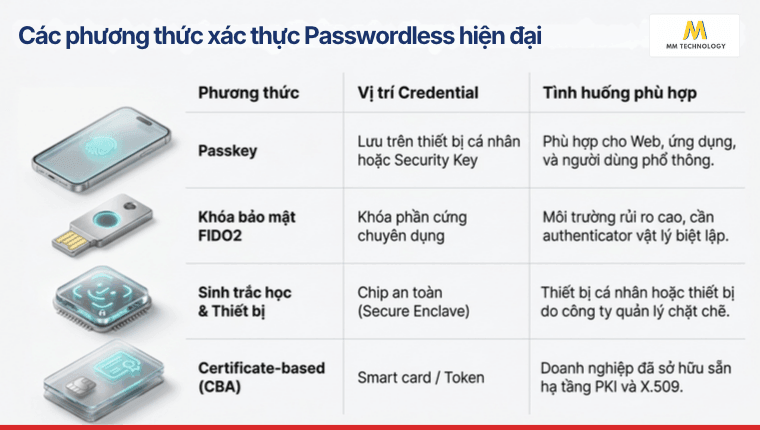
Passwordless là một nhóm giải pháp xác thực chứ không phải công nghệ duy nhất. Các phương thức thường gặp gồm passkey, khóa bảo mật FIDO2, credential gắn với thiết bị và certificate-based authentication. Mỗi phương thức có trải nghiệm và trường hợp sử dụng khác nhau.
3.1 Passkey
Passkey là credential xác thực dựa trên tiêu chuẩn FIDO. Credential có thể được lưu trên điện thoại, máy tính hoặc hardware security key. Người dùng có thể xác nhận đăng nhập bằng quy trình tương tự cách mở khóa thiết bị.
Ví dụ, người dùng chọn passkey thay vì nhập password cho một website. Thiết bị sau đó có thể yêu cầu PIN hoặc sinh trắc học.
FIDO Alliance xác nhận passkey được xây dựng trên các đặc tả FIDO2.
3.2 Khóa bảo mật FIDO2
FIDO2 security key là một dạng authenticator phần cứng có thể lưu và sử dụng FIDO credential.
Thiết bị thường được gọi là security key. YubiKey là một ví dụ thương mại quen thuộc trên thị trường.
Tuy nhiên, cần phân biệt hai khái niệm:
- Security key là thiết bị xác thực.
- Passkey là credential.
FIDO Alliance cho biết passkey có thể được lưu trong hardware security key.
3.3 Sinh trắc học và thông tin xác thực gắn với thiết bị
Sinh trắc học như vân tay hay khuôn mặt đóng vai trò là phương thức xác minh người dùng cục bộ (local authenticator) để mở khóa credential lưu trên thiết bị chứ không gửi dữ liệu sinh trắc học lên máy chủ.
Nhiều người nhầm lẫn rằng vân tay hay Face ID được gửi trực tiếp lên mạng để xác thực. Thực tế, dữ liệu sinh trắc học chỉ nằm gọn trong chip an toàn (Secure Enclave) của thiết bị để mở khóa các phép toán mật mã.
3.4 Certificate-based authentication
Certificate-based authentication (CBA) dựa trên chứng thư số để phục vụ quá trình xác thực.
Phương thức này đặc biệt đáng xem xét trong môi trường doanh nghiệp đã có hạ tầng PKI và X.509. Thay vì password do người dùng ghi nhớ, danh tính được xác thực thông qua chứng thư và credential mật mã liên quan.
Cùng điểm nhanh các phương thức passwordless là gì qua bảng dưới đây:
| Phương thức | Người dùng làm gì | Credential nằm ở đâu | Tình huống phù hợp |
| Passkey | Xác nhận đăng nhập | Thiết bị hoặc security key | Web, ứng dụng, người dùng phổ thông |
| FIDO2 security key | Sử dụng khóa phần cứng | Security key | Môi trường cần authenticator vật lý |
| Credential + biometrics | Xác minh cục bộ | Thiết bị | Thiết bị cá nhân hoặc được quản lý |
| Certificate-based | Sử dụng credential dựa trên certificate | Thiết bị/token phù hợp | Doanh nghiệp có hạ tầng PKI |
4. Vì sao passwordless được xem là an toàn hơn mật khẩu?
Passwordless có thể loại bỏ các cuộc tấn công phụ thuộc trực tiếp vào việc lấy hoặc tái sử dụng password. Tuy nhiên, mức độ bảo vệ phụ thuộc vào authenticator cụ thể và thiết kế của toàn bộ vòng đời tài khoản. Do đó, không nên mặc định mọi giải pháp passwordless có cùng mức phishing resistance.
4.1 Giảm phụ thuộc vào bí mật dùng chung
Password là một bí mật người dùng phải biết và cung cấp khi đăng nhập. Dù cho bạn có tạo mật khẩu mạnh đủ tiêu chuẩn đi chăng nữa, vẫn có rủi ro.
Đặc điểm này tạo ra một điểm yếu tự nhiên. Người dùng có thể bị lừa nhập password vào một website giả hoặc sử dụng cùng password ở nhiều nơi.
Passkey thay đổi mô hình đó.
FIDO Alliance cho biết FIDO sử dụng public-key cryptography để cung cấp xác thực chống phishing. Passkey cũng không yêu cầu người dùng nhập lại username và password theo luồng truyền thống.
Kẻ tấn công vì thế không thể đơn giản yêu cầu người dùng “đọc passkey” rồi gửi nó như một mật khẩu.
4.2 Khả năng chống tấn công phishing thực thụ
Giải pháp xác thực dựa trên FIDO2 có khả năng chống Phishing nhờ cơ chế ràng buộc tên miền (origin binding), ngăn chặn việc người dùng vô tình đăng nhập trên các trang web giả mạo.
Không phải mọi giải pháp passwordless đều chống được Phishing. Mã OTP gửi qua SMS hay Email Link vẫn có thể bị kẻ xấu đánh chặn bằng các trang web giả mạo (Man-in-the-Middle).
Các tiêu chuẩn hiện đại như FIDO2 liên kết chặt chẽ khóa mật mã với tên miền của website. Nếu người dùng truy cập vào một trang web giả mạo, trình duyệt sẽ phát hiện sự chênh lệch tên miền và từ chối gửi dữ liệu xác thực. Theo chuẩn mực NIST SP 800-63B-4, đây là yêu cầu bắt buộc để đạt cấp độ bảo mật cao nhất (AAL3).
4.3 Giảm gánh nặng ghi nhớ mật khẩu và tối ưu UX
Xác thực không mật khẩu cũng có thể đơn giản hóa trải nghiệm đăng nhập.
Với passkey, người dùng có thể phê duyệt đăng nhập bằng quy trình tương tự việc mở khóa thiết bị. FIDO Alliance nêu các ví dụ như biometrics, PIN hoặc pattern.
Người dùng không cần tạo và ghi nhớ password cho luồng đăng nhập đó.
Đối với doanh nghiệp, UX tốt và security không nhất thiết phải là hai mục tiêu đối lập. Tuy nhiên, trải nghiệm đơn giản không nên được đánh đổi bằng một fallback yếu.
5. Nhược điểm hoặc rủi ro của Passwordless là gì?
Passwordless loại bỏ nguy cơ rò rỉ mật khẩu nhưng đặt ra các thách thức mới về quản lý vòng đời thiết bị, quy trình khôi phục tài khoản (Account recovery), tính tương thích và nguy cơ hạ cấp xác thực (Downgrade attack) về phương thức yếu hơn.
Dù mang lại nhiều lợi ích, xác thực không mật khẩu không phải là chiếc chìa khóa vạn năng. Doanh nghiệp cần nhìn nhận rõ ràng các thách thức kỹ thuật để chuẩn bị phương án xử lý phù hợp.
5.1 Rủi ro về thiết bị, onboarding và khả năng tương thích
Một câu hỏi thực tế luôn xuất hiện: Nếu nhân viên làm mất hoặc thay thiết bị thì sao?
Đây không chỉ là vấn đề UX. Nó liên quan đến cách tổ chức quản lý credential.
Một số tình huống cần được đánh giá gồm:
- Mất hoặc thay thiết bị
- Onboarding nhân viên mới
- Thiết bị dùng chung
- Credential được đồng bộ
- Credential gắn với thiết bị
- Ứng dụng chưa hỗ trợ phương thức mong muốn
Doanh nghiệp cũng cần phân biệt synced credential và device-bound credential.
Hai mô hình giải quyết những nhu cầu khác nhau. Việc lựa chọn nên dựa trên mức assurance, trải nghiệm và môi trường thiết bị thay vì chỉ dựa vào sự tiện lợi.
5.2 Vì sao account recovery có thể trở thành mắt xích yếu?
Quy trình khôi phục tài khoản (account recovery) là con đường cấp lại quyền truy cập khi người dùng mất thiết bị. Nếu quy trình này dùng phương thức bảo mật yếu, kẻ tấn công sẽ bỏ qua màn hình đăng nhập chính để chiếm đoạt tài khoản qua luồng khôi phục.
Một lớp bảo vệ đăng nhập mạnh đến đâu cũng trở nên vô nghĩa nếu cửa khôi phục tài khoản lại quá lỏng lẻo. Đây là lý do quy trình khôi phục thường bị kẻ xấu nhắm đến đầu tiên.
Hãy tưởng tượng bạn khóa cửa nhà bằng một khóa vân tay hiện đại nhất (passkey). Kẻ trộm không thể làm giả vân tay của bạn để mở cửa chính. Nhưng nếu bạn để chìa khóa dự phòng dưới thảm chùi chân (như dùng OTP SMS hay mật khẩu tạm qua email để khôi phục), kẻ trộm chỉ cần lấy chìa khóa đó để vào nhà.
Trong an ninh mạng, đây gọi là tấn công hạ cấp (Downgrade Attack). Kẻ tấn công bấm nút “Quên mật khẩu” rồi dùng chiêu trò lừa đảo hoặc chiếm quyền SIM để lấy mã xác thực dự phòng.
Theo FIDO Alliance, hệ thống chống lừa đảo (phishing-resistant) đòi hỏi doanh nghiệp phải bảo mật toàn bộ vòng đời danh tính (identity lifecycle), từ lúc đăng nhập hằng ngày đến khi khôi phục tài khoản lúc mất thiết bị.
6. Passwordless được ứng dụng trong doanh nghiệp như thế nào?
Trong doanh nghiệp, passwordless thường được đặt trong bài toán quản lý danh tính và truy cập tập trung. Các tình huống có thể gồm máy trạm, cloud applications, tài khoản đặc quyền và lực lượng frontline. Tuy nhiên, mỗi nhóm người dùng có đặc điểm thiết bị và rủi ro khác nhau nên không nên áp dụng một mô hình cho mọi trường hợp.
6.1 Các kịch bản ứng dụng thực tế trong tổ chức
- Bảo vệ máy trạm (Workstations): Đăng nhập vào máy tính Windows hoặc macOS bằng cảm biến vân tay hoặc khuôn mặt.
- Ứng dụng đám mây (Cloud Apps): Đăng nhập một lần (SSO) vào các phần mềm công việc như Salesforce, Zoom hay Slack mà không cần mật khẩu.
- Tài khoản đặc quyền (PAM): Yêu cầu quản trị viên hệ thống dùng khóa phần cứng FIDO2 khi truy cập vào hạ tầng máy chủ quan trọng.
6.2 Quản lý danh tính tập trung trong hạ tầng doanh nghiệp
Chìa khóa thành công của doanh nghiệp là tích hợp các phương thức không mật khẩu vào hạ tầng quản lý danh tính hiện có thay vì triển khai rời rạc từng ứng dụng.
Trong môi trường doanh nghiệp, passwordless thường được quản lý như một phần của hệ thống identity thay vì từng ứng dụng riêng lẻ. Chẳng hạn, Microsoft Entra ID hỗ trợ các phương thức passwordless gồm security key, Windows Hello for Business, Microsoft Authenticator và certificate-based authentication. Microsoft Entra ID là một trong các giải pháp quản lý danh tính và quyền truy cập hàng đầu hiện nay.
Việc tích hợp tập trung giúp đội ngũ an ninh mạng dễ dàng thiết lập chính sách truy cập có điều kiện (Conditional Access). Hệ thống có thể tự động đánh giá mức độ rủi ro của thiết bị trước khi quyết định cấp quyền đăng nhập.
7. Passwordless có phải là tương lai của xác thực?
Thị trường xác thực đang dịch chuyển mạnh mẽ từ khái niệm “bỏ mật khẩu” đơn thuần sang việc áp dụng rộng rãi Passkeys và tiêu chuẩn Phishing-resistant authentication trên quy mô toàn cầu.
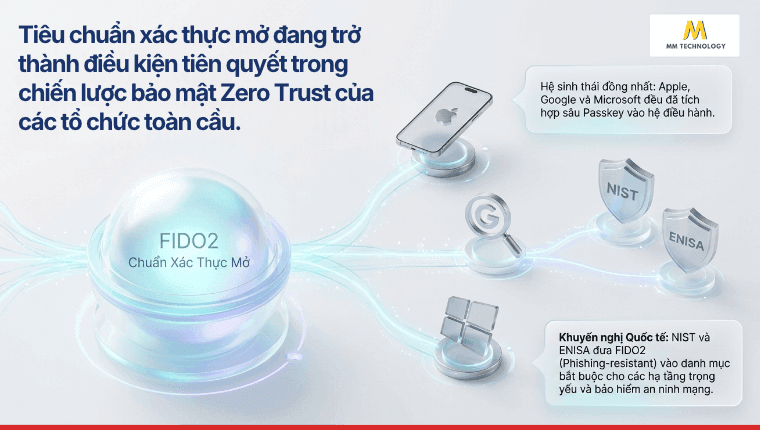
Sự ủng hộ mạnh mẽ từ các tập đoàn công nghệ lớn như Apple, Google và Microsoft cho thấy mật khẩu truyền thống đang dần tiến đến hồi kết. Mọi hệ điều hành phổ biến hiện nay đều đã tích hợp sẵn hỗ trợ cho tiêu chuẩn passkey.
Các cơ quan quản lý an toàn thông tin quốc tế như NIST hay ENISA đều đưa giải pháp chống Phishing bằng công nghệ FIDO2 vào danh mục khuyến nghị bắt buộc cho các hạ tầng quan trọng.
Tiêu chuẩn xác thực mở đang trở thành điều kiện tiên quyết trong chiến lược bảo mật Zero Trust của các tổ chức toàn cầu.
Các tổ chức không còn muốn phụ thuộc vào giải pháp đóng của một nhà cung cấp đơn lẻ. Họ tìm đến tiêu chuẩn mở FIDO2 để đảm bảo tính liên thông giữa mọi thiết bị và dịch vụ.
Sự trỗi dậy của các vụ tấn công qua chuỗi cung ứng cũng thúc đẩy các công ty bảo hiểm an ninh mạng yêu cầu khách hàng doanh nghiệp phải áp dụng phương thức xác thực có khả năng chống Phishing.
8. Câu hỏi thường gặp về passwordless (FAQ)
Không có câu trả lời chung cho mọi hệ thống passwordless. Một số hoạt động của authenticator diễn ra cục bộ trên thiết bị. Tuy nhiên, đăng nhập vào dịch vụ trực tuyến còn phụ thuộc vào kiến trúc của dịch vụ và môi trường kết nối.
Không nhất thiết. Kết quả phụ thuộc vào loại credential, hệ sinh thái thiết bị và quy trình account recovery của dịch vụ. Doanh nghiệp vì thế cần thiết kế recovery ngay từ khi xây dựng chiến lược passwordless. Không nên chờ đến khi người dùng mất credential mới giải quyết vấn đề.
Không. Biometrics có thể đóng vai trò xác minh người dùng cục bộ trước khi authenticator sử dụng credential. Vì vậy, Face ID hay vân tay chỉ là một phần có thể xuất hiện trong trải nghiệm passwordless. Chúng không đại diện cho toàn bộ kiến trúc xác thực không mật khẩu.
Không nên xem passwordless và MFA là hai khái niệm loại trừ nhau. Passwordless mô tả cách xác thực không phụ thuộc vào password trong luồng liên quan. MFA nói về việc sử dụng nhiều yếu tố xác thực.
9. Kết luận
Passwordless mang lại giá trị cốt lõi không chỉ ở sự tiện lợi khi đăng nhập, mà ở sự thay đổi bản chất kiến trúc bảo mật: chuyển từ bí mật dễ bị rò rỉ sang credential mã hóa dựa trên thiết bị. Tuy nhiên, một chiến lược thành công đòi hỏi sự chuẩn bị toàn diện từ bước đăng nhập, đăng ký cho đến quy trình khôi phục tài khoản.
Doanh nghiệp nên bắt đầu bằng việc lập danh sách các phương thức xác thực hiện tại, rà soát các điểm phụ thuộc vào mật khẩu và ưu tiên đánh giá rủi ro cho nhóm tài khoản có nguy cơ bị Phishing cao ngay hôm nay.


