Phishing (lừa đảo giả mạo) là kỹ thuật thao túng tâm lý nhằm đánh cắp thông tin đăng nhập, dữ liệu tài chính hoặc cấp quyền truy cập hệ thống. Trong môi trường doanh nghiệp, phishing email là con đường ngắn nhất để hacker đánh cắp Danh tính số (Identity) và Quyền truy cập (Access). Mật khẩu dù mạnh đến đâu vẫn có thể bị vượt qua bởi các cuộc tấn công hiện đại. Việc triển khai giải pháp phòng thủ đa lớp kết hợp với Microsoft Entra ID giúp doanh nghiệp chặn đứng nguy cơ lừa đảo, bảo vệ hạ tầng dữ liệu an toàn.
Mỗi ngày, hàng triệu email lừa đảo được gửi đi trên toàn cầu với mục tiêu duy nhất: biến nhân viên thành mắt xích yếu nhất trong hệ thống phòng thủ của doanh nghiệp. Theo các báo cáo an ninh mạng gần đây, hơn 90% các vụ vi phạm dữ liệu nghiêm trọng không bắt đầu từ việc bẻ khóa các bức tường lửa phức tạp, mà xuất phát từ một cú nhấp chuột bất cẩn vào một phishing email.
Sự phát triển của làm việc từ xa và hạ tầng đám mây đã thay đổi hoàn toàn bản chất của các cuộc tấn công. Hacker ngày nay không còn mất công “hack” vào hệ thống; chúng chỉ đơn giản là “đăng nhập” bằng thông tin xác thực thu thập được từ nạn nhân. Một mật khẩu dài, chứa đầy ký tự đặc biệt không còn đủ để đảm bảo an toàn khi người dùng tự tay nhập nó vào các trang web giả mạo.
Đứng trước thực trạng này, doanh nghiệp cần làm gì để bảo vệ tài sản số? Bài viết này sẽ giúp bạn hiểu rõ phishing là gì, nhận diện các hình thức phishing email phổ biến, động cơ của kẻ tấn công và cách xây dựng chiến lược bảo mật danh tính vững chắc với Microsoft Entra ID.
1. Phishing là gì và hoạt động như thế nào?
Phishing là hình thức tấn công mạng dựa trên kỹ thuật thao túng tâm lý (Social Engineering). Kẻ tấn công đóng giả làm các tổ chức, đối tác hoặc nhân sự uy tín nhằm đánh lừa người dùng cung cấp thông tin nhạy cảm như mật khẩu, mã OTP, thông tin thẻ tín dụng hoặc tải về các tệp tin chứa mã độc.
Kịch bản tấn công phishing là gì? Kịch bản tấn công phishing thường bắt đầu bằng việc kẻ gian nghiên cứu đối tượng, sau đó tạo ra các thông điệp có vẻ ngoài hoàn toàn hợp lệ. Khi nạn nhân tương tác (bấm vào liên kết hoặc mở tệp đính kèm), thông tin xác thực sẽ ngay lập tức gửi về máy chủ của kẻ tấn công.
[Kẻ tấn công] > (Gửi email giả mạo) > [Nhân viên] > (Click link / Nhập mật khẩu) > [Máy chủ Hacker] > (Chiếm Session/Identity)
Nhiều doanh nghiệp thường nhầm lẫn giữa Phishing email và Spam email thông thường. Việc phân biệt rõ hai khái niệm này giúp bộ phận IT đưa ra giải pháp ứng phó chính xác:
| Tiêu chí | Spam email (Thư rác) | Phishing email (Email lừa đảo) |
| Mục đích | Quảng cáo, bán hàng, tiếp thị diện rộng | Đánh cắp danh tính, tài sản, chiếm quyền truy cập |
| Mức độ rủi ro | Thấp (gây phiền hà, tràn bộ nhớ) | Rất cao (mất tài khoản, lộ dữ liệu, nhiễm ransomware) |
| Đối tượng nhắm đến | Gửi hàng loạt không chọn lọc | Có mục tiêu cụ thể (nhân viên, quản lý, bộ phận kế toán) |
| Kỹ thuật sử dụng | Tiêu đề giật gân, chứa link quảng cáo | Giả mạo tên miền, thao túng tâm lý khẩn cấp, trang web nhái |
2. Phishing email là gì và có những dạng nào phổ biến?
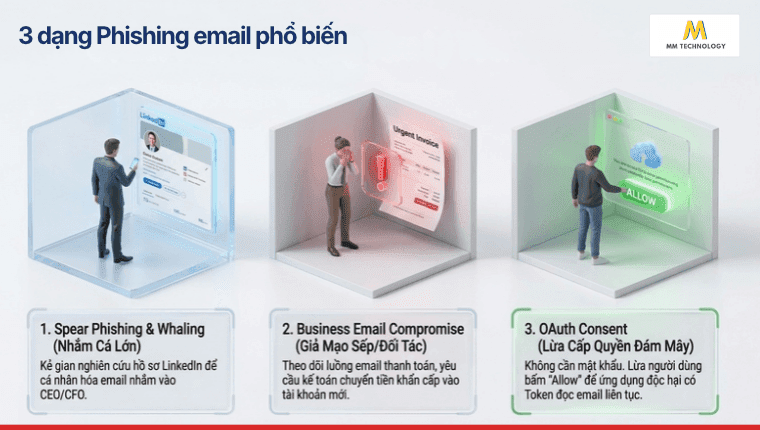
Phishing email là việc kẻ tấn công sử dụng thư điện tử giả mạo danh nghĩa các tổ chức uy tín (ngân hàng, nhà cung cấp phần mềm, bộ phận IT nội bộ) để lừa người nhận. Trong doanh nghiệp, phishing email biến đổi thành các dạng tinh vi như Spear Phishing, Business Email Compromise (BEC) và OAuth Consent Phishing.
2.1 Spear phishing và whaling
Spear Phishing là dạng tấn công có mục tiêu cụ thể. Kẻ gian dành thời gian tìm hiểu thông tin cá nhân của nạn nhân qua mạng xã hội hoặc LinkedIn để viết email cá nhân hóa.
- Đối tượng: Nhân viên nắm giữ quyền hạn hoặc truy cập dữ liệu nhạy cảm.
- Whaling (Tấn công cá lớn): Biến thể của Spear Phishing nhắm trực tiếp vào các lãnh đạo cấp cao như CEO, CFO, CIO để chiếm đoạt tài khoản quản trị hoặc phê duyệt giao dịch lớn.
2.2 Business email compromise (BEC – Giả mạo email doanh nghiệp)
BEC là hình thức kẻ tấn công chiếm đoạt hoặc giả mạo địa chỉ email của sếp, đồng nghiệp hoặc đối tác tin cậy để thực hiện giao dịch gian lận.
- Kẻ tấn công theo dõi luồng trao đổi công việc hoặc hóa đơn thanh toán.
- Gửi email yêu cầu chuyển tiền gấp vào tài khoản ngân hàng mới với lý do “thay đổi thông tin nhà cung cấp”.
- Lừa bộ phận kế toán hoàn tất giao dịch trước khi phát hiện ra sự thật.
2.3 OAuth consent phishing (Lừa cấp quyền ứng dụng đám mây)
Khác với việc đánh cắp mật khẩu, OAuth Phishing lừa người dùng bấm chấp thuận (Consent) cho một ứng dụng giả mạo truy cập vào tài khoản Microsoft 365 hoặc Google Workspace.
- Kẻ tấn công không cần biết mật khẩu của bạn.
- Một khi người dùng bấm “Allow” (Đồng ý), ứng dụng độc hại sẽ có Token truy cập để đọc email, tệp tin và danh bạ liên tục ngay cả khi bạn đổi mật khẩu.
3. Dấu hiệu nhận biết phishing email là gì?
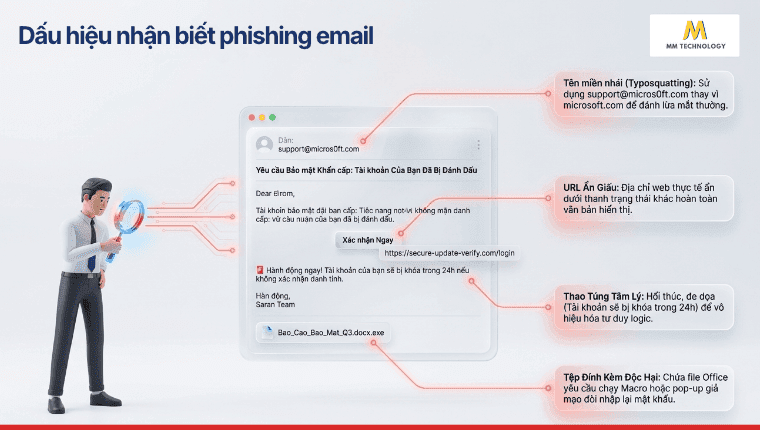
Người dùng có thể phát hiện phishing email bằng cách quan sát kỹ địa chỉ người gửi, kiểm tra đường dẫn liên kết (URL), nhận diện ngôn từ thúc giục khác thường và cẩn trọng với các tệp đính kèm yêu cầu mở macro hoặc nhập thông tin xác thực.
3.1 Tên miền người gửi và địa chỉ URL nghi vấn
Kẻ tấn công thường sử dụng các tên miền gần giống (Typosquatting) để đánh lừa mắt thường của người dùng.
- Địa chỉ giả mạo: support@micros0ft.com hoặc admin@company-security-update.com thay vì tên miền chuẩn microsoft.com.
- URL ẩn giấu: Khi di chuột (hover) qua liên kết trong email, thanh trạng thái hiển thị một địa chỉ web hoàn toàn khác so với văn bản hiển thị.
3.2 Nội dung đe dọa, hối thúc hoặc hứa hẹn lợi ích bất thường
Phishing email khai thác tối đa yếu tố tâm lý để khiến nạn nhân hành động theo bản năng trước khi kịp suy nghĩ logic.
“Tài khoản của bạn sẽ bị khóa vĩnh viễn trong 24 giờ nếu không xác thực ngay!”
“Thông báo thưởng doanh số quý 3, nhấp vào đây để xem chi tiết khoản chi trả.”
3.3 Yêu cầu xác thực tài khoản hoặc cài đặt tệp đính kèm
Các dịch vụ uy tín hiếm khi yêu cầu người dùng cung cấp mật khẩu hoặc mã OTP trực tiếp qua email. Doanh nghiệp cần cảnh giác với:
- Các tệp đính kèm dạng .exe, .scr, .iso hoặc các file Office chứa đoạn mã Macro.
- Các yêu cầu nhập lại thông tin đăng nhập trên một cửa sổ pop-up lạ.
4. Mục tiêu của hacker khi tấn công phishing là gì?
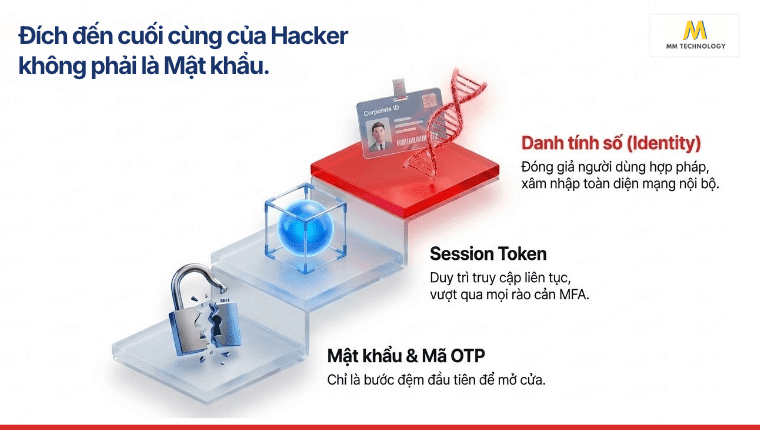
Mục tiêu hàng đầu của hacker trong các chiến dịch phishing doanh nghiệp là thu thập Thông tin xác thực (Credentials), Phiên đăng nhập (Session Tokens) và Danh tính số (Identity). Những tài sản này mở đường cho các hành vi tống tiền, đánh cắp tài chính và tàn phá hạ tầng CNTT.
Phishing thành công vào:
- Mật khẩu & Mã OTP >> Chiếm đoạt tài khoản cá nhân
- Session Token >> Vượt qua MFA, duy trì truy cập
- Danh tính số >> Xâm nhập hệ thống nội bộ doanh nghiệp
4.1 Mật khẩu, mã OTP và thông tin xác thực tài khoản
Mật khẩu bị lộ cho phép kẻ tấn công thử đăng nhập trên hàng loạt dịch vụ khác nhau của doanh nghiệp (Password Spraying). Nếu nhân viên tái sử dụng mật khẩu, mức độ thiệt hại sẽ nhân lên gấp nhiều lần.
4.2 Phiên đăng nhập (Session token) và quyền truy cập hệ thống
Khi đăng nhập thành công, hệ thống sẽ cấp cho người dùng một Session Token để duy trì trạng thái mà không bắt nhập lại mật khẩu. Kẻ tấn công chiếm được token này có thể đóng giả người dùng hợp pháp và hoạt động trong hệ thống hàng tuần liền mà không bị phát hiện.
4.3 Dữ liệu nhạy cảm và cơ hội tống tiền doanh nghiệp
Từ tài khoản của một nhân viên thông thường, hacker có thể:
- Đọc và tải toàn bộ tài liệu nội bộ, thông tin khách hàng, sở hữu trí tuệ.
- Cài cắm mã độc mã hóa dữ liệu (Ransomware) và đe dọa phát tán dữ liệu nếu không trả tiền chuộc.
5. Vì sao mật khẩu mạnh vẫn có thể bị đánh cắp?
Mật khẩu mạnh chỉ bảo vệ tài khoản khỏi các đòn tấn công dò đoán (Brute Force). Nhưng nó hoàn toàn vô hại trước hành vi tự nguyện cung cấp của người dùng trên trang web giả mạo. Ngoài ra, kỹ thuật tấn công Adversary-in-the-Middle (AiTM) cho phép hacker đánh cắp cả mật khẩu lẫn mã xác thực MFA thời gian thực.
5.1 Bẫy thao túng tâm lý khiến người dùng tự cung cấp mật khẩu
Cho dù mật khẩu dài 30 ký tự bao gồm chữ hoa, chữ thường và ký tự đặc biệt, nó vẫn mất tác dụng ngay khi nhân viên copy-paste đoạn mã đó vào một trang đăng nhập nhái giao diện Microsoft 365.
Kỹ thuật thao túng tâm lý đi xuyên qua mọi độ phức tạp của chuỗi mật khẩu.
5.2 Kỹ thuật Adversary-in-the-Middle (AiTM) qua mặt trang đăng nhập
Trong mô hình tấn công AiTM, hacker đặt một máy chủ proxy đứng giữa người dùng và trang web đăng nhập thật.
[Người dùng] <—> [Máy chủ Proxy Hacker (AiTM)] <—> [Trang web thật (Microsoft 365)]
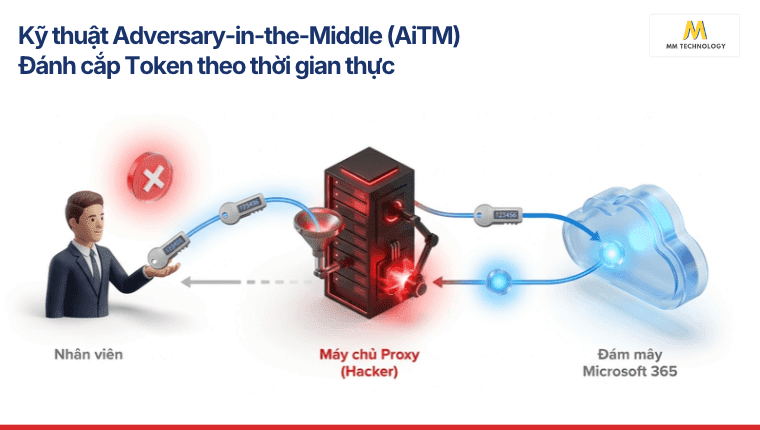
- Người dùng nhập mật khẩu và mã OTP vào trang của hacker.
- Proxy hacker gửi thông tin này đến trang web thật để đăng nhập thay nạn nhân.
- Trang web thật trả về Session Token thành công. Proxy hacker chặn bắt token này và chiếm quyền kiểm soát tài khoản.
6. Vì sao phishing đe doạ trực tiếp đến danh tính và quyền truy cập doanh nghiệp?
Trong kiến trúc đám mây, Danh tính (Identity) là ranh giới bảo mật mới. Khi kẻ tấn công thu giữ được thông tin danh tính của nhân viên qua phishing, toàn bộ hệ thống kiểm soát quyền truy cập truyền thống bị vô hiệu hóa. Vì hacker lúc này xuất hiện dưới danh nghĩa một người dùng hợp pháp.
6.1 Chiếm đoạt danh tính số để di chuyển ngang trong mạng nội bộ
Một khi đã ở bên trong hệ thống, kẻ tấn công thực hiện hành vi di chuyển ngang (Lateral Movement):
- Sử dụng danh tính chiếm đoạt được để gửi phishing email nội bộ cho các đồng nghiệp khác.
- Lợi dụng niềm tin giữa các nhân viên để thu thập thêm nhiều thông tin xác thực ở mức cao hơn.
6.2 Nguy cơ chiếm quyền quản trị và leo thang đặc quyền
Nếu nạn nhân bị lừa là một tài khoản có quyền IT Support hoặc System Admin, kẻ tấn công sẽ tiến hành leo thang đặc quyền (Privilege Escalation):
- Tạo thêm các tài khoản quản trị dự phòng.
- Tắt các tính năng cảnh báo an ninh.
- Tải toàn bộ cơ sở dữ liệu doanh nghiệp về máy chủ bên ngoài.
7. Doanh nghiệp làm thế nào để ngăn chặn phishing hiệu quả?
Doanh nghiệp cần áp dụng mô hình phòng thủ đa lớp kết hợp giữa đào tạo con người, tự động hóa kỹ thuật và giải pháp quản lý danh tính hiện đại. Triển khai MFA chống phishing, chuyển dịch sang Passwordless và sử dụng Microsoft Entra ID là chiến lược tối ưu giúp triệt tiêu rủi ro phishing.
7.1 Triển khai MFA (Xác thực nhiều yếu tố chống phishing)
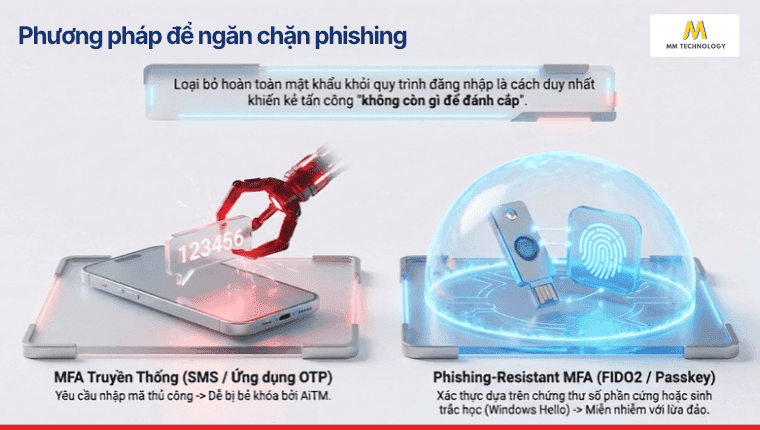
Không phải phương thức MFA nào cũng an toàn như nhau. Các hình thức MFA truyền thống qua SMS hoặc OTP ứng dụng vẫn có thể sa bẫy AiTM. Doanh nghiệp cần nâng cấp lên Phishing-resistant MFA:
- FIDO2 Security Keys: Sử dụng khóa bảo mật phần cứng.
- Certificate-based Authentication: Xác thực dựa trên chứng thư số thiết bị.
7.2 Giảm phụ thuộc vào mật khẩu (Chuyển sang Passwordless/Passkey)
Loại bỏ hoàn toàn mật khẩu khỏi quy trình đăng nhập là cách tốt nhất để kẻ tấn công không còn gì để đánh cắp. Phương thức xác thực Passwordless giúp:
- Đăng nhập bằng sinh trắc học (Windows Hello for Business).
- Sử dụng Passkeys lưu trên thiết bị an toàn.
- Người dùng không cần nhớ hay nhập bất kỳ chuỗi ký tự nào khi làm việc.
7.3 Đào tạo nhận thức an ninh mạng và diễn tập phishing định kỳ
Con người là tuyến phòng thủ đầu tiên. Doanh nghiệp nên:
- Tổ chức các đợt diễn tập phishing ngẫu nhiên để đo lường phản ứng của nhân viên.
- Hướng dẫn quy trình báo cáo email nghi vấn chỉ bằng một cú nhấp chuột.
7.4 Bảo vệ danh tính và kiểm soát truy cập với Microsoft Entra ID
Microsoft Entra ID (tiền thân là Azure Active Directory) cung cấp giải pháp quản lý danh tính đám mây toàn diện, giúp giải quyết triệt để rủi ro từ phishing:
- Conditional Access (Truy cập có điều kiện). Tự động đánh giá bối cảnh đăng nhập (vị trí, trạng thái thiết bị, địa chỉ IP) trước khi cấp quyền. Nếu phát hiện rủi ro, hệ thống sẽ lập tức chặn hoặc bắt buộc xác thực FIDO2.
- Identity Protection. Sử dụng thuật toán AI để phát hiện hành vi đăng nhập bất thường, tự động khóa tài khoản khi phát hiện thông tin xác thực bị rò rỉ trên Dark Web.
- Privileged Identity Management (PIM). Giới hạn quyền quản trị theo thời gian thực (Just-In-Time access), giảm thiểu tối đa thiệt hại nếu tài khoản Admin bị chiếm đoạt.
Lời khuyên cho doanh nghiệp:
Đừng cố gắng xây dựng một hàng rào mật khẩu thật cao. Hãy tập trung vào việc Quản lý danh tính theo mô hình Zero Trust (“Không tin tưởng ai, luôn luôn xác minh”). Việc nâng cấp từ MFA thông thường sang Phishing-resistant MFA kết hợp với chính sách Conditional Access trên Microsoft Entra ID có thể giúp doanh nghiệp loại bỏ tới 99% rủi ro bị chiếm đoạt tài khoản do phishing email.
Mời bạn xem bài viết này để hiểu rõ hơn về Microsoft Entra ID là gì và các phiên bản phù hợp cho doanh nghiệp.
8. Các câu hỏi thường gặp (FAQ)
Không. Đây là kỹ thuật lừa đảo xã hội (Social Engineering), dù có thể dẫn tới việc tải mã độc.
Không hoàn toàn an toàn. Kẻ tấn công có thể sử dụng các công cụ AiTM để lừa bạn nhập mã SMS OTP trên trang web giả mạo, hoặc thực hiện kỹ thuật SIM Swap để cướp tin nhắn SMS. Doanh nghiệp nên chuyển sang dùng Phishing-resistant MFA (Passkey/FIDO2).
Microsoft Entra ID bảo vệ doanh nghiệp bằng cách cung cấp cơ chế đăng nhập không mật khẩu (Passwordless), thực thi chính sách Conditional Access để phân tích rủi ro thời gian thực và phát hiện các hành vi đăng nhập bất thường nhờ trí tuệ nhân tạo.
Ngay lập tức ngắt kết nối mạng của thiết bị, thay đổi mật khẩu tài khoản trên một thiết bị an toàn khác, đăng xuất tất cả các phiên làm việc hiện tại và báo cáo ngay cho bộ phận an ninh mạng (IT/SOC) của doanh nghiệp để được hỗ trợ xử lý.
9. Kết luận
Phishing email vẫn đang không ngừng tiến hóa với sự trợ giúp của AI. Nó biến các đợt tấn công lừa đảo trở nên tinh vi và khó phát hiện hơn bao giờ hết. Nhận thức được rằng “mật khẩu không còn đủ để bảo vệ doanh nghiệp” là bước đầu tiên giúp bạn thay đổi tư duy an ninh mạng. Hi vọng đã làm rõ hơn khái niệm phishing là gì mà bạn đang tìm hiểu.
Việc chuyển dịch sang mô hình quản lý danh tính hiện đại, giảm phụ thuộc vào mật khẩu và triển khai Microsoft Entra ID chính là chìa khóa để bảo vệ an toàn cho tài sản và quyền truy cập của doanh nghiệp trong kỷ nguyên số.
Bạn đã sẵn sàng bảo vệ danh tính doanh nghiệp?
Liên hệ ngay với đội ngũ chuyên gia của chúng tôi để được tư vấn đánh giá mức độ an toàn danh tính và xây dựng chiến lộ trình triển khai Microsoft Entra ID hiệu quả.


