Active Directory (AD) thường được dùng để nói về Active Directory Domain Services (AD DS), là dịch vụ thư mục độc quyền của Microsoft dành cho môi trường Windows Server. AD giúp doanh nghiệp quản lý và lưu trữ tập trung thông tin và tài nguyên mạng như người dùng (user), máy tính (computer) và quyền truy cập. Bên cạnh đó, Microsoft Entra ID cũng là quản lý danh tính nhưng được thiết kế cho mô hình identity trên cloud và không thể hiểu đơn thuần là “Active Directory đưa lên đám mây.”
Khi một doanh nghiệp chỉ có vài máy tính, việc tạo tài khoản và cấu hình từng thiết bị có thể chưa phải vấn đề lớn. Tuy nhiên, khi số lượng nhân sự tăng từ vài chục lên hàng trăm người, việc kiểm soát tài khoản, phân quyền truy cập dữ liệu và đảm bảo an toàn thiết bị trở nên vô cùng phức tạp nếu thực hiện thủ công.
Đó là một trong những bài toán Active Directory giải quyết. Active Directory (AD) – nền tảng được ví như “trái tim” trong việc quản trị hạ tầng mạng nội bộ trên hệ điều hành Windows Server. Hệ thống này giúp quy hoạch toàn bộ tài nguyên doanh nghiệp về một điểm quản lý tập trung, từ đó tối ưu vận hành và nâng cao tính bảo mật.
Tuy nhiên, sự phổ biến của Microsoft 365, SaaS và mô hình làm việc từ nhiều địa điểm tạo ra một câu hỏi mới: doanh nghiệp còn cần Active Directory khi đã có Microsoft Entra ID hay không?
Muốn trả lời đúng, trước tiên cần hiểu AD thực sự là gì và Entra ID khác nó ở đâu.
1. Active Directory là gì?
Active Directory (AD) là tên gọi gắn với hệ thống dịch vụ thư mục của Microsoft. Trong môi trường domain Windows, thành phần quan trọng nhất là Active Directory Domain Services (AD DS). AD DS lưu trữ thông tin về các đối tượng mạng và cung cấp cơ chế để người dùng, quản trị viên sử dụng những thông tin đó.
Hiểu đơn giản, hãy xem AD DS như một hệ thống danh bạ và quản trị tập trung cho mạng doanh nghiệp.
Thay vì mỗi máy tính tự lưu toàn bộ thông tin riêng, doanh nghiệp có thể đưa nhiều loại đối tượng vào một directory chung, chẳng hạn:
- Tài khoản người dùng
- Tài khoản máy tính
- Máy chủ
- Máy in
- Volume
- Các tài nguyên dùng chung khác
AD DS cho phép thiết lập chính sách chung, gán quyền và truy xuất dữ liệu từ một vị trí trung tâm. Điều này giúp giảm thiểu đáng kể chi phí vận hành và rủi ro mất an toàn thông tin cho tổ chức.
1.1 AD và AD DS có giống nhau không?
Hai thuật ngữ thường được dùng thay thế nhau trong hội thoại kỹ thuật, nhưng nên phân biệt.
Active Directory có thể được dùng theo nghĩa rộng cho họ công nghệ directory của Microsoft. Active Directory Domain Services (AD DS) mới là dịch vụ đứng sau các khái niệm quen thuộc như domain, forest, Organizational Unit và Domain Controller.
Vì thế, khi một quản trị viên nói: “Công ty đang chạy Active Directory trên Windows Server.” Trong phần lớn ngữ cảnh về Windows domain, thứ được nhắc tới chính là AD DS.
1.2 Ví dụ tình huống doanh nghiệp cần đến Active Directory
Để thấy rõ giá trị của Active Directory, hãy xét một ví dụ thực tế trong vận hành doanh nghiệp.
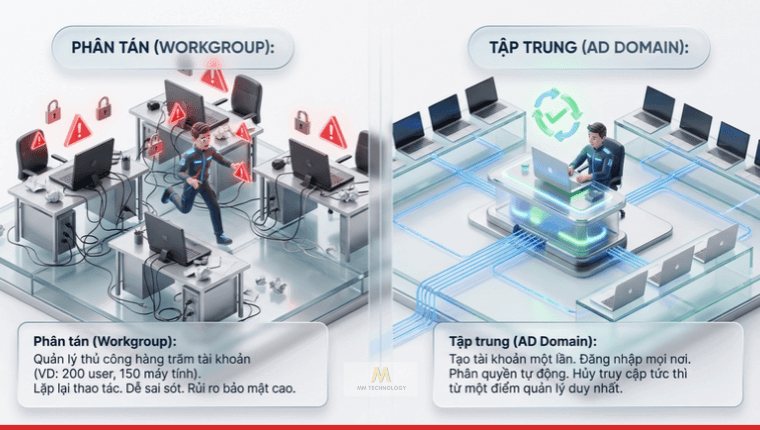
Problem (Sự cố khi chưa dùng AD):
Công ty X có 200 nhân viên, 150 máy tính Windows, 2 máy chủ lưu trữ (File Server) và 5 máy in. Nếu chạy mô hình mạng phân tán (Workgroup), nhân sự IT phải đến từng máy tính để tạo tài khoản cục bộ. Khi một nhân viên mới gia nhập hoặc đổi phòng ban, IT lại phải truy cập từng File Server để gán lại quyền truy cập thủ công. Mọi thao tác đổi mật khẩu, chia sẻ máy in hay cài phần mềm đều phải thực hiện lặp đi lặp lại trên từng thiết bị, gây lãng phí thời gian và dễ xảy ra sai sót.
Solution (Giải pháp khi triển khai AD):
Khi cài đặt Active Directory, toàn bộ 150 máy tính và các File Server được gia nhập chung vào một miền (Domain). Nhân sự IT chỉ cần tạo thông tin người dùng một lần duy nhất trên máy chủ Domain Controller. Nhân viên có thể ngồi tại bất kỳ máy tính nào trong công ty để đăng nhập và truy cập chính xác các thư mục dữ liệu hay máy in đã được phân quyền. Khi nhân viên nghỉ việc, IT chỉ cần vô hiệu hóa tài khoản trên hệ thống trung tâm, ngay lập tức mọi quyền truy cập trên toàn bộ máy tính sẽ bị hủy bỏ.
2. Active Directory dùng để làm gì trong quản trị IT?
AD DS đưa toàn bộ danh tính, thiết bị và tài nguyên mạng vào một hệ thống quản lý chung. Hệ thống tích hợp tính năng bảo mật thông qua xác thực đăng nhập, kiểm soát quyền và quản lý bằng chính sách (Group Policy).
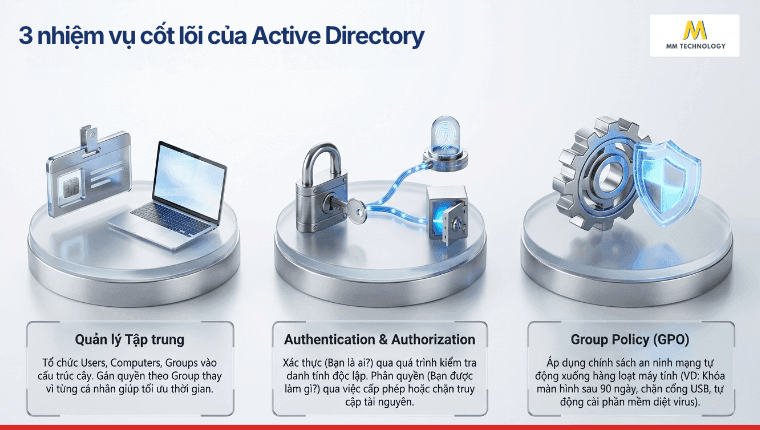
Về cơ bản, để trả lời đầy đủ câu hỏi Active Directory là gì, cần nhìn vào vai trò chuẩn hóa và tự động hóa các công việc vận hành hạ tầng IT hằng ngày. Dưới đây là ba nhiệm vụ quan trọng nhất mà AD DS đảm nhận trong môi trường doanh nghiệp.
2.1 Quản lý tập trung người dùng và máy tính
Active Directory sắp xếp và quản lý các đối tượng trong thư mục theo dạng cấu trúc hình cây. Các đối tượng phổ biến nhất bao gồm:
- User: Tài khoản định danh cá nhân của nhân viên, chứa các thông tin như tên đăng nhập, mật khẩu, email, phòng ban và chức danh.
- Computer: Danh sách các máy tính trạm, laptop doanh nghiệp và máy chủ tham gia vào hệ thống mạng.
- Group: Nhóm tập hợp nhiều người dùng có cùng đặc điểm (ví dụ: Nhóm Kế toán, Nhóm Nhân sự). Việc gán quyền theo Group giúp IT tiết kiệm thời gian so với phân quyền lẻ cho từng cá nhân.
- Server: Các máy chủ chuyên dụng lưu trữ ứng dụng hoặc dữ liệu chung của doanh nghiệp.
- Printer / Shared resource: Các thiết bị phần cứng như máy in hay thư mục dùng chung được đăng ký vào thư mục để người dùng dễ dàng tìm kiếm và sử dụng.
Thay vì quản trị từng máy riêng lẻ, đội IT có thể tổ chức tài khoản và máy tính thành những đối tượng trong directory.
Ví dụ, khi một nhân viên thuộc phòng Kế toán cần truy cập tài nguyên dành cho nhóm này, việc cấp quyền có thể dựa trên danh tính và group thay vì quản trị thủ công từng tài nguyên.
Cách tiếp cận này đặc biệt có ý nghĩa khi doanh nghiệp sở hữu nhiều user và computer.
2.2 Xác thực (Authentication) và phân quyền (Authorization)
Active Directory đảm bảo an toàn cho hệ thống mạng thông qua hai tiến trình kiểm soát độc lập nhưng liên kết chặt chẽ:
- Authentication (Xác thực): Trả lời câu hỏi “Bạn là ai?”. Tiến trình này xác minh tính chính xác của danh tính khi người dùng nhập thông tin đăng nhập. Ví dụ: Khi bạn nhập username “uyen.nguyen” và mật khẩu trên máy tính, AD kiểm tra xem thông tin này có trùng khớp với dữ liệu lưu trong cơ sở dữ liệu hay không.
- Authorization (Phân quyền): Trả lời câu hỏi “Bạn được phép làm gì?”. Tiến trình này diễn ra ngay sau khi xác thực thành công, nhằm xác định những tài nguyên mà người dùng được quyền truy cập. Ví dụ: Sau khi bạn đăng nhập thành công, AD kiểm tra danh sách quyền để cho phép bạn mở thư mục “Báo cáo tài chính” nhưng chặn truy cập vào thư mục “Lương thưởng”.
2.3 Group Policy giúp quản trị điều gì?
Group Policy Object (GPO) là một trong những tính năng mạnh mẽ nhất của Active Directory. GPO cho phép quản trị viên IT định hình cấu hình và áp dụng các chính sách an ninh mạng một cách tự động xuống hàng loạt máy tính trong domain.
Thay vì phải thiết lập thủ công trên từng thiết bị, IT chỉ cần tạo một GPO chung trên máy chủ trung tâm. Một số ứng dụng thực tế của GPO bao gồm:
- Tự động đặt màn hình khóa và yêu cầu đổi mật khẩu định kỳ sau 90 ngày.
- Vô hiệu hóa cổng USB trên toàn bộ máy tính để tránh lộ dữ liệu nội bộ.
- Tự động đẩy ứng dụng hoặc phần mềm diệt virus xuống máy trạm của nhân viên khi họ khởi động máy.
Theo Microsoft Learn, việc làm chủ Group Policy là yêu cầu bắt buộc đối với các quản trị viên hệ thống để đảm bảo sự đồng bộ và an toàn cho toàn bộ hạ tầng AD DS.
3. Các thành phần cốt lõi của Active Directory là gì?
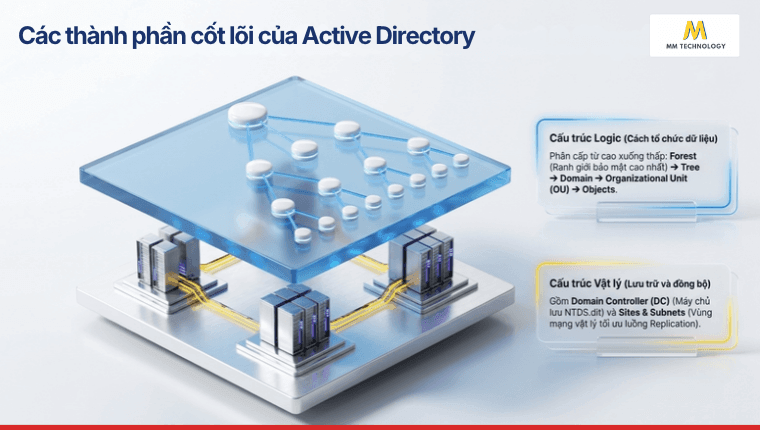
Để hiểu sâu Active Directory là gì, cần nắm hai lớp kiến trúc chính: Cấu trúc Logic (Objects, OU, Domain, Tree, Forest) để tổ chức quản lý và Cấu trúc Vật lý (Domain Controller, Sites) để lưu trữ và đồng bộ dữ liệu.
3.1 Cấu trúc Logic (Logical Structure)
Cấu trúc logic giúp quản trị viên phân chia và quản lý các tài nguyên mạng theo mô hình phân cấp tổ chức:
- Objects: Đơn vị cơ bản nhất trong AD, đại diện cho người dùng, máy in, nhóm hoặc máy tính.
- Organizational Unit (OU): Thư mục con dùng để gom nhóm các đối tượng có cùng đặc điểm quản lý. OU là cấp độ nhỏ nhất mà quản trị viên có thể gán các chính sách GPO.
- Domain: Ranh giới quản trị cốt lõi của hệ thống AD. Các đối tượng thuộc cùng một Domain sẽ chia sẻ chung một cơ sở dữ liệu và các quy tắc an toàn.
- Domain Tree & Forest: Tập hợp một hoặc nhiều Domain có liên kết với nhau. Forest là ranh giới bảo mật cao nhất trong kiến trúc logic của Active Directory.
3.2 Cấu trúc Vật lý (Physical Structure)
Cấu trúc vật lý quyết định cách hệ thống AD lưu trữ dữ liệu và xử lý các luồng thông tin:
- Domain Controller (DC): Máy chủ Windows Server đảm nhận việc chạy dịch vụ AD DS. Đây là nơi lưu trữ tập tin cơ sở dữ liệu NTDS.dit chứa toàn bộ tài khoản và mật khẩu của hệ thống.
- AD Sites & Subnets: Tập hợp các máy tính thuộc các vùng mạng vật lý khác nhau. Việc thiết lập Site giúp tối ưu hóa lưu lượng đồng bộ dữ liệu (Replication) giữa các máy chủ DC đặt tại các chi nhánh địa lý khác nhau.
4. Domain Controller là gì? Có phải chính là Active Directory?
Active Directory Domain Services là dịch vụ thư mục, còn Domain Controller là máy chủ đảm nhiệm vai trò domain và lưu dữ liệu directory tương ứng. Domain Controller tham gia xác thực và replication, nhưng “AD” và “DC” không phải hai tên của cùng một thành phần.
Đây là một trong những điểm dễ nhầm nhất khi mới tìm hiểu Active Directory là gì.
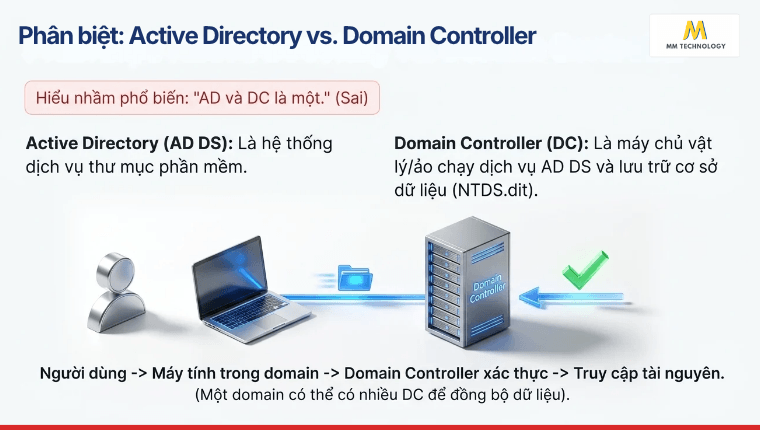
Microsoft cho biết các Domain Controller tạo nên một domain lưu thông tin account và credential. Domain Controller cũng cung cấp authentication cho user.
Có thể hình dung luồng ở mức đơn giản:
Người dùng
↓
Máy Windows trong domain
↓
Domain Controller
↓
Xác thực danh tính
↓
Truy cập tài nguyên theo quyền
Một domain có thể có nhiều Domain Controller.
Microsoft cho biết các Domain Controller trong một domain tham gia replication và có bản sao đầy đủ của directory information cho domain đó. Khi directory data thay đổi, thay đổi được replicate giữa các Domain Controller.
Như vậy:
AD DS là hệ thống directory. Domain Controller là server thực hiện những vai trò cần thiết để cung cấp dịch vụ domain.
Đây là cách phân biệt dễ nhớ hơn việc đồng nhất “AD server” với toàn bộ Active Directory.
5. Hệ sinh thái Active Directory gồm những dịch vụ nào?
Khi nói “Active Directory”, AD DS là thành phần cần hiểu đầu tiên. Tuy nhiên, hệ sinh thái Windows Server còn có các dịch vụ khác. Như các dịch vụ phục vụ chứng chỉ, federation, directory cho ứng dụng và các nhu cầu quản trị khác.
Một số tên thường gặp gồm:
- AD DS: Active Directory Domain Services.
- AD CS: Active Directory Certificate Services.
- AD FS: Active Directory Federation Services.
- AD LDS: Active Directory Lightweight Directory Services.
- AD RMS: Active Directory Rights Management Services.
Đối với người mới, không cần tìm hiểu toàn bộ những dịch vụ này cùng lúc.
Nếu mục tiêu là hiểu “Active Directory là gì?”, hãy bắt đầu theo thứ tự:
AD DS → Domain → OU → Domain Controller → Group Policy → Authentication.
Sau khi nắm những khái niệm này, sự khác nhau giữa Active Directory và Microsoft Entra ID sẽ trở nên rõ ràng hơn nhiều.
6. Sự khác biệt giữa Microsoft Entra ID và Active Directory là gì?
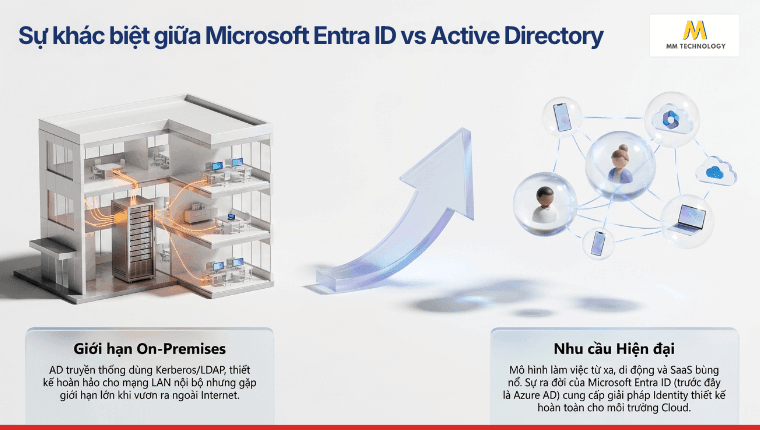
AD DS và Microsoft Entra ID đều liên quan đến quản lý danh tính và quyền truy cập, nhưng không phải cùng một công nghệ. Active Directory quản lý định danh On-Premises dựa trên Kerberos/LDAP và máy chủ nội bộ. Microsoft Entra ID là giải pháp Cloud Identity hoạt động trên các giao thức như OAuth 2.0, OpenID Connect và SAML.
Sau khi hiểu Active Directory là gì, doanh nghiệp cần phân biệt rõ nền tảng này với Microsoft Entra ID khi chuyển dịch lên điện toán đám mây. Dù cùng hỗ trợ quản lý danh tính, hai giải pháp được thiết kế cho hai môi trường vận hành khác nhau.
6.1 Bảng so sánh tổng quan Active Directory và Microsoft Entra ID
| Tiêu chí so sánh | Active Directory (On-Premises AD) | Microsoft Entra ID (Cloud Identity) |
| Giao thức xác thực | Kerberos, NTLM, LDAP | OAuth 2.0, OpenID Connect, SAML |
| Cấu trúc quản lý | Organizational Units (OU), GPO | Groups, Conditional Access Policies |
| Quản lý thiết bị | Domain Join (GPO) | Entra Registered / Entra Joined (Intune) |
| Tính năng bảo mật | Cần phần mềm bên thứ 3 cho MFA/SSO Cloud | Tích hợp sẵn MFA, Conditional Access |
6.2 Hiểu nhầm phổ biến: “Entra ID là AD đưa lên Cloud”
Đây là một nhận định hoàn toàn sai lệch về mặt kỹ thuật. Microsoft Entra ID không phải là một máy chủ Active Directory được cài đặt lên các máy chủ ảo trên đám mây.
- Active Directory đóng vai trò giống như một “bác bảo vệ tòa nhà”. Hệ thống này kiểm soát các tài sản nội bộ. Quản lý người ra vào cửa cố định. Và kiểm soát máy móc đặt trực tiếp trong phòng thông qua mạng LAN nội bộ.
- Microsoft Entra ID giống như một “hộ chiếu quốc tế điện tử”. Nền tảng này xác thực danh tính của bạn khi bạn di chuyển ra không gian Internet. Cho phép truy cập an toàn vào các ứng dụng SaaS như Microsoft 365, Salesforce hay Zoom.
Microsoft Entra ID còn sở hữu những tính năng bảo mật hiện đại mà Active Directory truyền thống không có sẵn:
- Multi-Factor Authentication (MFA). Tích hợp xác thực đa yếu tố trực tiếp tại luồng đăng nhập.
- Access Control. Access Control là tính năng quyết định quyền truy cập dựa trên ngữ cảnh thực tế (vị trí địa lý, độ an toàn của thiết bị, mức độ rủi ro của tài khoản).
- Identity Protection. Tự động phát hiện và cảnh báo các hành vi đăng nhập bất thường nhờ công nghệ trí tuệ nhân tạo.
7. Active Directory kết nối Microsoft Entra ID như thế nào?
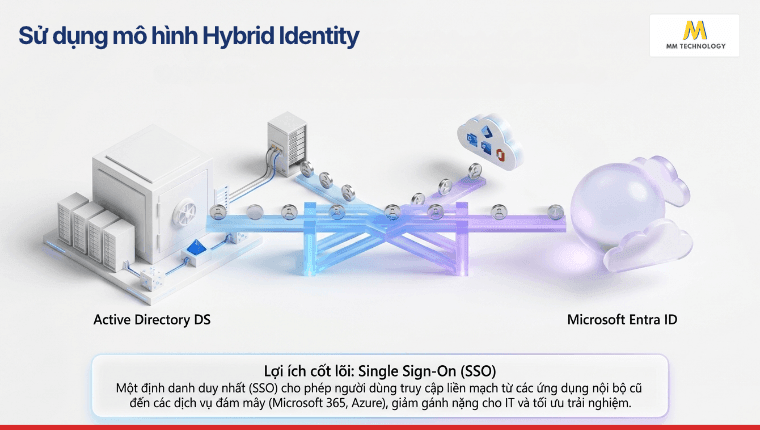
Khi doanh nghiệp cần kết hợp identity on-premises và cloud, Microsoft gọi mô hình này là Hybrid Identity. Mục tiêu là tạo identity có thể phục vụ authentication và authorization xuyên các tài nguyên ở những môi trường khác nhau.
Trong mô hình Hybrid Identity, doanh nghiệp tích hợp Active Directory tại chỗ với Microsoft Entra ID để dùng chung một định danh duy nhất trên cả môi trường On-Premises và Cloud. Quá trình này thực hiện qua công cụ đồng bộ như Entra Connect Sync hoặc Entra Cloud Sync. Nó giúp người dùng sử dụng một tài khoản duy nhất (Single Sign-On) cho mọi ứng dụng nội bộ lẫn điện toán đám mây.
7.1 Hybrid Identity là gì?
Sơ đồ luồng kết nối danh tính giữa hai môi trường:
[ On-premises AD DS ] >> [ Synchronize Layer ] (Microsoft Entra Connect / Cloud Sync) >> [ Microsoft Entra ID ] >> [ Cloud Applications ] (Microsoft 365 / Azure / SaaS Apps)
Theo Microsoft, mục tiêu cốt lõi của Hybrid Identity là kết hợp hạ tầng thư mục tại chỗ với đám mây. Mục đích nhằm tạo ra một định danh chung chuẩn hóa. Điều này nâng cao trải nghiệm người dùng và giảm gánh nặng quản lý cho đội ngũ IT.
7.2 Microsoft Entra Connect Sync làm gì?
Microsoft Entra Connect Sync là công cụ phần mềm truyền thống được cài đặt trực tiếp trên một máy chủ nội bộ. Công cụ này chịu trách nhiệm đồng bộ các đối tượng dữ liệu như User, Group và bản sao băm mật khẩu (Password Hash Sync) từ Active Directory nội bộ lên Microsoft Entra ID.
7.3 Microsoft Entra Cloud Sync khác gì?
Microsoft Entra Cloud Sync là dịch vụ hybrid identity synchronization được quản lý từ cloud. Microsoft cho biết dịch vụ có thể đồng bộ user, group và contact giữa Active Directory và Entra ID. Device sync cũng có thể đồng bộ computer object phục vụ Microsoft Entra hybrid join khi được bật.
Đáng chú ý, từ ngày 06/10/2026, Microsoft gọi Cloud Sync là hướng chiến lược của Microsoft cho hybrid identity synchronization. Đây cũng là hướng được khuyến nghị cho phần lớn tổ chức.
Microsoft đồng thời lưu ý rằng Cloud Sync và Connect Sync chưa giống nhau ở mọi capability. Ví dụ, decision guide hiện nêu các giới hạn và khác biệt liên quan tới object scale, group size, advanced sync rules và một số cross-forest scenario.
Vì thế: Không nên mặc định mọi hệ thống AD đều phải chuyển ngay từ Connect Sync sang Cloud Sync. Cần kiểm tra dependency và feature requirement trước.
8. Doanh nghiệp nên dùng Active Directory, Entra ID hay Hybrid Identity?
Không có một lựa chọn phù hợp cho mọi doanh nghiệp. Quyết định nên dựa trên ứng dụng, thiết bị, phương thức authentication và các dependency thực tế, thay vì quan niệm “cloud mới hơn nên phải thay AD”.
Có thể bắt đầu đánh giá theo ba trường hợp.
8.1 Khi nào AD DS vẫn có giá trị?
AD DS đáng được đánh giá khi hệ thống còn phụ thuộc nhiều vào:
- Windows domain
- Group Policy
- Ứng dụng on-premises
- LDAP
- Kerberos hoặc Windows-Integrated Authentication
- Workload Windows Server truyền thống
Microsoft xác nhận Active Directory vẫn là nền tảng cho nhiều thành phần infrastructure on-premises và các ứng dụng truyền thống thường sử dụng LDAP, NTLM hoặc Kerberos.
8.2 Khi nào nên đánh giá mô hình Entra ID-first?
Đây là khuyến nghị kiến trúc, không phải quy tắc bắt buộc của Microsoft.
Doanh nghiệp nên đánh giá mô hình thiên về Entra ID khi workload đã tập trung vào:
- Microsoft 365
- SaaS/cloud applications
- modern authentication
- Microsoft Entra joined devices
- Microsoft Intune
- Conditional Access
Entra ID hỗ trợ các mô hình này thông qua SaaS integration, Entra Join, Intune và Conditional Access.
8.3 Khi nào Hybrid Identity phù hợp?
Hybrid đáng cân nhắc khi doanh nghiệp đang đứng giữa hai thế giới:
Hệ thống cũ vẫn cần AD DS + người dùng bắt đầu sử dụng Microsoft 365/SaaS/cloud.
Hybrid identity chính là sự kết hợp năng lực identity on-premises và cloud. Sự kết hợp này nhằm tạo identity phục vụ tài nguyên bất kể vị trí.
9. Các câu hỏi thường gặp về Active Directory (FAQ)
Dịch vụ Active Directory Domain Services (AD DS) là một tính năng (Role) được tích hợp sẵn trong hệ điều hành Windows Server mà không tính thêm phí riêng. Tuy nhiên, doanh nghiệp vẫn phải trả chi phí mua bản quyền hệ điều hành Windows Server. Và cũng cần mua các giấy phép truy cập người dùng Client Access License (CAL) theo quy định của Microsoft.
Microsoft Entra ID không thể thay thế hoàn toàn Active Directory nếu doanh nghiệp của bạn vẫn duy trì hạ tầng mạng nội bộ. Các ứng dụng cũ (Legacy Apps) cần giao thức LDAP, Kerberos hoặc các máy tính trạm cần quản lý chuyên sâu qua Group Policy truyền thống bắt buộc phải sử dụng Active Directory.
Microsoft cho biết Windows Server Active Directory không hỗ trợ non-Windows workload một cách native tương tự Windows, nhưng Linux có thể được cấu hình để authenticate với Active Directory dưới dạng một Kerberos real.
10. Kết luận
Tóm lại, câu trả lời cho Active Directory là gì không chỉ nằm ở khái niệm dịch vụ thư mục, mà còn ở vai trò quản lý tập trung và bảo mật mạng nội bộ cho doanh nghiệp.
Active Directory tiếp tục duy trì vị thế là hạ tầng cốt lõi trong việc quản lý tập trung và bảo mật mạng nội bộ cho doanh nghiệp.
Tuy nhiên, sự xuất hiện của Microsoft Entra ID đã mở ra những phương thức vận hành mới linh hoạt hơn. Việc làm chủ cả hai nền tảng và triển khai mô hình Hybrid Identity chuẩn mực sẽ giúp tổ chức của bạn xây dựng hạ tầng IT vững chắc, an toàn và sẵn sàng cho quá trình chuyển đổi số.


