
Doanh nghiệp có thể cho nhân viên dùng laptop cá nhân theo mô hình BYOD, nhưng không nên chỉ “cho phép dùng máy riêng”. Cần xác định dữ liệu nào được truy cập, thiết bị nào đủ điều kiện, cách tách dữ liệu công ty khỏi dữ liệu cá nhân và quy trình thu hồi khi nhân viên nghỉ việc. Với môi trường Microsoft 365, MAM trong Microsoft Intune có thể bảo vệ dữ liệu ở cấp ứng dụng trên một số nền tảng mà không nhất thiết quản lý toàn bộ thiết bị.
Trong bối cảnh mô hình làm việc linh hoạt (Hybrid Work) trở thành chuẩn mực mới, việc cho nhân viên dùng laptop cá nhân (BYOD – Bring Your Own Device) đã chuyển từ một giải pháp tình thế thành chiến lược tối ưu chi phí phần cứng hàng đầu của nhiều doanh nghiệp.
Tuy nhiên, sự tiện lợi này luôn đi kèm một góc khuất an ninh mạng nghiêm trọng: Điều gì sẽ xảy ra khi chiếc laptop cá nhân chứa hàng loạt file Excel báo cáo tài chính hay danh sách khách hàng bảo mật bị nhiễm mã độc, thất lạc, hoặc khi nhân viên nghỉ việc nhưng toàn bộ dữ liệu mật vẫn nằm trọn trong máy?
Bài viết này sẽ giúp lãnh đạo và quản trị viên CNTT giải bài toán kiểm soát BYOD: từ việc đánh giá đúng 2 mặt lợi – hại, phân biệt ranh giới giữa MAM và MDM, cho đến thiết lập quy trình khoanh vùng dữ liệu để bảo vệ tuyệt đối tài sản số của doanh nghiệp mà không xâm phạm quyền riêng tư của người lao động.
1. Cho nhân viên dùng laptop cá nhân có phải là BYOD không?
Có. BYOD (Bring Your Own Device) là mô hình cho phép nhân viên sử dụng thiết bị cá nhân phục vụ công việc. Phạm vi không chỉ có laptop. Nó có thể bao gồm Mobile phone, Smartphone, Tablet và các Personal computer khác.
BYOD là viết tắt của Bring Your Own Device, đôi khi được tìm dưới dạng “Bring your own devices”. Tên gọi tiếng Việt phổ biến là phương pháp “Mang thiết bị cá nhân đến nơi làm việc” (BYOD).
1.1 BYOD bao gồm những thiết bị nào?
Một môi trường BYOD có thể xuất hiện nhiều loại thiết bị:
- Laptop chạy Windows hoặc macOS
- Điện thoại Android hoặc iPhone
- Tablet và Mobile computers
- Smartphone dùng email và ứng dụng công ty
- Máy tính cá nhân truy cập hệ thống doanh nghiệp qua Internet hoặc Wireless
Ví dụ, một nhân viên có thể dùng chiếc Dell laptop cá nhân để làm Excel. Người khác dùng Phone để truy cập Teams hoặc Outlook.
Vì vậy, vấn đề không nằm ở việc chọn laptop hay mua laptop nào. Trọng tâm là kiểm soát Information technology, quyền truy cập và dữ liệu Business trên từng Device.
1.2 BYOD khác với cấp laptop cho nhân viên thế nào?
| Tiêu chí | Cho nhân viên dùng laptop cá nhân (BYOD) | Cấp laptop công (Corporate-Owned) | Trợ cấp mua laptop cá nhân (CYOD / Allowance) |
|---|---|---|---|
| Quyền sở hữu | Nhân viên | Doanh nghiệp | Nhân viên |
| Trách nhiệm bảo trì | Nhân viên tự chi trả | IT công ty thực hiện | Nhân viên tự chi trả |
| Cơ chế quản lý | Quản lý ứng dụng (MAM) & khoanh vùng dữ liệu công ty | Kiểm soát thiết bị toàn diện (MDM) | Quản lý theo thỏa thuận cấp laptop cá nhân cho nhân viên |
| Xử lý nghỉ việc | Xóa dữ liệu doanh nghiệp mà không xóa dữ liệu cá nhân | Thu hồi toàn bộ chiếc laptop | Xóa dữ liệu doanh nghiệp từ xa |
Cấp laptop cá nhân cho nhân viên cũng cần được hiểu rõ. Nếu doanh nghiệp sở hữu máy rồi giao cho nhân viên, đây thường là thiết bị công ty. Nó không phải BYOD theo nghĩa thông thường.
2. Có nên cho nhân viên dùng laptop cá nhân để làm việc?
Có thể, nhưng không nên áp dụng BYOD đồng loạt. Doanh nghiệp nên quyết định theo mức độ nhạy cảm của dữ liệu và quyền truy cập. Vị trí rủi ro thấp có thể dùng BYOD. Các vị trí nắm dữ liệu mật hoặc quyền quản trị nên được kiểm soát chặt hơn.
2.1 Khi nào BYOD là lựa chọn phù hợp?
BYOD đáng cân nhắc khi:
- Công việc chủ yếu dùng SaaS và trình duyệt
- File được lưu trên hệ thống doanh nghiệp
- Nhân viên ít tải dữ liệu nhạy cảm xuống máy
- Doanh nghiệp đã triển khai MFA
- Quyền truy cập có thể thu hồi nhanh
- IT có công cụ quản lý thiết bị cá nhân phù hợp
BYOD phù hợp với đội ngũ sales, tư vấn viên, cộng tác viên hoặc nhân sự làm việc từ xa thuộc các ngành dịch vụ (service industries). Nhóm này chủ yếu thao tác trên trình duyệt và nền tảng SaaS. Dữ liệu công ty được lưu trữ trên mây (Cloud) thay vì ổ cứng máy tính cá nhân. Doanh nghiệp chỉ cần áp dụng cơ chế xác thực đa yếu tố (MFA) và kiểm soát quyền truy cập theo trạng thái thiết bị.
2.2 Khi nào nên cấp laptop công ty?
Không phải công việc nào cũng phù hợp với Bring Your Own Device. Doanh nghiệp nên cấp laptop công cho nhân viên xử lý dữ liệu tài chính, dữ liệu nhân sự, thông tin khách hàng nhạy cảm hoặc lập trình viên nắm giữ source code. Những công việc này đòi hỏi tính đồng nhất hạ tầng CNTT, cấu hình phần cứng đạt chuẩn và khả năng kiểm soát thiết bị ở cấp độ sâu nhất.
Cụ thể, doanh nghiệp nên cân nhắc laptop công ty với:
- IT administrator
- Nhân viên tài chính và kế toán
- HR quản lý dữ liệu nhân sự
- Lập trình viên nắm source code quan trọng
- Nhân viên thường xuyên xử lý dữ liệu mật
- Người có khả năng xuất lượng lớn dữ liệu
Ở đây, khoản tiết kiệm từ BYOD có thể nhỏ hơn thiệt hại của một vụ rò rỉ dữ liệu.
2.3 Khi nào nên kết hợp cả hai?
Doanh nghiệp không nên áp dụng một chính sách cứng nhắc cho toàn thể công ty. Mô hình hybrid kết hợp linh hoạt dựa trên mức độ rủi ro:
- Nhóm rủi ro thấp: Cho phép dùng laptop cá nhân có cài đặt khoanh vùng dữ liệu (MAM).
- Nhóm rủi ro cao: Bắt buộc sử dụng laptop công do IT công ty quản lý toàn diện.
3. Doanh nghiệp thực sự tiết kiệm được gì khi áp dụng BYOD?
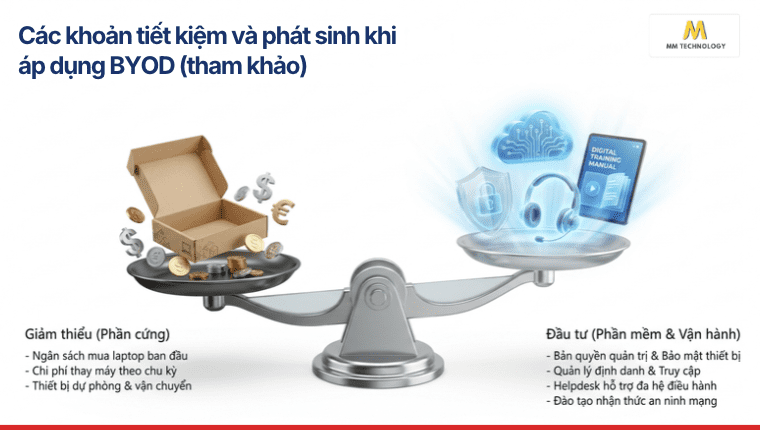
BYOD có thể giảm chi phí mua và thay thế máy tính. Tuy nhiên, chi phí endpoint không biến mất. Một phần chi phí sẽ chuyển sang phần mềm bảo mật, quản lý truy cập, đào tạo và hỗ trợ kỹ thuật.
3.1 BYOD có thể giảm những chi phí nào?
Doanh nghiệp có thể giảm:
- Ngân sách mua laptop ban đầu
- Chi phí thay laptop theo chu kỳ
- Thiết bị dự phòng
- Chi phí vận chuyển máy cho nhân viên remote
- Một phần công việc quản lý tài sản vật lý
- Đây là lý do BYOD có sức hút với doanh nghiệp nhỏ
3.2 BYOD phát sinh những chi phí nào?
Đổi lại, doanh nghiệp có thể phải đầu tư vào:
- Microsoft Intune hoặc giải pháp quản trị tương đương
- Identity và endpoint security
- Đào tạo / training
- Hỗ trợ nhiều hệ điều hành
- Helpdesk
- Xử lý thiết bị không tương thích
- Điều tra sự cố bảo mật
Vì vậy, đừng chỉ so sánh giá một chiếc laptop.
4. Những rủi ro lớn nhất khi nhân viên dùng laptop cá nhân là gì?
Rủi ro lớn nhất là mất kiểm soát vòng đời của dữ liệu doanh nghiệp. IT cần biết ai truy cập, dùng thiết bị nào và dữ liệu được chuyển đi đâu. Doanh nghiệp cũng cần xử lý tình huống mất thiết bị hoặc nhân viên nghỉ việc.
4.1 Rò rỉ dữ liệu từ laptop cá nhân
Hãy hình dung một tình huống rất đơn giản:
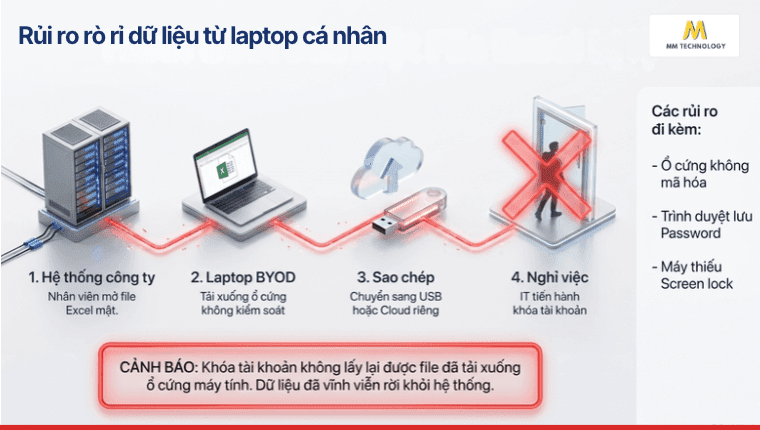
Nhân viên mở file Excel từ hệ thống công ty → tải xuống Laptop → sao chép sang cloud cá nhân → nhân viên nghỉ việc.
Lúc này, khóa tài khoản chưa chắc lấy lại được file đã tải xuống.
Dữ liệu còn có thể đi qua:
- USB
- Email cá nhân
- Cloud cá nhân
- Ứng dụng chat
- Copy/paste
- Ứng dụng không được doanh nghiệp kiểm soát
Đây là lý do khoanh vùng dữ liệu công ty quan trọng hơn việc chỉ cài antivirus.
4.2 Rủi ro từ việc mất thiết bị
Thiết bị bị mất tạo ra nhiều điểm rủi ro. Ví dụ:
- Ổ cứng không mã hóa
- Trình duyệt lưu thông tin đăng nhập
- Session vẫn hoạt động
- Máy thiếu screen lock
- File công ty được lưu trực tiếp trên máy
Doanh nghiệp cần kết hợp mã hóa, MFA, quản lý session và kiểm soát dữ liệu.
4.3 Thiếu nhất quán hạ tầng CNTT
BYOD thường đồng nghĩa với nhiều phiên bản Windows và nhiều loại phần cứng.
Máy này là Dell mới. Máy khác có thể đã sáu năm tuổi. Một máy được cập nhật thường xuyên, máy khác không.
Sự thiếu nhất quán thiết bị/hạ tầng CNTT làm tăng gánh nặng hỗ trợ. Nó cũng khiến doanh nghiệp khó đặt một chuẩn bảo mật chung.
4.4 Cyber security training có đủ không?
Training là một lớp bảo vệ, không phải toàn bộ hệ thống. Đào tạo (training) giúp nâng cao nhận thức an ninh mạng (cyber security) cho người lao động, nhưng không thể thay thế các công cụ kiểm soát kỹ thuật để ngăn chặn triệt để nguy cơ không kiểm soát được thiết bị truy cập dữ liệu.
5. Làm sao tách dữ liệu công ty và dữ liệu cá nhân?
Doanh nghiệp không nhất thiết phải kiểm soát toàn bộ laptop để bảo vệ dữ liệu công việc. MAM tập trung vào ứng dụng và dữ liệu doanh nghiệp. MDM đi sâu hơn vào quản trị thiết bị. Đây là khác biệt quan trọng khi thiết kế chính sách BYOD.
5.1 MAM và MDM khác nhau thế nào?
| Tiêu chí so sánh | MAM (Mobile Application Management) | MDM (Mobile Device Management) |
|---|---|---|
| Đối tượng kiểm soát | Quản lý ứng dụng chứa dữ liệu công ty | Kiểm soát thiết bị toàn diện |
| Mức độ can thiệp | Thấp (Chỉ trong phạm vi ứng dụng doanh nghiệp) | Cao (Can thiệp vào toàn bộ hệ điều hành) |
| Phù hợp với | Cho nhân viên dùng laptop cá nhân (BYOD) | Thiết bị thuộc sở hữu doanh nghiệp |
| Phạm vi xóa dữ liệu | Xóa dữ liệu doanh nghiệp mà không xóa dữ liệu cá nhân | Xóa sạch toàn bộ dữ liệu trên máy (Full Wipe) |
Đây cũng là câu trả lời cho câu hỏi “chính sách BYOD là gì?”.
Nó không chỉ là một văn bản cho phép mang laptop cá nhân tới văn phòng. Chính sách phải quy định cách kiểm soát thiết bị, ứng dụng, danh tính và Information.
Muốn kiểm soát thiết bị sâu hơn? Tìm hiểu MDM hoạt động ra sao và khi nào doanh nghiệp nên quản lý thiết bị tập trung trong bài chi tiết về MDM là gì.
5.2 MAM Intune bảo vệ dữ liệu thế nào?
Công nghệ MAM Intune (Microsoft Intune) tạo ranh giới khoanh vùng dữ liệu công ty trên các ứng dụng làm việc:
- Mã hóa và xác thực: Bắt buộc nhập mã PIN khi truy cập ứng dụng công việc trên máy tính.
- Chặn sao chép: Ngăn chặn thao tác sao chép (copy/paste) dữ liệu từ ứng dụng công ty sang ứng dụng cá nhân.
- Kiểm soát lưu trữ: Giới hạn chỉ cho lưu file trên các kênh lưu trữ doanh nghiệp được cấp phép.
- Thu hồi dữ liệu từ xa (Data retrieval): Tiến hành xóa dữ liệu công ty ngay khi phát hiện thiết bị không đáp ứng yêu cầu bảo mật.
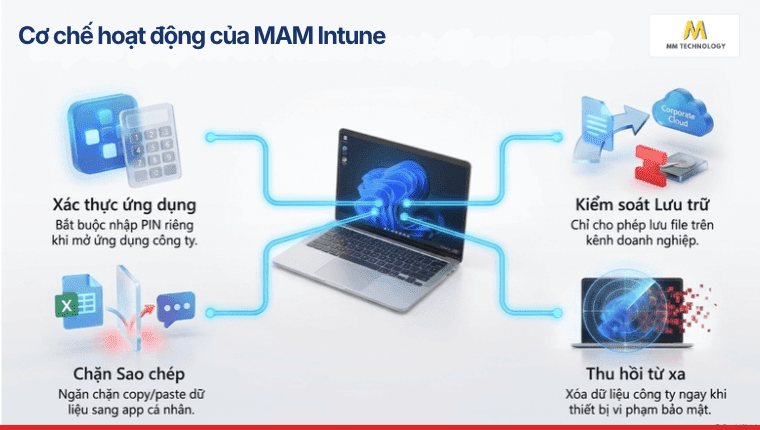
Mục tiêu là tạo một ranh giới dữ liệu công việc thay vì mặc định kiểm soát mọi thứ trên Personal computer.
Để hiểu rõ hơn về nền tảng đứng sau cơ chế khoanh vùng dữ liệu này, bạn có thể tìm hiểu thêm trong bài viết hệ thống Microsoft Intune – giải pháp quản lý thiết bị và bảo vệ dữ liệu doanh nghiệp trên cả thiết bị công ty lẫn thiết bị cá nhân.
5.3 Khi nào cần kết hợp MAM với MDM?
MAM không giải quyết mọi bài toán.
MDM đáng cân nhắc khi doanh nghiệp cần:
- Kiểm tra compliance của thiết bị
- Kiểm soát cấu hình sâu hơn
- Triển khai certificate
- Thiết lập VPN hoặc Wi-Fi
- Quản lý ứng dụng bắt buộc
- Chuẩn hóa thiết bị
Nhóm nhân viên có quyền cao thường cần kiểm soát mạnh hơn.
6. Có thể xóa dữ liệu công ty mà không xóa dữ liệu cá nhân không?
Có thể thực hiện nhờ cơ chế xóa dữ liệu có chọn lọc (Selective Wipe). Các công cụ hiện đại như Microsoft Intune cho phép doanh nghiệp thực hiện data retrieval và xóa toàn bộ thông tin công ty mà không xâm phạm hay ảnh hưởng tới dữ liệu cá nhân của người lao động.
6.1 Làm gì khi nhân viên dùng laptop cá nhân nghỉ việc?
Đây là điểm nhiều chính sách BYOD dễ bỏ sót.
Khi nhân viên nghỉ việc:
- Khóa tài khoản
- Thu hồi session và token
- Thu hồi quyền SaaS
- Chuyển quyền sở hữu dữ liệu
- Thực hiện selective wipe nếu phù hợp
- Kiểm tra liên kết chia sẻ
- Xác nhận hoàn tất offboarding
Mục tiêu là tránh tình trạng nhân viên nghỉ việc nhưng dữ liệu công ty còn trên laptop cá nhân.
Đây cũng là lúc Data retrieval / thu thập dữ liệu phục vụ bàn giao cần được thực hiện đúng quy trình.
6.2 Laptop bị mất thì xử lý thế nào?
Nhân viên cần báo ngay cho IT. Sau đó:
- Thu hồi session
- Đổi thông tin xác thực nếu cần
- Kiểm tra hoạt động đăng nhập
- Block quyền truy cập thích hợp
- Selective wipe nếu có
- Xác định dữ liệu có nguy cơ bị lộ
- Thời điểm xử lý rất quan trọng.
6.3 Selective wipe có những giới hạn nào?
Selective wipe không phải nút hoàn tác cho toàn bộ dữ liệu. Biện pháp này không thể xóa các tập tin mà nhân viên đã cố tình sao chép ra thiết bị lưu trữ ngoài từ trước. Do đó, doanh nghiệp phải chặn hành vi sao chép dữ liệu ngay từ đầu.
7. Làm sao kiểm soát quyền truy cập theo trạng thái thiết bị?
BYOD an toàn không thể chỉ dựa vào password. Quyền truy cập nên phụ thuộc vào danh tính, dữ liệu, ứng dụng và tình trạng thiết bị. Thiết bị không đáp ứng yêu cầu bảo mật cần bị giới hạn hoặc từ chối truy cập.
7.1 Thiết bị cần đáp ứng điều kiện gì?
Một baseline cơ bản có thể gồm:
- OS còn được hỗ trợ
- Cập nhật security patch
- Bật mã hóa ổ đĩa
- Có PIN, mật khẩu hoặc sinh trắc học
- Không root hoặc jailbreak
- Tự động khóa màn hình
- Có endpoint protection phù hợp
Đây chính là lớp kiểm soát thiết bị trong BYOD.
7.2 Xử lý thiết bị rủi ro thế nào?
Một chính sách dễ hiểu có thể chia thành ba trạng thái:
- Thiết bị đạt chuẩn → Allow
- Thiết bị chưa xác định → Limited access / yêu cầu kiểm tra
- Thiết bị rủi ro → Block / Remediate
Cách này giảm tình trạng thiết bị lạ vẫn truy cập dữ liệu mật chỉ vì người dùng biết password.
7.3 MFA và Conditional Access có vai trò gì?
MFA (Xác thực đa yếu tố) giúp xác minh chính xác danh tính người dùng. Conditional Access (Truy cập có điều kiện) sẽ đánh giá các tín hiệu bảo mật: nếu phát hiện nhân viên nghỉ việc, đăng nhập từ vị trí lạ hoặc dùng thiết bị không đáp ứng yêu cầu bảo mật, hệ thống sẽ tự động chặn hoặc hạn chế quyền truy cập dữ liệu.
8. Chính sách BYOD nên có những nội dung gì?
Một Policy BYOD tốt phải nói rõ ai được tham gia, thiết bị nào được hỗ trợ và dữ liệu nào được phép truy cập. Nó cũng phải xác định quyền của IT, trách nhiệm nhân viên, quy trình mất máy và thủ tục nghỉ việc.
8.1 Quyền và trách nhiệm cần quy định thế nào?
Chính sách nên đề cập:
| Phạm vi quy định | Trách nhiệm của doanh nghiệp | Trách nhiệm của nhân vien |
|---|---|---|
| Bảo mật thiết bị | Cung cấp công cụ khoanh vùng dữ liệu | Cập nhật bản vá hệ điều hành thường xuyên |
| Dữ liệu công ty | Thu hồi và xóa dữ liệu doanh nghiệp khi cần | Không lưu dữ liệu mật vào ổ cứng cá nhân |
| Hỗ trợ & Chi phí | Hỗ trợ kỹ thuật cho ứng dụng công việc | Tự chi trả chi phí sửa chữa chiếc laptop |
| Sự cố an ninh | Phối hợp xử lý khi có rủi ro lộ dữ liệu | Báo cáo ngay khi thiết bị bị mất |
8.2 Quyền riêng tư của nhân viên cần bảo vệ ra sao?
Nhân viên cần được biết:
- IT nhìn thấy thông tin gì
- IT quản lý phần nào
- Dữ liệu nào được thu thập
- Khi nào thiết bị có thể bị block
- Khi nào công ty có quyền xóa dữ liệu doanh nghiệp
- Dữ liệu cá nhân nào nằm ngoài phạm vi quản lý
BYOD muốn bền vững phải cân bằng bảo mật dữ liệu / thông tin công ty với quyền riêng tư nhân viên / dữ liệu cá nhân.
8.3 Khi có sự cố hoặc nghỉ việc thì sao?
Chính sách cần quy định trước:
- Đầu mối nhận báo cáo
- Thời gian báo mất máy
- Thu hồi tài khoản
- Data retrieval phục vụ bàn giao
- Chuyển quyền sở hữu file
- Selective wipe
- Xác nhận kết thúc quyền truy cập
9. Quản lý laptop cá nhân có xâm phạm quyền riêng tư nhân viên không?
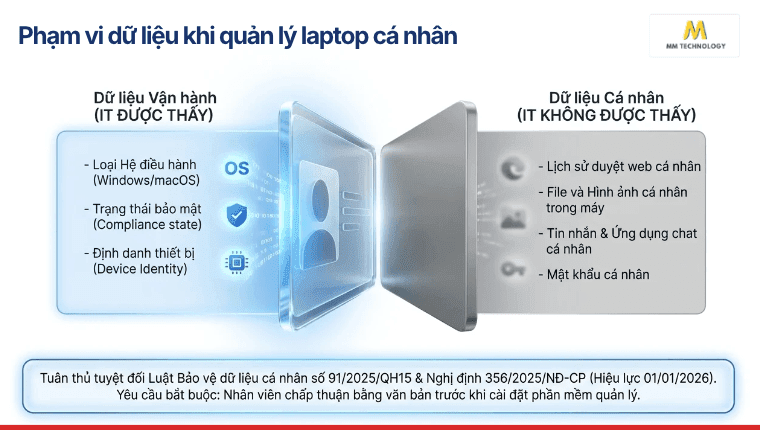
Có thể phát sinh xung đột nếu doanh nghiệp thu thập hoặc kiểm soát quá mức cần thiết. Do đó, phạm vi quản trị BYOD phải rõ ràng. Nhân viên cũng cần được thông tin minh bạch trước khi thiết bị cá nhân tham gia hệ thống.
9.1 Doanh nghiệp cần minh bạch điều gì?
Trước khi triển khai, doanh nghiệp nên giải thích:
- Công cụ nào sẽ được cài
- Loại thông tin nào được thu thập
- IT có thể nhìn thấy gì
- IT không được xem gì
- Điều kiện block thiết bị
- Điều kiện thực hiện wipe
Minh bạch giúp giảm xung đột giữa Company security và quyền riêng tư.
9.2 Thu thập thông tin thiết bị tới mức nào?
Nguyên tắc thực tế là chỉ lấy thông tin cần thiết cho mục đích đã xác định.
Ví dụ:
- Hệ điều hành (Windows/macOS)
- Compliance state
- Device identity
- Trạng thái bảo mật cần thiết
Không nên biến BYOD thành lý do để thu thập dữ liệu cá nhân không liên quan đến công việc.
9.3 Doanh nghiệp tại Việt Nam cần lưu ý gì?
Việc thu thập và xử lý dữ liệu cá nhân cần được đối chiếu với pháp luật hiện hành.
Luật Bảo vệ dữ liệu cá nhân số 91/2025/QH15 có hiệu lực từ 1/1/2026. Nghị định 356/2025/NĐ-CP cũng có hiệu lực từ 1/1/2026 và quy định chi tiết một số điều, biện pháp thi hành Luật.
Việc cài đặt phần mềm quản lý hoặc thu thập thông tin thiết bị phải được người lao động chấp thuận bằng văn bản.
10. SME nên triển khai BYOD theo lộ trình nào?
Đừng bật BYOD cho toàn bộ doanh nghiệp trong một ngày. Hãy kiểm kê thiết bị, phân loại dữ liệu và tạo chính sách trước. Sau đó, thử nghiệm với một nhóm nhỏ. Chỉ mở rộng khi doanh nghiệp đã kiểm thử cả hoạt động hàng ngày và tình huống nghỉ việc.
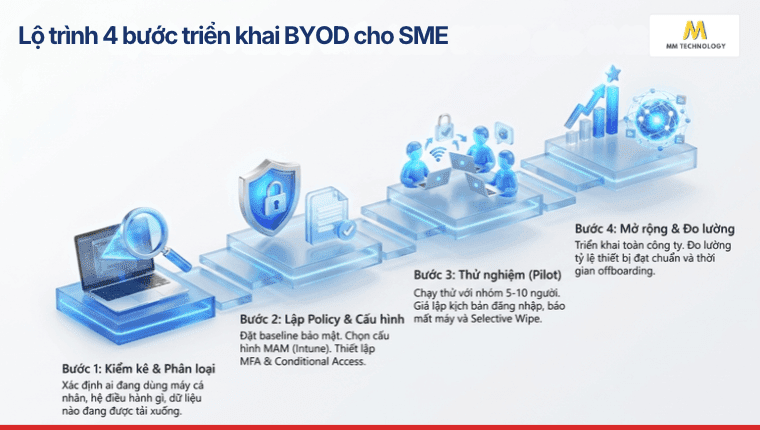
10.1 Giai đoạn 1: Kiểm kê và phân loại
Xác định:
- Ai đang dùng laptop cá nhân
- Device nào đang kết nối
- Windows hoặc hệ điều hành nào đang chạy
- Ứng dụng nào được sử dụng
- Dữ liệu nào được tải xuống
- Ai có quyền truy cập cao
10.2 Giai đoạn 2: Xây dựng chính sách và công nghệ kiểm soát
Tiếp theo:
- Phân loại BYOD và laptop công ty
- Đặt baseline bảo mật
- Chọn MAM, MDM hoặc cả hai
- Bật MFA
- Thiết kế Conditional Access
- Thiết kế offboarding
- Hoàn thiện privacy notice
Công nghệ đi sau chính sách, không nên đi ngược lại.
10.3 Giai đoạn 3: Thử nghiệm với nhóm nhỏ
Nếu quy mô phù hợp, có thể bắt đầu với khoảng 5–10 người đại diện cho nhiều kiểu công việc.
Con số này là khuyến nghị thực hành, không phải yêu cầu từ Microsoft. Hãy test cả:
- Đăng nhập
- Copy file
- Download
- Lost Device
- Block access
- Nhân viên nghỉ việc
- Selective wipe
10.4 Giai đoạn 4: Mở rộng, đào tạo và đo lường
Sau giai đoạn thử nghiệm, doanh nghiệp có thể mở rộng BYOD cho các nhóm nhân viên phù hợp. Song song đó, cần hướng dẫn nhân viên cách sử dụng thiết bị cá nhân an toàn và theo dõi hiệu quả sau triển khai.
Doanh nghiệp nên theo dõi:
- Số thiết bị đáp ứng yêu cầu bảo mật
- Số thiết bị bị hạn chế hoặc chặn truy cập
- Số yêu cầu hỗ trợ liên quan đến BYOD
- Số trường hợp cần áp dụng ngoại lệ so với chính sách
- Số sự cố an toàn thông tin liên quan đến thiết bị cá nhân
- Thời gian thu hồi quyền truy cập khi nhân viên nghỉ việc
- Tỷ lệ nhân viên hoàn thành đào tạo về bảo mật và BYOD
BYOD lúc này mới trở thành một quy trình quản trị, thay vì chỉ là việc “cho nhân viên mang laptop đi làm”.
11. Câu hỏi thường gặp (FAQ)
Không. Khi áp dụng đúng giải pháp MAM Intune, công ty chỉ có quyền và chỉ có thể thực hiện xóa dữ liệu doanh nghiệp mà không xóa dữ liệu cá nhân. Toàn bộ hình ảnh, tài liệu và ứng dụng riêng tư trên máy của bạn được giữ nguyên vẹn.
Thông thường chi phí sửa chữa phần cứng do nhân viên tự chi trả. Tuy nhiên, nhiều công ty chọn phương án cấp phụ cấp thiết bị hàng tháng (BYOD Allowance) để chia sẻ chi phí hao mòn máy tính với người lao động.
Không phải mọi mô hình BYOD đều yêu cầu doanh nghiệp quản lý toàn bộ laptop. Tùy kiến trúc, doanh nghiệp có thể quản lý thiết bị bằng MDM hoặc chỉ bảo vệ ứng dụng/dữ liệu công việc bằng MAM trên các nền tảng được hỗ trợ.
Nội dung chính sách cần xác định rõ điều kiện sử dụng BYOD và phạm vi kiểm soát. Nếu doanh nghiệp muốn giảm can thiệp lên thiết bị cá nhân, nên đánh giá MAM hoặc phương án truy cập giới hạn thay vì mặc định full-device management.
Đây phải được xử lý từ trước bằng chính sách lưu trữ, kiểm soát tải xuống, thu hồi phiên đăng nhập/quyền truy cập và selective wipe khi kiến trúc hỗ trợ, chứ không đợi đến ngày nhân viên nghỉ việc mới tìm file.
12. Tạm kết: BYOD không đơn thuần là bài toán mua laptop
Cho nhân viên dùng laptop cá nhân có thể giúp SME linh hoạt và tiết kiệm chi phí thiết bị. Nhưng BYOD chỉ hiệu quả khi dữ liệu doanh nghiệp vẫn nằm trong phạm vi kiểm soát.
Đừng cố kiểm soát toàn bộ đời sống số của nhân viên. Hãy kiểm soát đúng thứ doanh nghiệp cần bảo vệ.
Đó là: Danh tính → Device → Ứng dụng → Dữ liệu → Quyền truy cập → Thu hồi.
Với môi trường dùng Microsoft 365, doanh nghiệp có thể đánh giá MAM Intune, MDM và Conditional Access để xây ranh giới giữa dữ liệu cá nhân và dữ liệu doanh nghiệp.
Mục tiêu cuối cùng rất rõ: Nhân viên có thể làm việc linh hoạt trên thiết bị cá nhân, nhưng dữ liệu công ty không được tự do đi theo thiết bị.


