IAM (Identity and Access Management – Quản lý danh tính và quyền truy cập) là khuôn khổ công nghệ, chính sách và quy trình giúp doanh nghiệp định danh, cấp quyền và giám sát mọi đối tượng truy cập tài nguyên số. Hệ thống IAM vận hành theo nguyên tắc cốt lõi: đúng đối tượng, đúng quyền hạn, đúng tài nguyên và đúng thời điểm. Đây là thành phần khởi đầu bắt buộc để thiết lập vành đai bảo mật Zero Trust hiện đại.
Trong kỷ nguyên làm việc phân tán trên môi trường điện toán đám mây, các bức tường lửa vật lý trong văn phòng đã hoàn toàn mất đi ý nghĩa phòng thủ. Dữ liệu công ty nằm rải rác trên hàng chục dịch vụ SaaS khác nhau. Nhân viên truy cập tài liệu từ quán cà phê, sân bay hay tại nhà riêng qua mạng Wi-Fi công cộng.
Lúc này, ranh giới an toàn duy nhất còn tồn tại chính là danh tính của người dùng. Nếu bạn không thể biết chính xác ai đang bước vào hệ thống và họ được phép làm gì, doanh nghiệp của bạn đang đánh cược vận mệnh của mình.
Bài viết chi tiết dưới đây sẽ bóc tách toàn diện khái niệm IAM là gì, danh tính người dùng là gì, cơ chế vận hành, các thách thức thực tế và cách ứng dụng giải pháp hàng đầu như Microsoft Entra ID nhằm xây dựng một lá chắn vững chắc cho tổ chức.
1. Khái niệm IAM (Identity and Access Management) là gì?
IAM – viết tắt của Identity and Access Management (Quản lý danh tính và quyền truy cập) là khuôn khổ bảo mật bao gồm các chính sách, công nghệ và quy trình giúp doanh nghiệp quản lý danh tính số và kiểm soát quyền truy cập vào các hệ thống, ứng dụng hoặc dữ liệu.
1.1 Bản chất cốt lõi của Identity and Access Management
Trong môi trường truyền thống, mỗi phần mềm thường quản lý danh sách tài khoản riêng rẽ. Nhân viên phải nhớ hàng chục tài khoản và mật khẩu khác nhau. Quản trị viên phải đăng nhập vào từng nơi để cấp quyền thủ công.
Để hiểu rõ IAM là gì, hãy hình dung nó như một cổng kiểm soát an ninh trung tâm duy nhất của toàn bộ tòa nhà doanh nghiệp. IAM (Identity and Access Management) ra đời để chấm dứt sự hỗn loạn này. IAM đóng vai trò là một cổng kiểm soát trung tâm duy nhất. Mọi yêu cầu truy cập từ bất kỳ đâu đều phải đi qua cánh cổng này để kiểm tra danh tính và quyền hạn.
1.2 Phân loại danh tính số trong môi trường doanh nghiệp hiện đại
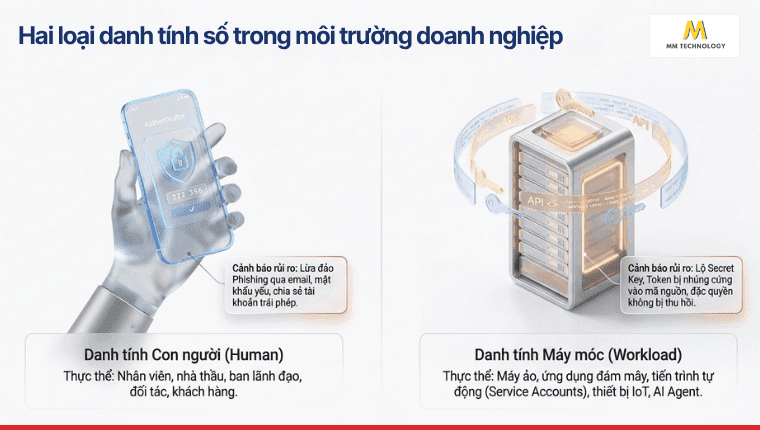
Một sai lầm phổ biến là chỉ coi nhân viên văn phòng là danh tính số. Trên thực tế, hệ sinh thái doanh nghiệp hiện đại tồn tại hai nhóm danh tính lớn:
| Nhóm danh tính | Thực thể cụ thể | Rủi ro thường gặp |
| Danh tính con người (human) | Nhân viên chính thức, nhà thầu, ban lãnh đạo, đối tác liên kết và khách hàng. | Bị lừa đảo qua email (Phising), đặt mật khẩu dễ đoán, vô tình chia sẻ tài khoản. |
| Danh tính máy móc (Non-Human / Workload) | Máy ảo, ứng dụng đám mây, tiến trình tự động hóa, thiết bị IoT và các AI Agent | Lộ Secret Key, mã token bị nhúng cứng vào mã nguồn, đặc quyền không bao giờ bị thu hồi. |
1.3 Phân biệt ranh giới giữa Xác thực (Authentication) và Ủy quyền (Authorization)
Hai khái niệm này thường bị đánh đồng dù có bản chất kỹ thuật hoàn toàn khác nhau:
- Xác thực (Authentication – AuthN). Trả lời cho câu hỏi “Bạn là ai?”. Đây là bước kiểm tra bằng chứng bạn cung cấp để chứng minh danh tính thật. Các bằng chứng này có thể là mật khẩu, mã OTP gửi qua tin nhắn, vân tay hoặc khóa bảo mật phần cứng.
- Ủy quyền (Authorization – AuthZ). Trả lời cho câu hỏi “Bạn được phép làm những gì?”. Sau khi đã biết bạn là ai, hệ thống sẽ đối chiếu với chính sách phân quyền. Dựa vào đó để cho phép bạn đọc, chỉnh sửa hay xóa tập tin dữ liệu cụ thể.
2. Bốn trụ cột công nghệ cấu thành nên IAM gồm những gì?
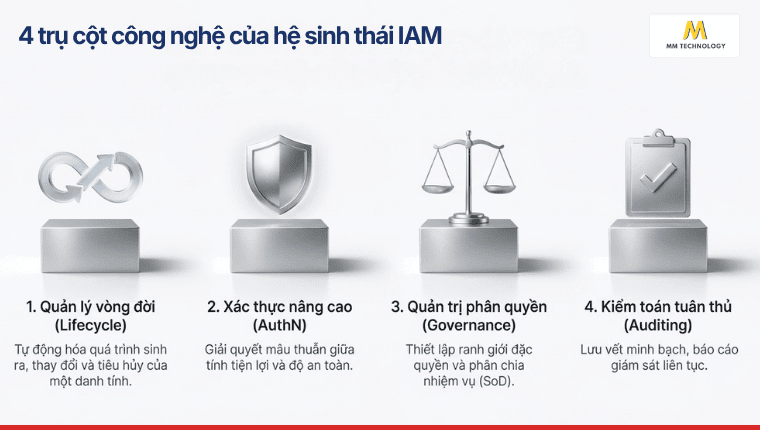
Hệ sinh thái IAM vững chắc được hình thành từ 4 trụ cột: Quản lý vòng đời danh tính, Cơ chế xác thực nâng cao, Quản trị phân quyền và Báo cáo kiểm toán tuân thủ.
2.1 Quản lý vòng đời định danh (Identity Lifecycle Management)
Trụ cột này bao quát toàn bộ quá trình tồn tại của một danh tính trong tổ chức. Chu trình này tuân theo mô hình chuẩn ba giai đoạn (JML):
- Joiner (Gia nhập). Khi nhân sự mới nhận việc, hệ thống tự động tạo lập tài khoản, cấp hòm thư và gán các quyền cơ bản theo phòng ban.
- Mover (Điều chuyển). Khi nhân sự thay đổi dự án hoặc thăng chức, quyền hạn cũ sẽ được gỡ bỏ. Quyền hạn mới được cập nhật tự động.
- Leaver (Rời tổ chức). Ngay khi phòng nhân sự xác nhận chấm dứt hợp đồng, toàn bộ quyền truy cập và tài khoản sẽ lập tức bị khóa trên mọi ứng dụng.
2.2 Cơ chế xác thực nâng cao qua MFA và SSO
Hai công nghệ này giải quyết mâu thuẫn giữa tính tiện lợi của người dùng và mức độ an toàn của hệ thống:
- Single Sign-On (SSO – Đăng nhập một lần): Cho phép nhân viên chỉ cần đăng nhập một lần duy nhất. Sau đó, họ có thể sử dụng toàn bộ ứng dụng làm việc như Microsoft 365, Salesforce, Jira hay Zoom mà không phải nhập lại mật khẩu.
- Multi-Factor Authentication (MFA – Xác thực đa yếu tố): Bắt buộc người dùng cung cấp tối thiểu hai loại bằng chứng độc lập trước khi mở quyền truy cập. Ví dụ: kết hợp mật khẩu với mã thông báo trên ứng dụng điện thoại hoặc mã sinh trắc học.
2.3 Quản trị phân quyền truy cập và ranh giới đặc quyền
Quản trị quyền truy cập (Access Governance) thiết lập ranh giới rõ ràng cho từng cá nhân trong tổ chức.
Trụ cột này thực thi nguyên tắc phân chia nhiệm vụ (Segregation of Duties – SoD). Ví dụ: nhân viên tạo phiếu chi trả không thể đồng thời là người bấm nút phê duyệt chuyển tiền trên hệ thống ngân hàng.
2.4 Giám sát nhật ký, báo cáo và kiểm toán tuân thủ
Mọi hành động diễn ra trong hệ thống đều phải được lưu vết minh bạch.
Trụ cột kiểm toán (Auditing) lưu lại chi tiết các thông tin: ai đã đăng nhập, vào lúc mấy giờ, từ địa chỉ IP nào và đã chỉnh sửa những dữ liệu gì. Dữ liệu này là bằng chứng quan trọng khi doanh nghiệp giải trình với cơ quan quản lý hoặc thanh tra bảo mật.
3. IAM và mô hình bảo mật Zero Trust có mối quan hệ như thế nào?
Mối liên hệ giữa Zero Trust và IAM là gì? IAM chính là công cụ thực thi cốt lõi của Zero Trust. Khi tường lửa vật lý không còn bao bọc được dữ liệu, danh tính số chính là vành đai phòng thủ mới của tổ chức.
3.1 Danh tính số là vành đai phòng thủ mới thay thế tường lửa truyền thống
Mô hình bảo mật kiểu cũ coi mạng nội bộ công ty là một vùng an toàn tuyệt đối. Bất kỳ ai cắm dây mạng trong văn phòng đều được cấp quyền mặc định.
Mô hình này đã hoàn toàn sụp đổ khi nhân viên làm việc từ xa và dữ liệu di chuyển lên đám mây. Kẻ tấn công chỉ cần lừa một nhân viên để lấy mật khẩu là có thể đi lại tự do trong hệ thống.
Do đó, các tổ chức an ninh mạng hàng đầu đều khẳng định: Danh tính số chính là vành đai phòng thủ mới (Identity is the new perimeter). Và đó là lý do việc thấu hiểu IAM là gì trở nên cấp bách hơn bao giờ hết.
3.2 Ba nguyên lý cốt lõi của Zero Trust được hiện thực hóa qua IAM
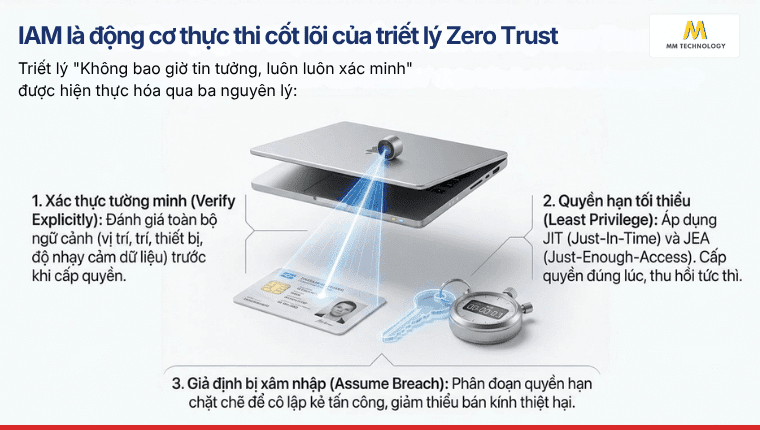
Triết lý Zero Trust đặt trên nguyên tắc: “Không bao giờ tin tưởng, luôn luôn xác minh (Never Trust, Always Verify)”. IAM giúp hiện thực hóa triết lý này qua ba trụ cột:
- Xác thực tường minh (Verify Explicitly): Hệ thống luôn kiểm tra danh tính dựa trên toàn bộ dữ liệu có sẵn. Dữ liệu này bao gồm thông tin người dùng, vị trí đăng nhập, trạng thái an toàn của thiết bị và độ nhạy cảm của tài liệu.
- Quyền hạn tối thiểu (Use Least Privilege Access): Áp dụng cơ chế Just-In-Time (JIT) và Just-Enough-Access (JEA). Nhân sự chỉ nhận đúng quyền hạn cần thiết để giải quyết công việc trong một khoảng thời gian nhất định rồi bị thu hồi.
- Giả định bị xâm nhập (Assume Breach): Phân đoạn quyền hạn chặt chẽ để giảm thiểu bán kính thiệt hại. Khi một tài khoản bị chiếm đoạt, kẻ tấn công sẽ bị cô lập và không thể di chuyển sang các phân vùng máy chủ khác.
3.3 Bước chuyển mình từ IAM thụ động sang Identity Security chủ động
Hệ thống IAM kiểu cũ chỉ kiểm tra thông tin đăng nhập đúng một lần duy nhất lúc mở phiên.
Ngược lại, Identity Security thế hệ mới sử dụng trí tuệ nhân tạo để giám sát phiên làm việc liên tục theo thời gian thực. Nếu phát hiện hành vi bất thường, ví dụ như tải xuống hàng ngàn tập tin bất thường vào ban đêm, hệ thống sẽ lập tức ngắt phiên làm việc và yêu cầu xác thực lại.
4. Doanh nghiệp thường đối mặt với những thách thức nào khi triển khai IAM?
Các rào cản lớn nhất khi quản trị danh tính bao gồm: tài khoản phân tán, phần mềm ngầm ngoài tầm kiểm soát, phân quyền sai lệch tích lũy và các tài khoản cũ bị lãng quên.
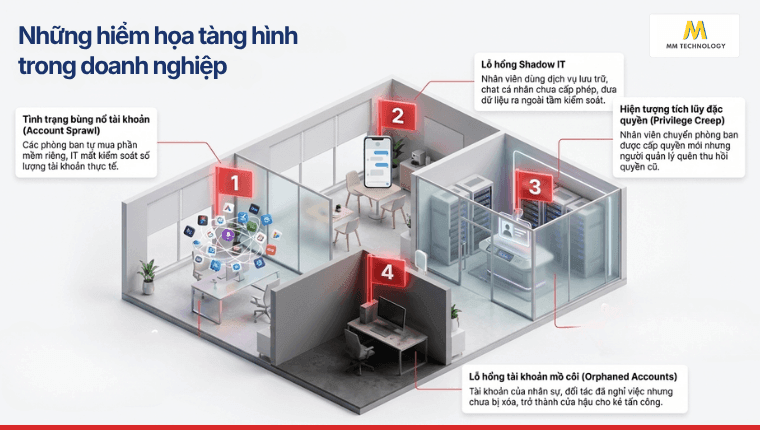
4.1 Tình trạng bùng nổ tài khoản và sự lan tràn ứng dụng SaaS
Sự phổ biến của các phần mềm đám mây (SaaS Proliferation) khiến các phòng ban có xu hướng tự mua công cụ sử dụng riêng. Marketing dùng ứng dụng riêng, Kinh doanh dùng phần mềm riêng.
Tình trạng này dẫn đến hiện tượng Account Sprawl (tài khoản mọc lên tràn lan). Nếu không nắm rõ giải pháp IAM là gì để tập trung hóa quản trị, đội ngũ IT sẽ hoàn toàn mất kiểm soát số lượng tài khoản thực tế đang hoạt động trong công ty.
4.2 Hiểm họa vô hình từ Shadow IT
Nhân viên thường tự ý sử dụng các dịch vụ lưu trữ cá nhân hoặc ứng dụng nhắn tin chưa được cấp phép để phục vụ công việc.
Hiện tượng Shadow IT tạo ra những lỗ hổng bảo mật cực kỳ nguy hiểm. Dữ liệu mật của doanh nghiệp bị tải lên các máy chủ bên ngoài mà không có bất kỳ công cụ bảo vệ nào kiểm soát được.
4.3 Phân quyền sai lệch và hiện tượng tích lũy đặc quyền
Hiện tượng Privilege Creep diễn ra rất phổ biến nhưng ít người để ý.
Khi một nhân sự chuyển từ bộ phận Chăm sóc khách hàng sang bộ phận Pháp chế, họ được cấp thêm các quyền hạn mới. Tuy nhiên, người quản lý lại quên thu hồi các quyền truy cập cũ.
Sau nhiều năm công tác, tài khoản của họ vô tình tích lũy lượng đặc quyền quá mức cần thiết, tạo nguy cơ lộ dữ liệu diện rộng nếu bị xâm nhập.
4.4 Lỗ hổng chết người từ các tài khoản mồ côi
Tài khoản mồ côi (Orphaned Accounts) là những tài khoản thuộc về nhân viên đã nghỉ việc hoặc đối tác đã hết hạn hợp đồng nhưng chưa được xóa khỏi hệ thống.
Những tài khoản này không có người quản lý, không được đổi mật khẩu định kỳ. Kẻ tấn công thường nhắm vào các tài khoản bị bỏ quên này để âm thầm xâm nhập mạng lưới nội bộ.
5. Lợi ích của IAM đối với hoạt động của doanh nghiệp là gì?
Triển khai IAM mang lại 4 lợi ích lớn: ngăn ngừa rủi ro rò rỉ dữ liệu, đảm bảo tuân thủ tiêu chuẩn quốc tế, nâng cao hiệu suất làm việc và cắt giảm gánh nặng vận hành cho bộ phận CNTT.
5.1 Giảm thiểu tối đa rủi ro bảo mật và ngăn ngừa rò rỉ dữ liệu
Theo Báo cáo Cost of a Data Breach cho thấy, hơn 80% các vụ rò rỉ dữ liệu nghiêm trọng bắt nguồn từ việc thông tin đăng nhập bị lộ lọt hoặc bị chiếm đoạt.
Khi hiểu rõ giá trị phòng thủ của IAM là gì, doanh nghiệp có thể loại bỏ hoàn toàn các mật khẩu yếu, ngăn chặn các cuộc tấn công rà quét mật khẩu và ngăn ngừa hành vi lạm dụng quyền hạn từ nội bộ.
5.2 Đáp ứng nghiêm ngặt các tiêu chuẩn tuân thủ và luật định
Một hệ thống quản trị danh tính bài bản là điều kiện tiên quyết để doanh nghiệp đạt các chứng chỉ quốc tế uy tín:
- Tiêu chuẩn quản lý an toàn thông tin ISO/IEC 27001.
- Chuẩn kiểm toán kiểm soát nội bộ cho dịch vụ phần mềm SOC 2 Type II.
- Tiêu chuẩn an toàn dữ liệu thanh toán thẻ PCI-DSS.
- Tuân thủ Luật An ninh mạng Việt Nam và Nghị định số 13/2023/NĐ-CP về bảo vệ dữ liệu cá nhân.
5.3 Nâng cao trải nghiệm người dùng và hiệu suất làm việc
Nhân viên không còn phải mất thời gian ghi nhớ hàng chục tài khoản và mật khẩu phức tạp.
Với tính năng Single Sign-On (SSO), họ chỉ cần đăng nhập một lần để bắt đầu làm việc trên mọi ứng dụng. Quy trình đăng nhập liền mạch này giúp nâng cao sự hài lòng và tiết kiệm thời gian cho toàn thể nhân sự.
5.4 Tối ưu chi phí và giải phóng nguồn lực cho phòng CNTT
Yêu cầu cấp lại mật khẩu thường chiếm từ 20% đến 50% tổng số yêu cầu gửi về bộ phận hỗ trợ kỹ thuật (Helpdesk).
Khi bật tính năng tự đặt lại mật khẩu (Self-Service Password Reset – SSPR), người dùng có thể tự thao tác an toàn. Điều này giúp cắt giảm đáng kể chi phí nhân sự vận hành CNTT.
6. Cơ chế hoạt động của một IAM diễn ra như thế nào?
Cơ chế xử lý của hệ thống IAM diễn ra tuần tự qua 4 bước: tiếp nhận tín hiệu kết nối, thử thách xác thực, đối chiếu chính sách phân quyền và cấp mã truy cập có thời hạn.
6.1 Quy trình xử lý yêu cầu truy cập qua 4 giai đoạn chuẩn
Mỗi yêu cầu kết nối vào hệ thống số đều phải vượt qua một chu trình kiểm tra khép kín:
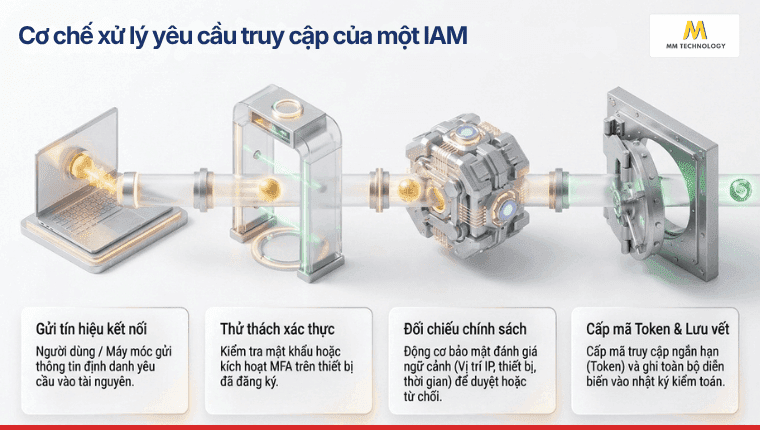
- Gửi yêu cầu kết nối. Người dùng hoặc tiến trình máy móc nhập thông tin định danh và gửi yêu cầu truy cập đến một tài nguyên cụ thể.
- Xác thực danh tính. Hệ thống IAM kiểm tra mật khẩu hoặc kích hoạt bước xác thực đa yếu tố (MFA) trên thiết bị di động đã đăng ký trước.
- Đối chiếu chính sách phân quyền. Động cơ bảo mật đánh giá các thuộc tính ngữ cảnh: vị trí địa lý, độ tin cậy của thiết bị, thời gian truy cập để quyết định chấp thuận hay từ chối.
- Cấp mã truy cập và lưu vết. Hệ thống cấp một mã xác thực ngắn hạn (Token) để người dùng làm việc, đồng thời ghi lại toàn bộ diễn biến phiên truy cập vào nhật ký kiểm toán.
6.2 So sánh hai mô hình phân quyền phổ biến RBAC và ABAC
Để kiểm soát quyền hạn sau khi đăng nhập thành công, các hệ thống thường áp dụng hai mô hình phân quyền tiêu chuẩn:
| Tiêu chí | Phân quyền theo vai trò (RBAC) | Phân quyền theo thuộc tính (ABAC) |
| Cơ chế cốt lõi | Cấp quyền dựa trên chức danh công việc cố định trong doanh nghiệp. | Cấp quyền linh hoạt dựa trên tổ hợp nhiều thuộc tính ngữ cảnh. |
| Dữ liệu đánh giá | Chức danh nhân sự: Nhân viên kế toán, Trưởng phòng kinh doanh, Lập trình viên. | Thuộc tính người dùng + Thuộc tính tài nguyên + Môi trường (thời gian, vị trí IP, thiết bị). |
| Ưu điểm | Đơn giản, dễ thiết lập ban đầu, dễ hiểu cho quản lý nhân sự. | Cực kỳ linh hoạt, kiểm soát chi tiết đến từng điều kiện nhỏ nhất. |
| Nhược điểm | Dễ gây bùng nổ vai trò (Role explosion) khi tổ chức phát triển lớn. | Đòi hỏi năng lực tính toán cao và quy trình cấu hình phức tạp hơn. |
| Trường hợp áp dụng | Doanh nghiệp có cơ cấu nhân sự ổn định, ít có sự biến động phức tạp. | Môi trường đòi hỏi bảo mật cao, nhân sự làm việc từ xa, dữ liệu nhạy cảm. |
7. Khi nào doanh nghiệp nên triển khai hệ thống IAM?
Doanh nghiệp nên áp dụng IAM ngay khi số lượng nhân sự vượt quá 50 người, tỷ lệ làm việc từ xa tăng nhanh hoặc chuẩn bị di chuyển hạ tầng lên đám mây.
7.1 Những dấu hiệu cảnh báo đỏ từ hạ tầng và nhân sự
Nhà quản lý cần triển khai giải pháp quản trị danh tính ngay lập tức nếu nhận thấy các dấu hiệu sau:
- Bộ phận IT mất hơn hai ngày làm việc để tạo mới hoặc thu hồi quyền truy cập cho một nhân viên.
- Nhân viên liên tục than phiền về việc phải ghi nhớ quá nhiều mật khẩu. Và thường xuyên dán mật khẩu lên màn hình làm việc.
- Doanh nghiệp không thể trích xuất báo cáo chính xác về những ai đã tải xuống dữ liệu khách hàng trong tháng vừa qua.
7.2 Giai đoạn chuyển đổi số, di chuyển lên Cloud và mở rộng chi nhánh
Khi doanh nghiệp tiến hành mở thêm chi nhánh, sáp nhập kinh doanh (M&A) hoặc đưa các dịch vụ lên môi trường đám mây, các phương thức quản lý thủ công sẽ tạo ra những kẽ hở lớn.
Việc thấu hiểu IAM là gì và triển khai hệ thống trong giai đoạn này đóng vai trò như việc xây dựng nền móng kiên cố, giúp doanh nghiệp an tâm tăng tốc kinh doanh mà không lo ngại rò rỉ dữ liệu.
8. Các nền tảng IAM phổ biến trên thị trường hiện nay là gì?
5 nền tảng IAM hàng đầu định hình thị trường hiện nay gồm có: Microsoft Entra ID, Okta, Ping Identity, SailPoint và CyberArk.
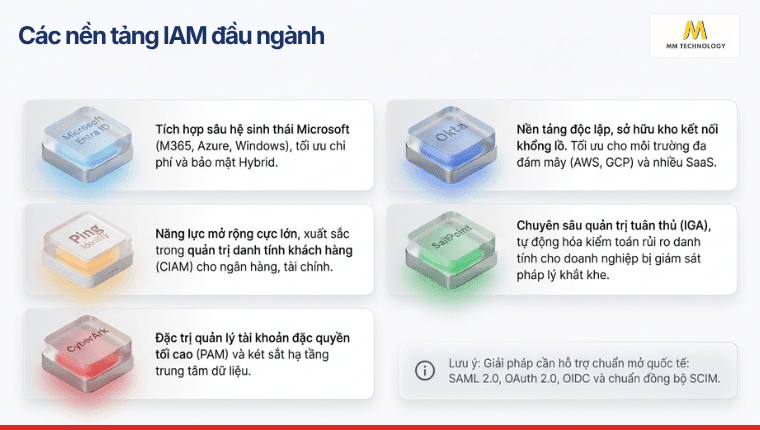
8.1 Bảng so sánh khách quan các nền tảng IAM đầu ngành
| Nền tảng | Định vị chuyên môn | Điểm mạnh vượt trội | Phù hợp nhất với |
| Microsoft Entra ID | Cloud IAM & Enterprise Directory | Tích hợp sâu vào hệ sinh thái Microsoft (M365, Azure, Windows), bảo mật đa tầng mạnh mẽ. | Doanh nghiệp dùng giải pháp Microsoft, mô hình Hybrid. |
| Okta | Universal Identity Platform | Độc lập nền tảng hoàn toàn, sở hữu kho kết nối ứng dụng SaaS khổng lồ (OIN). | Tổ chức sử dụng đa đám mây (AWS, GCP), chuộng nhiều SaaS. |
| Ping Identity | Enterprise & Consumer IAM | Khả năng mở rộng cực cao, xử lý bài toán quản lý danh tính khách hàng quy mô lớn (CIAM). | Tập đoàn lớn, khối tài chính, ngân hàng, bảo hiểm. |
| SailPoint | Identity Governance & Compliance | Quản trị tuân thủ chuyên sâu (IGA), tự động hóa kiểm toán quyền hạn và rủi ro danh tính. | Doanh nghiệp chịu sự giám sát pháp lý khắt khe. |
| CyberArk | Privileged Access Management | Quản lý tài khoản đặc quyền tối cao (PAM), két sắt mật khẩu hạ tầng kỹ thuật. | Đội ngũ quản trị hệ thống cốt lõi, trung tâm dữ liệu. |
Cần lưu ý, Microsoft Entra ID chỉ là một sản phẩm trong “họ sản phẩm Entra”. Nếu muốn nắm rõ toàn bộ hệ sinh thái Microsoft Entra, bạn có thể xem thêm bài viết tổng quan về Microsoft Entra là gì.
8.2 Tiêu chí lựa chọn giải pháp tương thích với hạ tầng doanh nghiệp
Để đưa ra quyết định đầu tư đúng đắn, tổ chức cần đối chiếu 3 tiêu chí cốt lõi:
- Hạ tầng công nghệ hiện hữu. Nếu công ty đang dùng máy tính Windows, phần mềm Microsoft 365 và dịch vụ đám mây Azure, việc lựa chọn một nền tảng đồng bộ như Microsoft Entra ID sẽ tiết kiệm tối đa chi phí bản quyền và công sức tích hợp. Tìm hiểu chi tiết hơn về Microsoft Entra ID là gì.
- Độ phức tạp trong quy trình tuân thủ. Các doanh nghiệp tài chính hoặc ngân hàng cần kết hợp IAM với giải pháp quản trị quyền chuyên sâu như SailPoint hoặc giải pháp bảo vệ tài khoản đặc quyền như CyberArk.
- Khả năng hỗ trợ chuẩn mở. Giải pháp được chọn phải tương thích với các tiêu chuẩn kết nối danh tính quốc tế như SAML 2.0, OAuth 2.0, OIDC và chuẩn tự động đồng bộ SCIM.
9. Doanh nghiệp cần chuẩn bị những bước nào để triển khai IAM thành công?
Quy trình triển khai IAM chuẩn mực bao gồm 5 bước bài bản: Khảo sát tài sản số, Chuẩn hóa dữ liệu danh bạ, Bật MFA/SSO, Thiết lập chính sách nâng cao và Tự động hóa rà soát định kỳ.
9.1 Lộ trình 5 bước áp dụng giải pháp quản lý danh tính bài bản
Triển khai IAM không đơn thuần là cài đặt một phần mềm mà là một dự án chuẩn hóa lại toàn bộ quy trình vận hành bảo mật.
Về cơ bản, các nhiệm vụ sẽ được thực hiện qua 5 bước ưới đây:
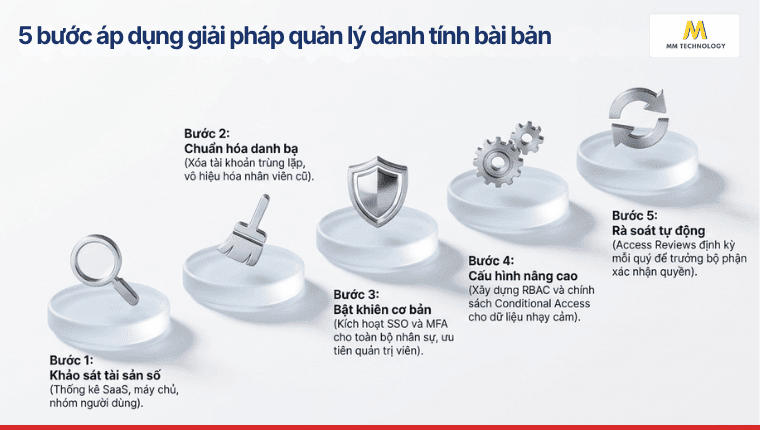
- Bước 1 – Khảo sát tài sản số. Thống kê danh sách toàn bộ phần mềm SaaS, máy chủ, cơ sở dữ liệu và các nhóm người dùng đang có trong tổ chức.
- Bước 2 – Chuẩn hóa dữ liệu danh bạ. Rà soát làm sạch dữ liệu, xóa các tài khoản trùng lặp và vô hiệu hóa ngay các tài khoản của nhân viên cũ.
- Bước 3 – Kích hoạt lớp bảo vệ cơ bản. Bật tính năng Đăng nhập một lần (SSO) và bắt buộc xác thực đa yếu tố (MFA) cho toàn bộ nhân sự. Ưu tiên nhóm người dùng có quyền quản trị cao nhất.
- Bước 4 – Cấu hình phân quyền nâng cao. Xây dựng mô hình phân quyền theo vai trò (RBAC) cho từng phòng ban. Thiết lập các chính sách truy cập có điều kiện (Conditional Access) cho dữ liệu nhạy cảm.
- Bước 5 – Tự động hóa và rà soát định kỳ (Access Reviews). Lên lịch trình định kỳ buộc các trưởng bộ phận phải ký xác nhận lại quyền hạn của nhân viên trực thuộc mỗi quý một lần.
9.2 Chiến lược quản trị thay đổi giúp nhân sự thích ứng
Rào cản lớn nhất khi triển khai IAM thường xuất phát từ tâm lý ngại thay đổi của nhân viên khi thấy quy trình đăng nhập có thêm bước xác nhận mới.
Doanh nghiệp cần tổ chức các buổi trao đổi nội bộ ngắn gọn. Cần giải thích rõ IAM là gì và vì sao cần bảo vệ dữ liệu. Đồng thời hướng dẫn cụ thể cách sử dụng ứng dụng xác thực tiện lợi trên điện thoại để nhận được sự hưởng ứng từ toàn thể đội ngũ.
10. Các câu hỏi thường gặp về IAM trong doanh nghiệp (FAQ)
IAM (Identity and Access Management) áp dụng diện rộng cho mọi nhân viên trong công ty để kiểm soát quyền truy cập vào các ứng dụng làm việc hàng ngày. Còn PAM (Privileged Access Management) là một nhánh kỹ thuật chuyên sâu của IAM, chỉ tập trung bảo vệ và giám sát các tài khoản có đặc quyền quản trị tối cao (như tài khoản Admin quản lý hạ tầng máy chủ hoặc cơ sở dữ liệu gốc).
Hoàn toàn nên triển khai. Tin tặc thường chọn tấn công các doanh nghiệp vừa và nhỏ (SMB) vì biết các đơn vị này thường có hệ thống phòng thủ rất lỏng lẻo.
Hệ thống áp dụng chính sách theo thiết bị (Conditional Access). Nếu phát hiện máy tính cá nhân chưa đăng ký vào hệ thống quản lý của công ty, IAM vẫn cho phép nhân viên đọc email hoặc xem file tài liệu trực tuyến trên trình duyệt web, nhưng chặn hoàn toàn quyền tải file (Download) về máy để tránh lộ dữ liệu.
Có, bạn hoàn toàn có thể sử dụng Microsoft Entra ID (trước đây là Azure AD) để quản lý, cấu hình xác thực và đồng bộ hóa tài khoản đối với Google Workspace. Hai hệ thống này tích hợp rất mượt mà qua các chuẩn kết nối mở (SAML/SSO).
11. Kết – Xây dựng vành đai bảo vệ danh tính số cho tương lai doanh nghiệp
Trong kỷ nguyên số, dữ liệu không còn nằm yên sau những bức tường văn phòng khép kín. Mọi hoạt động vận hành kinh doanh đều được kích hoạt thông qua các danh tính kỹ thuật số.
Do đó, hiểu IAM là gì và đóng vai trò quan trọng như thế nào là nhiệm vụ nên được ưu tiên sớm. Nó chính là nền tảng chiến lược sống còn bảo vệ sự phát triển bền vững của doanh nghiệp.
Một hệ thống IAM được thiết kế khoa học kết hợp cùng các nền tảng bảo mật hàng đầu như Microsoft Entra ID sẽ giúp tổ chức chặn đứng nguy cơ rò rỉ dữ liệu. Đồng thời nâng cao hiệu suất làm việc cho toàn thể nhân sự.


