Mật khẩu mạnh là mật khẩu khó bị đoán hoặc tìm ra bằng các phương pháp tấn công phổ biến. Một mật khẩu an toàn cần có độ dài phù hợp, kết hợp các ký tự khó dự đoán và không chứa thông tin cá nhân dễ nhận biết. Ngoài ra, mật khẩu nên được sử dụng riêng cho từng tài khoản để hạn chế rủi ro khi xảy ra rò rỉ dữ liệu.
Chỉ cách đây ít ngày, Malwarebytes cùng nhiều tạp chí công nghệ trong và ngoài nước đồng loạt đưa tin về vụ việc tin tặc được cho là đã dùng mật khẩu 123456 để truy cập trái phép dữ liệu của khoảng 8,8 triệu người trong hệ thống đăng ký dân cư tại Đan Mạch.
Dù chưa được xác nhận là nguyên nhân chính thức của sự cố, thông tin này một lần nữa cho thấy rủi ro từ những mật khẩu quá đơn giản.
Thực tế, cảnh báo về mật khẩu yếu đã xuất hiện từ nhiều thập kỷ qua. Nhưng khi ngày càng nhiều thông tin cá nhân và công việc được lưu trữ trực tuyến, chỉ một tài khoản bị xâm nhập cũng có thể kéo theo hậu quả khôn lường. Và hơn hết, nguy cơ này lại luôn luôn thường trực.
Vậy mật khẩu mạnh là gì? Cách tạo mật khẩu mạnh ra sao? Liệu mật khẩu mạnh có phải là “lá chắn” đủ vững chắc để bảo vệ tài khoản trước các nguy cơ tấn công? Bài viết dưới đây sẽ giải đáp đầy đủ cho bạn.
Cùng tìm hiểu nhé.
1. Mật khẩu mạnh là gì?
Mật khẩu mạnh là mật khẩu đủ dài và khó đoán. Kẻ tấn công không thể tìm ra nó nhanh chóng bằng cách thử hàng loạt hoặc suy luận từ thông tin cá nhân. Khi tạo mật khẩu mạnh, bạn nên đặt từ 12 ký tự trở lên, mang tính ngẫu nhiên và chỉ dùng cho đúng một tài khoản.
Hãy hình dung tạo mật khẩu mạnh giống như chọn một chiếc khóa tốt cho ngôi nhà. Khóa càng phức tạp thì kẻ trộm càng tốn nhiều thời gian, công sức để phá. Và nếu tốn quá nhiều thời gian, họ thường sẽ bỏ cuộc để tìm ngôi nhà khác dễ vào hơn.
Ngược lại với mật khẩu mạnh là mật khẩu yếu. Đó là những mật khẩu dễ đoán và thường gắn với thông tin cá nhân. Chúng cũng hay nằm sẵn trong các danh sách mật khẩu phổ biến mà kẻ tấn công thử đầu tiên.
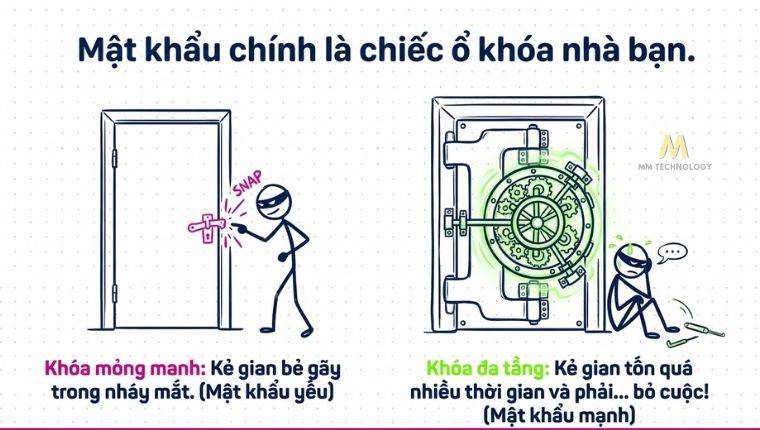
Để dễ hình dung, bạn có thể so sánh hai ví dụ sau:
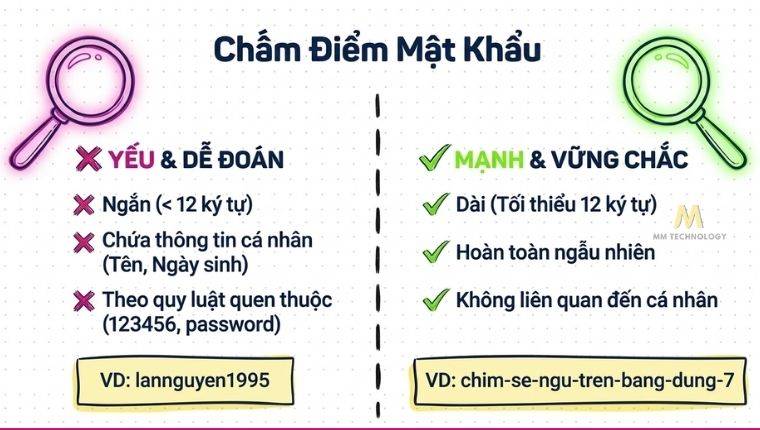
- Mật khẩu yếu: 123456, matkhau123, lannguyen1995. Những mật khẩu này đều ngắn, theo quy luật quen thuộc hoặc chứa thông tin cá nhân nên rất dễ bị đoán ra.
- Mật khẩu mạnh: chim-se-ngu-tren-bang-dung-7. Mật khẩu này dài, ghép từ những từ không liên quan đến nhau nên kẻ tấn công rất khó đoán.
Ngày nay, một số phần mềm như Microsoft 365 hay Google Workspace còn cảnh báo, thậm chí không cho phép bạn đặt mật khẩu quá yếu. Tuy vậy, những cảnh báo này chỉ là gợi ý ban đầu. Để tạo mật khẩu mạnh đúng cách, bạn cần hiểu các đặc điểm tạo nên nó. Đây cũng là nội dung của phần tiếp theo.
2. Những đặc điểm cần có khi tạo mật khẩu mạnh là gì?
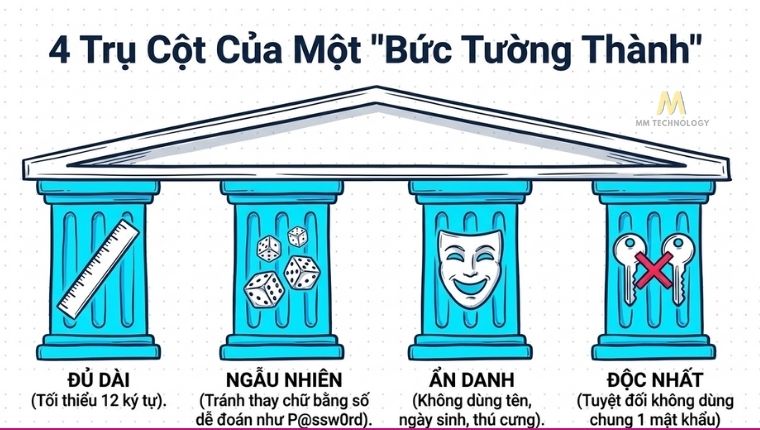
Khi tạo mật khẩu mạnh, bạn cần chú ý bốn đặc điểm chính. Đó là đủ dài (tối thiểu 12 ký tự), được tạo ngẫu nhiên thay vì theo quy luật, không chứa thông tin cá nhân dễ tìm và không được dùng lại ở nhiều tài khoản.
Thiếu một trong bốn yếu tố này, mật khẩu có thể trở thành điểm yếu của bạn. Và thậm chí là cả tổ chức, doanh nghiệp của bạn. Vì vậy, trước khi bắt tay vào tạo mật khẩu mạnh, bạn nên nắm rõ từng đặc điểm dưới đây.
2.1 Có độ dài phù hợp và khó đoán
Độ dài là yếu tố quan trọng nhất khi tạo mật khẩu mạnh. Mỗi ký tự thêm vào sẽ khiến số cách đoán tăng lên rất nhiều lần. Theo hướng dẫn xác thực của NIST (Viện Tiêu chuẩn và Công nghệ Hoa Kỳ), độ dài được ưu tiên hơn độ phức tạp. Bạn không cần bắt buộc phải có đủ chữ hoa, số và ký hiệu.
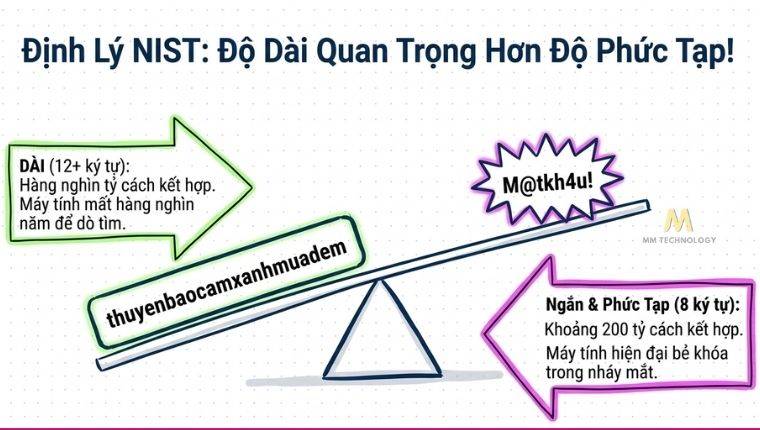
Để dễ hình dung, một mật khẩu 8 ký tự chỉ gồm chữ thường có khoảng 200 tỷ cách đặt khác nhau. Con số này nghe có vẻ lớn, nhưng máy tính hiện nay có thể thử hàng tỷ cách mỗi giây. Vì vậy, mật khẩu này có thể bị đoán ra trong thời gian ngắn.
Ngược lại, nếu tăng lên 12 ký tự và trộn thêm chữ hoa, số, ký hiệu, số cách đặt sẽ tăng lên hàng nghìn tỷ lần so với trường hợp trước. Điều này khiến việc đoán hết gần như bất khả thi với kẻ tấn công thông thường.
Tuy vậy, dài thôi là chưa đủ. Một mật khẩu chỉ thực sự đạt chuẩn khi bạn tạo mật khẩu mạnh theo hướng khó dự đoán. Tức là không nằm trong các danh sách mật khẩu phổ biến mà kẻ tấn công thường thử đầu tiên. Chẳng hạn, Matkhau@123 dù có đủ chữ hoa, số và ký hiệu vẫn là một mật khẩu rất yếu.
2.2 Ưu tiên tính ngẫu nhiên, tránh quy luật phổ biến
Nhiều người có thói quen đặt mật khẩu theo khuôn mẫu. Chẳng hạn viết hoa chữ cái đầu, thêm số ở cuối hay thêm dấu chấm than. Vì kẻ tấn công biết rõ những thói quen này, nên các công cụ bẻ khóa thường được lập trình sẵn để thử chúng đầu tiên.
Một số quy luật phổ biến mà bạn nên tránh gồm:
- Dãy số hoặc chữ liên tiếp: 123456, qwerty, abcdef.
- Thay chữ bằng ký hiệu quen thuộc: a thành @, o thành 0, i thành 1 (ví dụ P@ssw0rd).
- Từ có nghĩa kèm số năm: Hanoi2025, Mylove2024.
Khi tạo mật khẩu mạnh, thay vì cố nghĩ ra một mật khẩu trông có vẻ phức tạp, bạn nên chọn những từ hoặc ký tự không theo một trật tự nào, để người khác khó nhận ra quy luật.
2.3 Không sử dụng thông tin cá nhân dễ đoán
Tên, ngày sinh, số điện thoại, tên thú cưng, biệt danh hay tên người yêu đều có thể tìm thấy trên mạng xã hội hoặc đoán ra từ những gì bạn chia sẻ công khai. Vì vậy, khi nhắm vào một mục tiêu cụ thể, kẻ tấn công thường bắt đầu bằng việc thu thập loại thông tin này.
Chẳng hạn, xét tới trường hợp tài khoản mạng xã hội của bạn là Lan Nguyễn. Kẻ tấn công sẽ thử ngay những mật khẩu như lannguyen, tên kèm năm sinh (ví dụ lannguyen1995). Tương tự, nếu bạn hay đăng ảnh thú cưng hoặc nhắc tên người thân, những cái tên đó cũng có thể được ghép với ngày sinh, năm hiện tại để tạo thành các mật khẩu đoán thử.
Những mật khẩu này tuy dễ nhớ với bạn. Nhưng cũng dễ đoán với bất kỳ ai dành vài phút xem trang cá nhân của bạn. Do đó, khi tạo mật khẩu mạnh, bạn nên tách biệt hoàn toàn mật khẩu khỏi những thông tin có thể tìm thấy công khai.
2.4 Không dùng lại mật khẩu cho nhiều tài khoản
Đây là đặc điểm thường bị xem nhẹ nhất. Dù mật khẩu của bạn mạnh đến đâu, nếu dùng chính nó cho nhiều tài khoản thì độ an toàn chỉ bằng nơi bảo vệ yếu nhất.
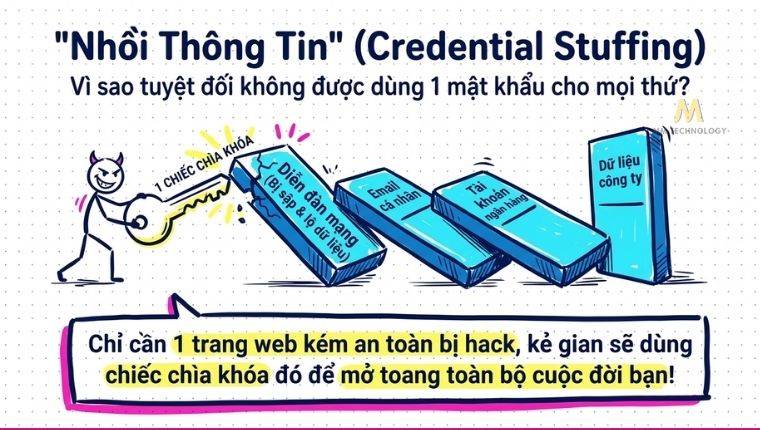
Chẳng hạn, bạn dùng cùng một mật khẩu cho email công việc và một diễn đàn trực tuyến. Khi diễn đàn bị rò rỉ dữ liệu, kẻ tấn công có thể truy cập luôn vào email của bạn.
Kẻ tấn công thường lấy các cặp email và mật khẩu bị lộ từ một vụ rò rỉ rồi tự động thử trên hàng trăm dịch vụ khác. Kỹ thuật này gọi là credential stuffing (nhồi thông tin đăng nhập). Hiểu đơn giản, đó là việc đem một chiếc chìa khóa bị đánh cắp đi thử trên mọi ổ khóa mà kẻ trộm tìm được.
Với nhiều tài khoản, việc nhớ từng mật khẩu riêng biệt quả thực không dễ. Tuy nhiên, sự bất tiện đó vẫn nhẹ hơn rất nhiều so với việc phải khôi phục email, tài khoản ngân hàng hay dữ liệu công việc sau khi bị rò rỉ. Vì vậy, bạn vẫn nên tạo mật khẩu mạnh riêng cho từng tài khoản.
3. Lý do bạn nên tạo mật khẩu mạnh là gì?
Bạn nên tạo mật khẩu mạnh vì đây là lớp phòng thủ đầu tiên bảo vệ tài khoản và dữ liệu của chính bạn, đặc biệt là của doanh nghiệp. Chỉ một mật khẩu yếu của một nhân sự cũng có thể mở đường cho kẻ tấn công vào hệ thống.
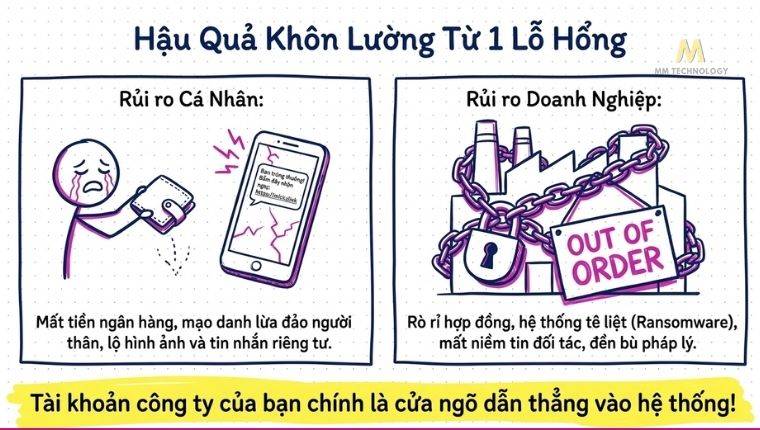
Với cá nhân, mật khẩu yếu có thể khiến bạn mất tiền trong tài khoản ngân hàng hay ví điện tử. Bạn cũng có thể bị mạo danh để lừa đảo người quen hoặc bị lộ ảnh, tin nhắn riêng tư, v.v.
Tuy nhiên, rủi ro lớn hơn nhiều khi người dùng là nhân sự của một doanh nghiệp. Tài khoản của họ thường gắn với hệ thống chung của cả công ty.
Khi một tài khoản bị chiếm, doanh nghiệp có thể phải đối mặt với:
- Lộ danh sách khách hàng, hợp đồng, tài liệu nội bộ
- Bị giả mạo lãnh đạo, đổi số tài khoản, chuyển tiền trái phép
- Hệ thống bị ransomware mã hóa hoặc phải tạm ngừng
- Mất niềm tin của đối tác, vướng trách nhiệm pháp lý
Hãy hình dung một tình huống giả định. Một nhân viên kế toán đặt mật khẩu email công ty giống mật khẩu của một diễn đàn mà họ hay truy cập. Khi diễn đàn đó bị rò rỉ dữ liệu, kẻ tấn công đem cặp email và mật khẩu này đi thử trên email công ty và đăng nhập thành công.
Rồi từ hộp thư, chúng đọc được các trao đổi về thanh toán, Sau đó chúng tiếp tục giả danh bộ phận kế toán để yêu cầu đối tác chuyển tiền vào một tài khoản khác… Rất nhiều hệ lụy liên quan kéo theo.
4. Làm thế nào để tạo mật khẩu mạnh?
Để tạo mật khẩu mạnh, bạn cần đảm bảo mật khẩu đủ dài và khó đoán. Tránh dùng thông tin cá nhân dễ nhận biết. Đồng thời, không sử dụng chung một mật khẩu cho nhiều tài khoản. Bạn nên chọn mật khẩu dễ ghi nhớ nhưng khó bị người khác đoán ra. Không nên dùng nguyên văn mật khẩu do Google hoặc công cụ AI gợi ý. Thay vào đó, hãy tự điều chỉnh để tạo mật khẩu riêng.
Ngoài ra, mỗi ứng dụng có thể có yêu cầu khác nhau về mật khẩu. Một số hệ thống quy định độ dài tối thiểu hoặc loại ký tự được phép sử dụng. Bạn cần tuân thủ các yêu cầu này. Nếu có thể, hãy đặt mật khẩu dài hơn mức tối thiểu.
Dưới đây là một số mẹo tạo mật khẩu mạnh mà vẫn dễ nhớ:
- Nghĩ ra một cụm gồm ba, bốn từ không liên quan đến nhau, thay vì một từ đơn lẻ kèm vài con số.
- Chèn số hoặc ký hiệu vào giữa cụm từ thay vì chỉ đặt ở cuối.
- Khi tạo mật khẩu mạnh, hãy đặt dài từ 12 ký tự trở lên, và dài hơn cho các tài khoản quan trọng.
- Đặt mật khẩu riêng cho từng tài khoản, không chỉ thay đổi vài ký tự cuối.
- Bật thêm xác thực hai lớp ở những tài khoản quan trọng để có thêm một lớp bảo vệ.
5. Những sai lầm nào cần tránh khi tạo mật khẩu mạnh là gì?
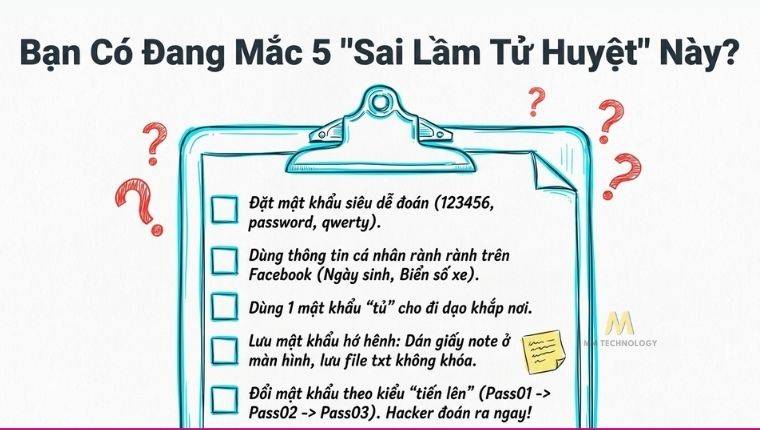
Năm sai lầm phổ biến nhất khi tạo mật khẩu mạnh gồm: dùng mật khẩu dễ đoán, dựa vào thông tin cá nhân, dùng chung một mật khẩu cho nhiều tài khoản, chia sẻ hoặc lưu mật khẩu không an toàn và đổi mật khẩu theo quy luật. Chỉ cần mắc một lỗi, tài khoản đã có thể bị xâm nhập.
Ở các phần trên, bạn đã biết tạo mật khẩu mạnh cần chú ý những đặc điểm gì. Tuy vậy, ngay cả khi đã nắm các nguyên tắc đó, nhiều người vẫn vô tình mắc những sai lầm dưới đây trong quá trình sử dụng.
Nếu phát hiện mật khẩu hiện tại không an toàn, bạn nên thay đổi ngay. Đừng đợi đến khi tài khoản có dấu hiệu bị xâm nhập mới xử lý.
5.1 Tạo mật khẩu phổ biến hoặc dễ đoán
Nhiều người vẫn đặt những mật khẩu như 123456, password hay qwerty. Đây vốn luôn nằm trong nhóm bị lộ nhiều nhất qua các bảng thống kê hằng năm.
Vì nằm ở đầu mọi danh sách tấn công, những mật khẩu này gần như bị đoán trúng ngay lập tức.
5.2 Tạo mật khẩu dựa trên thông tin cá nhân
Dù biết nên tránh thông tin cá nhân, nhiều người vẫn quen dùng ngày sinh, số điện thoại, tên con, biển số xe hay tên công ty để đặt mật khẩu vì chúng dễ nhớ.
Tuy nhiên, những thông tin này cũng rất dễ thu thập. Chỉ cần xem hồ sơ mạng xã hội của bạn, kẻ tấn công đã có thể thu hẹp phạm vi đoán rất nhiều.
5.3 Dùng chung một mật khẩu cho nhiều tài khoản
Khi một dịch vụ bị rò rỉ dữ liệu, mật khẩu của bạn có thể bị đem thử trên nhiều dịch vụ khác. Vì vậy, hãy coi mỗi mật khẩu như một chìa khóa riêng cho một cánh cửa, thay vì dùng chung một chìa khóa cho cả nhà, văn phòng và két sắt.
Tạo mật khẩu mạnh riêng cho từng tài khoản là cách đơn giản nhất để tránh lỗi này.
5.4 Chia sẻ mật khẩu hoặc lưu mật khẩu ở nơi không an toàn
Một mật khẩu đã đặt rất tốt cũng trở nên vô nghĩa nếu bạn lưu hoặc chia sẻ nó thiếu an toàn. Chẳng hạn, bạn ghi mật khẩu vào giấy nhớ dán ở màn hình, lưu trong ghi chú không mã hóa, gửi qua tin nhắn hay email, hoặc đọc cho người khác qua điện thoại.
Nếu buộc phải chia sẻ quyền truy cập, hãy dùng tính năng chia sẻ an toàn của trình quản lý mật khẩu. Bạn cũng có thể tạo tài khoản phụ riêng cho từng người.
5.5 Thay đổi mật khẩu theo quy luật dễ đoán
Nhiều người đổi mật khẩu theo kiểu tăng dần, chẳng hạn từ Matkhau@01 sang Matkhau@02 rồi Matkhau@03.
Cách này gần như không làm tăng độ an toàn vì kẻ tấn công dễ dàng đoán ra quy luật. Khi cần đổi, bạn hãy tạo mật khẩu mạnh mới hoàn toàn khác, không liên quan đến mật khẩu cũ.
6. Đã có trường hợp nào bị tấn công vì không tạo mật khẩu mạnh chưa?
Đã có nhiều vụ tấn công liên quan đến mật khẩu yếu, tức là do chưa tạo mật khẩu mạnh. Tiêu biểu là Colonial Pipeline, LinkedIn và botnet Mirai, cùng vụ việc ở Đan Mạch đã nhắc ở đầu bài (dù nguyên nhân chưa được xác nhận). Điểm chung là kẻ tấn công lợi dụng việc người dùng sử dụng mật khẩu yếu.
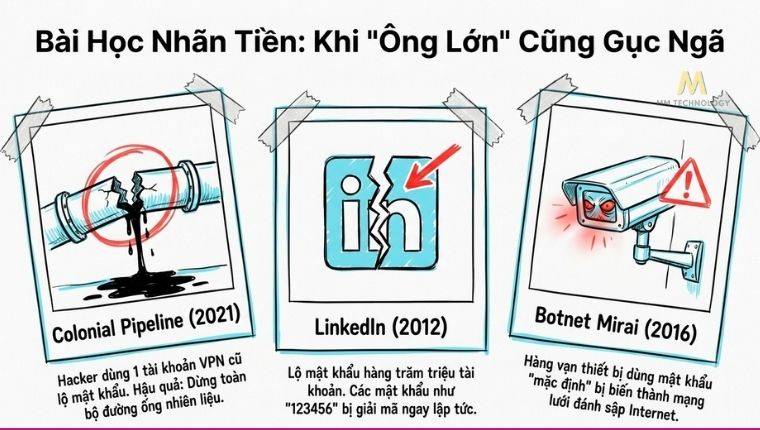
Dưới đây là tóm tắt ngắn gọn ba vụ việc tiêu biểu:
- Colonial Pipeline (2021): kẻ tấn công được cho là vào hệ thống qua một tài khoản VPN cũ không bật xác thực nhiều lớp. Mật khẩu của tài khoản này có thể đã bị lộ từ trước. Vụ tấn công ransomware sau đó buộc công ty tạm dừng đường ống dẫn nhiên liệu.
- LinkedIn (2012): dữ liệu mật khẩu của hàng trăm triệu tài khoản bị lộ. Trong đó nhiều mật khẩu đơn giản như 123456 bị giải mã nhanh chóng.
- Mirai (2016): các thiết bị như camera, router còn dùng mật khẩu mặc định bị biến thành mạng lưới tấn công từ chối dịch vụ (DDoS). Mạng lưới này từng làm gián đoạn nhiều dịch vụ internet lớn.
Nếu muốn xem thêm các vụ việc khác, bạn có thể tham khảo danh sách các vụ rò rỉ dữ liệu được ghi nhận trên Have I Been Pwned hoặc trang tổng hợp List of data breaches trên Wikipedia.
Tuy nhiên, các vụ việc trên còn cho thấy một điều. Nhiều cuộc tấn công thành công không chỉ vì mật khẩu yếu, mà còn vì thiếu các lớp bảo vệ khác. Vậy chỉ tạo mật khẩu mạnh đã đủ an toàn hay chưa? Hãy cùng tìm hiểu ở phần tiếp theo.
7. Chỉ tạo mật khẩu mạnh có đủ để bảo vệ tài khoản không?
Tạo mật khẩu mạnh là nền tảng quan trọng nhưng chưa phải tất cả. Kẻ tấn công vẫn có thể lấy mật khẩu qua phishing, dữ liệu bị rò rỉ hoặc phần mềm độc hại mà không cần đoán. Để an toàn hơn, bạn cần kết hợp thêm xác thực nhiều lớp và thói quen cảnh giác khi đăng nhập.
Ba tình huống dưới đây là lý do bạn cần thêm những lớp bảo vệ khác ngoài việc tạo mật khẩu mạnh.
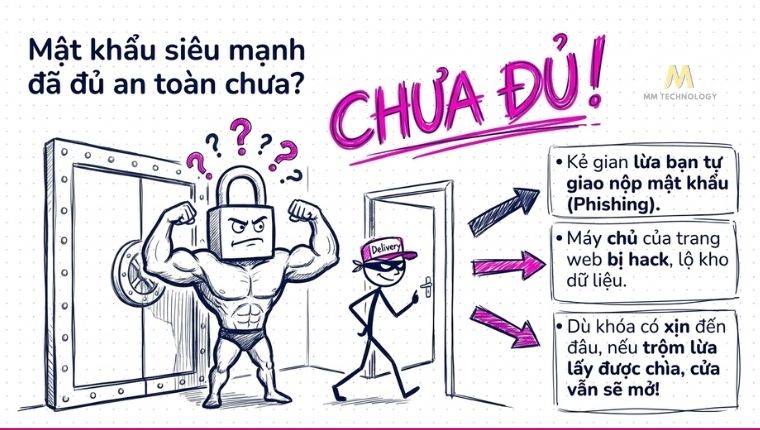
7.1 Dù đã tạo mật khẩu mạnh, bạn vẫn có thể bị đánh cắp mật khẩu qua phishing
Phishing là hình thức giả mạo trang đăng nhập hoặc tin nhắn để lừa người dùng cung cấp mật khẩu. Kẻ gian có thể giả danh ngân hàng, công ty vận chuyển hoặc bộ phận IT của chính doanh nghiệp.
Trong trường hợp này, mật khẩu dài hay phức tạp cũng không thể bảo vệ tài khoản nếu bạn chủ động cung cấp cho kẻ gian.
Để hạn chế rủi ro, bạn nên:
- Kiểm tra kỹ địa chỉ trang web trước khi đăng nhập. Trang giả mạo thường có địa chỉ gần giống trang thật nhưng khác một vài ký tự.
- Cảnh giác với tin nhắn tạo cảm giác khẩn cấp. Chẳng hạn thông báo tài khoản sắp bị khóa hoặc yêu cầu xác minh ngay.
- Tránh nhấp vào liên kết hoặc mở tệp đính kèm đáng ngờ. Thay vào đó, hãy dùng ứng dụng chính thức hoặc nhập trực tiếp địa chỉ website.
7.2 Tạo mật khẩu mạnh không bảo vệ được tài khoản khi mật khẩu đã bị rò rỉ
Ngay cả khi bạn đã tạo mật khẩu mạnh, bạn vẫn không kiểm soát được cách dịch vụ lưu trữ mật khẩu đó. Nếu dịch vụ bị tấn công và dữ liệu bị lấy ra, mật khẩu của bạn có thể bị lộ. Rủi ro càng cao khi dịch vụ lưu trữ chưa an toàn hoặc khi bạn dùng lại mật khẩu ấy ở nơi khác.
Để giảm thiệt hại, bạn nên:
- Tạo mật khẩu mạnh riêng cho từng tài khoản, như đã đề cập ở phần 2.4.
- Kiểm tra định kỳ email của bạn trên các công cụ tra cứu dữ liệu bị lộ như Have I Been Pwned.
- Đổi mật khẩu ngay khi dịch vụ thông báo rò rỉ dữ liệu hoặc khi email của bạn xuất hiện trong dữ liệu bị lộ.
Với doanh nghiệp, việc tự theo dõi từng tài khoản như vậy rất khó thực hiện thủ công. Vì thế, doanh nghiệp thường cần một giải pháp quản lý danh tính tập trung, như nội dung ngay ở phần tiếp theo.
7.3 Tạo mật khẩu mạnh không thay thế được các lớp xác thực bổ sung
Xác thực nhiều lớp (MFA), hay xác thực hai lớp (2FA), yêu cầu thêm một yếu tố ngoài mật khẩu, chẳng hạn như:
- Mã từ ứng dụng xác thực hoặc khóa bảo mật vật lý.
- Sinh trắc học như vân tay, khuôn mặt trên thiết bị của bạn.
- Passkey (khóa truy cập), dùng khóa mã hóa gắn với thiết bị và chống phishing tốt hơn mật khẩu truyền thống.
Nhờ vậy, ngay cả khi kẻ gian có mật khẩu của bạn, họ vẫn không thể đăng nhập nếu thiếu yếu tố thứ hai.
Với doanh nghiệp, việc yêu cầu từng nhân sự tự bật MFA rất khó đồng bộ và kiểm soát. Các giải pháp quản lý danh tính như Microsoft Entra ID giúp tập trung hóa việc này, chẳng hạn:
- Bắt buộc xác thực nhiều lớp cho toàn bộ hoặc từng nhóm nhân sự.
- Áp dụng chính sách truy cập có điều kiện (Conditional Access). Ví dụ yêu cầu xác thực thêm khi đăng nhập từ thiết bị hoặc vị trí lạ.
- Chặn nhân sự đặt những mật khẩu quá yếu hoặc nằm trong danh sách mật khẩu phổ biến.
- Phát hiện các tài khoản có thông tin đăng nhập bị lộ để xử lý kịp thời.
Bạn có thể tìm hiểu thêm về cách Microsoft Entra ID hoạt động, tính năng và chi phí chi tiết trong bài viết Microsoft Entra ID là gì do đội Marketing của MM Technology nghiên cứu và biên tập.
8. Câu hỏi thường gặp (FAQ)
Khi tạo mật khẩu mạnh, bạn nên đặt tối thiểu 12 ký tự. Với email, ngân hàng và tài khoản công việc, bạn nên đặt từ 14 đến 16 ký tự trở lên. Nếu dùng passphrase, hãy chọn 4 đến 6 từ ngẫu nhiên.
Không cần đổi định kỳ nếu không có dấu hiệu bị lộ. Hãy đổi ngay khi nghi ngờ bị lộ, khi dịch vụ thông báo rò rỉ dữ liệu. Hoặc khi bạn lỡ chia sẻ mật khẩu cho người khác.
Có thể, nhưng cần cẩn thận. Không nhập mật khẩu thật vào các website lạ vì bạn không biết họ có lưu lại hay không. Hãy dùng công cụ kiểm tra của dịch vụ uy tín. Hoặc thử với một mật khẩu có cấu trúc tương tự.
Mật khẩu thường là chuỗi ký tự ngẫu nhiên, ngắn nhưng khó nhớ, ví dụ k7#Vq2!mRt9$. Passphrase là cụm gồm nhiều từ ngẫu nhiên nối nhau, dài hơn nhưng dễ nhớ hơn, ví dụ thuyen-bao-cam-xanh-mua-dem.
9. Tạm kết
Qua bài viết này, bạn đã biết cách tạo mật khẩu mạnh, những đặc điểm cần có, vì sao nên tạo và những sai lầm thường gặp. Bạn cũng đã hiểu liệu chỉ tạo mật khẩu mạnh đã đủ để bảo vệ tài khoản hay chưa.
Hiểu rõ cách tạo mật khẩu mạnh là bước đầu để bảo vệ tài khoản và dữ liệu trước những nguy cơ an ninh mạng phổ biến. Một mật khẩu an toàn cần đủ dài, khó đoán, không chứa thông tin cá nhân dễ suy luận và không được sử dụng chung giữa các tài khoản.
Tuy nhiên, bảo mật hiệu quả không dừng lại ở việc tạo mật khẩu mạnh. Người dùng cần kết hợp xác thực nhiều lớp (MFA), quản lý thông tin đăng nhập an toàn và cảnh giác trước các hình thức lừa đảo. Đối với doanh nghiệp, việc thiết lập chính sách xác thực và kiểm soát quyền truy cập cũng rất quan trọng để bảo vệ hệ thống và dữ liệu nội bộ.
Đọc đến đây, bạn thử tự hỏi mình đang dùng loại mật khẩu nào nhé. Nếu bạn đang dùng mật khẩu yếu (ngắn, dễ đoán, chứa thông tin cá nhân hoặc dùng chung cho nhiều tài khoản), hãy tạo mật khẩu mạnh để đặt lại ngay.
Còn nếu bạn đang dùng mật khẩu mạnh, đừng vì thế mà chủ quan. Hãy bật xác thực nhiều lớp, kiểm tra định kỳ xem email của bạn có nằm trong dữ liệu bị lộ hay không, cảnh giác với các tin nhắn và trang đăng nhập đáng ngờ nhé.


