
Quản lý máy tính nhân viên từ xa không đồng nghĩa với theo dõi mọi hoạt động của nhân viên. Doanh nghiệp nên tập trung vào tình trạng bảo mật của thiết bị: mã hóa, bản vá, ứng dụng, quyền truy cập, tuân thủ chính sách và khả năng khóa hoặc xóa dữ liệu khi mất máy. Các nền tảng MDM/UEM như Microsoft Intune giúp tập trung những kiểm soát này, trong khi RMM phù hợp hơn với monitoring, maintenance và hỗ trợ kỹ thuật.
Nhân viên làm việc ở nhà, nhưng laptop vẫn chứa dữ liệu và tài khoản của doanh nghiệp. IT cần biết máy đã cập nhật chưa, có mã hóa không, có đáp ứng chính sách bảo mật không. Nhưng liệu để làm được những việc đó, doanh nghiệp có cần theo dõi màn hình, lịch sử truy cập hay từng hoạt động của nhân viên?
Câu trả lời là không nhất thiết. Quản lý máy tính nhân viên từ xa đúng cách nên tập trung vào thiết bị, dữ liệu và mức độ tuân thủ, thay vì soi cách một người sử dụng máy tính mỗi ngày.
Vấn đề còn lại là chọn đúng cách quản lý. MDM, UEM, RMM, Remote Desktop hay Microsoft Intune phù hợp trong trường hợp nào? Bài viết này sẽ giúp doanh nghiệp phân biệt từng giải pháp, xác định giới hạn quản lý hợp lý và xây dựng môi trường WFH an toàn mà vẫn tôn trọng quyền riêng tư.
1. Quản lý máy tính nhân viên từ xa là gì?
Quản lý máy tính nhân viên từ xa là quá trình quản trị endpoint mà IT không cần tiếp xúc trực tiếp với máy. Công việc thường gồm đăng ký, cấu hình, cập nhật, bảo mật và hỗ trợ thiết bị.
Khái niệm Remote Device Management (RDM) rộng hơn phần mềm điều khiển máy tính từ xa. Nó có thể bao gồm Mobile Device Management (MDM), Unified Endpoint Management (UEM) và Remote Monitoring and Management (RMM).
1.1 Remote Device Management quản lý được những gì?
Một nền tảng quản lý thiết bị từ xa thường giải quyết các tác vụ sau:
- Device enrollment: đưa thiết bị vào hệ thống quản trị
- Policy enforcement: áp chính sách thiết bị từ trung tâm
- Device compliance: phát hiện máy không đạt yêu cầu
- Automated updates: cập nhật thiết bị từ xa
- Endpoint Security: kiểm soát trạng thái bảo mật
- Triển khai ứng dụng và cấu hình từ xa
- Kiểm kê laptop, mobile device, iPhone và iPad
- Khóa hoặc xóa dữ liệu từ xa khi cần
- Remote troubleshooting: khắc phục sự cố từ xa
- Theo dõi tình trạng thiết bị qua dashboard
Các hệ thống RDM cũng có thể phục vụ desktop, smartphone, tablet và một số IoT device.
1.2 RDM khác Remote Desktop và remote monitoring ở đâu?
Ba khái niệm này dễ bị nhầm:
| Công nghệ | Chức năng chính | Dùng khi nào? |
|---|---|---|
| RDM | Quản lý toàn bộ thiết bị từ xa | Quản lý đội nhóm WFH |
| Remote monitoring | Theo dõi trạng thái thiết bị | Phát hiện lỗi, thiếu patch |
| Remote Desktop | Điều khiển màn hình/máy từ xa | Hỗ trợ và sửa lỗi |
| RDP | Giao thức truy cập desktop từ xa | Truy cập máy từ vị trí khác |
Vì vậy, ManageEngine Remote Desktop, RDP hay công cụ remote-control không tự động thay thế một nền tảng RDM hoàn chỉnh.
2. Vì sao doanh nghiệp cần quản lý thiết bị khi nhân viên WFH?
Doanh nghiệp cần quản lý thiết bị WFH vì laptop làm việc ngoài văn phòng không còn được bảo vệ hoàn toàn bởi mạng và quy trình IT tại chỗ. Thiết bị có thể thiếu bản vá, sai cấu hình, thất lạc hoặc không tuân thủ chính sách bảo mật. Quản lý từ xa giúp IT phát hiện các vấn đề này, triển khai cập nhật và duy trì device compliance mà không cần thu hồi máy về văn phòng.
Vấn đề không chỉ đơn giản là nói đến công nghệ. Đây còn là bài toán quản trị công nghệ thông tin (Information Technology Management) và quản lý thông tin (Information Management).
2.1 Những rủi ro nào xuất hiện khi laptop nằm ngoài văn phòng?
Một đội ngũ nhân sự làm việc từ xa (remote workers) có thể tạo ra nhiều tình huống khó xử lý:
- Laptop không được cập nhật đúng hạn
- Máy ngoại tuyến khi IT cần xử lý
- Antivirus hoặc Endpoint Security gặp lỗi
- Nhân viên kết nối qua mạng không đáng tin cậy
- Máy không tuân thủ chính sách WFH
- Thiết bị bị thất lạc hoặc mất cắp
- Dữ liệu doanh nghiệp còn trên máy của người đã nghỉ việc
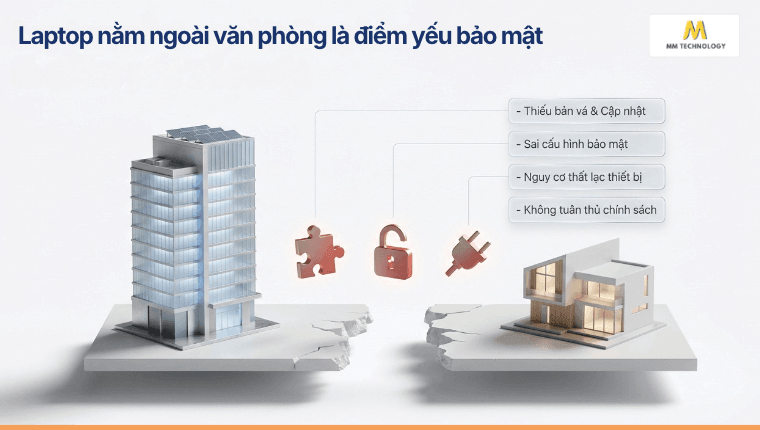
Chỉ một laptop thiếu bản vá hoặc cấu hình sai cũng tạo thêm điểm yếu. RDM giúp IT duy trì chính sách mà không cần thu hồi máy về văn phòng.
2.2 RDM giải quyết những vấn đề vận hành nào cho IT?
Một công cụ quản lý thiết bị từ xa tốt giúp IT xử lý công việc tập trung.
Ví dụ:
- Có nhân viên mới → đăng ký máy → áp cấu hình → cài software → cấp quyền.
- Máy thiếu bản vá → phát hiện → thông báo → cập nhật → kiểm tra compliance.
- Người dùng gặp lỗi → chẩn đoán → remote support → khắc phục.
- Máy bị mất → thu hồi quyền → khóa máy → xử lý dữ liệu.
Cách làm này đặc biệt hữu ích khi doanh nghiệp có nhiều nhân viên làm việc từ xa.
3. Quản lý máy tính WFH thế nào mà không soi mói nhân viên?
Doanh nghiệp nên quản lý trạng thái thiết bị thay vì giám sát hành vi nhân viên. IT cần biết laptop đã mã hóa chưa, có bản vá mới hay không, phần mềm bảo mật có hoạt động và thiết bị có đạt compliance hay không. Các hoạt động như ghi màn hình liên tục, keylogging hoặc theo dõi dữ liệu cá nhân không nên mặc định trở thành một phần của quản trị thiết bị đầu cuối.
Nguyên tắc tốt là quản lý “device state”, không mặc định quản lý “employee activity”. IT cần biết thiết bị an toàn hay không. IT không nhất thiết phải biết người dùng đang làm gì trong từng phút.
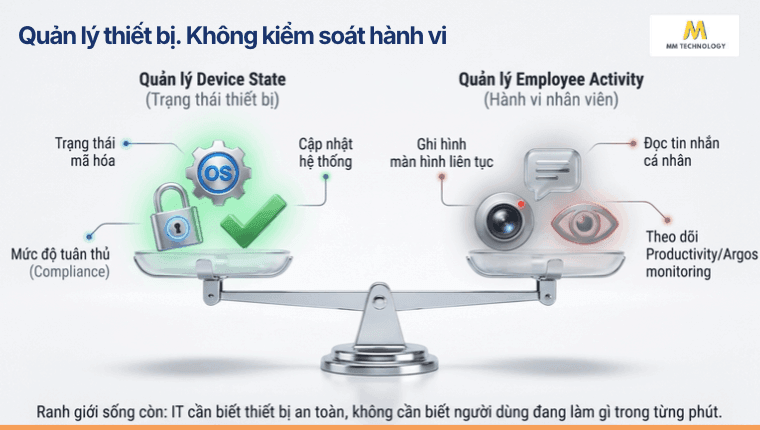
Đây là ranh giới quan trọng giữa quản trị thiết bị đầu cuối và giám sát nhân viên.
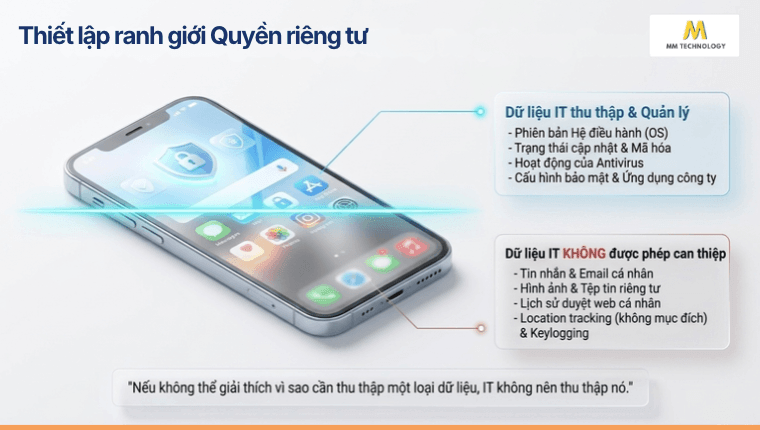
3.1 IT nên thu thập và kiểm soát những dữ liệu nào?
Thông tin phục vụ trực tiếp cho bảo mật thường gồm:
- Phiên bản hệ điều hành
- Trạng thái cập nhật
- Trạng thái mã hóa
- Antivirus và Endpoint Security
- Ứng dụng doanh nghiệp
- Device ownership
- Compliance status
- Certificate
- Cấu hình bảo mật
- Tài khoản và quyền truy cập công việc
Đây là những dữ liệu giúp IT trả lời câu hỏi:“Thiết bị có đủ an toàn để truy cập tài nguyên công ty không?”
3.2 Những hình thức giám sát nào có thể gây xâm phạm riêng tư?
Doanh nghiệp nên thận trọng với:
- Ghi màn hình liên tục
- Keylogging
- Tự động mở webcam
- Microphone monitoring;
- Đọc chat cá nhân
- Xem ảnh hoặc tệp riêng tư
- Theo dõi lịch sử web không cần thiết
- Location tracking không có mục đích phù hợp
Một số sản phẩm được quảng bá dưới nhóm Argos monitoring, employee monitoring hoặc productivity tracking. Chúng giải quyết một bài toán khác với MDM/UEM.
Không nên đánh đồng hai nhóm công nghệ này.
3.3 Chính sách WFH nên minh bạch điều gì?
Một chính sách WFH rõ ràng nên cho nhân viên biết:
- Thiết bị nào được doanh nghiệp quản lý
- IT có thể nhìn thấy dữ liệu gì
- Dữ liệu nào không được theo dõi
- Khi nào IT được remote-control máy
- Trường hợp nào máy có thể bị khóa
- Điều kiện thực hiện remote wipe
- Quy trình xử lý khi nhân viên nghỉ việc
Góc nhìn thực chiến: Nếu doanh nghiệp không giải thích được vì sao cần thu thập một loại dữ liệu, hãy xem lại việc thu thập dữ liệu đó.
4. Thiết bị công ty và BYOD nên được quản lý khác nhau thế nào?
Thiết bị công ty và BYOD nên áp dụng mức quản lý khác nhau. Với máy thuộc doanh nghiệp, IT có thể quản lý toàn bộ cấu hình, ứng dụng, bảo mật và vòng đời thiết bị. Với BYOD, phạm vi nên ưu tiên tài khoản, ứng dụng và dữ liệu công việc. Cách tiếp cận này vẫn bảo vệ thông tin doanh nghiệp nhưng hạn chế can thiệp không cần thiết vào dữ liệu cá nhân của nhân viên.
4.1 Máy do doanh nghiệp cấp nên kiểm soát những gì?
Với thiết bị công ty, phạm vi quản trị có thể rộng:
- Full device enrollment
- Encryption
- Configuration management
- Danh sách phần mềm
- Application deployment
- Security baseline
- Update policy
- Compliance
- Remote lock/wipe
Doanh nghiệp cũng dễ chuẩn hóa vòng đời thiết bị hơn.
4.2 BYOD nên kiểm soát những gì?
Với thiết bị cá nhân, hãy ưu tiên dữ liệu công việc:
- Tài khoản doanh nghiệp
- Ứng dụng phục vụ công việc
- Quyền truy cập
- Corporate data
- App Protection
- Selective wipe khi giải pháp hỗ trợ
Ví dụ, nhân viên dùng iPhone cá nhân để truy cập email công ty. Mục tiêu hợp lý là bảo vệ email và dữ liệu doanh nghiệp. Không phải kiểm soát toàn bộ ảnh cá nhân trên iPhone.
4.3 Khi nào doanh nghiệp nên hạn chế BYOD?
Cần cân nhắc nếu:
- Dữ liệu có độ nhạy cảm cao
- Thiết bị quá cũ
- OS không còn được hỗ trợ
- Thiết bị không đáp ứng security baseline
- Khó tách dữ liệu cá nhân và công việc
Với môi trường chuyên biệt như logistics, thiết bị kho hoặc IoT, doanh nghiệp có thể cần policy riêng.
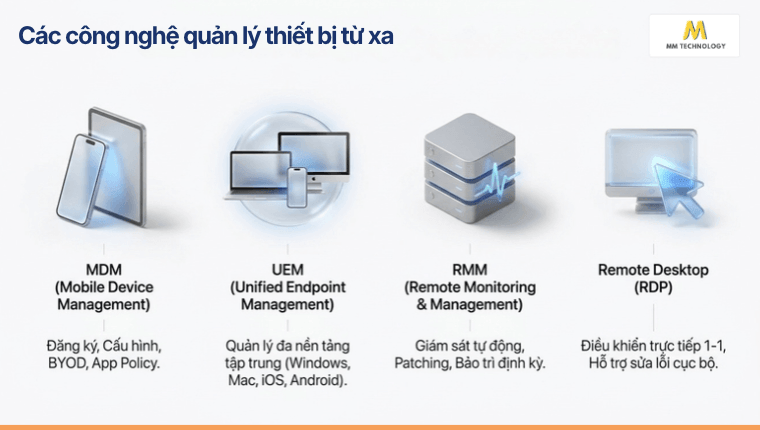
5. MDM, UEM, RMM và Remote Desktop khác nhau như thế nào?
MDM tập trung vào enrollment, cấu hình, ứng dụng và chính sách bảo mật thiết bị. UEM mở rộng quản lý tập trung sang nhiều loại endpoint và hệ điều hành. RMM thiên về remote monitoring, bảo trì, tự động hóa và khắc phục sự cố. Trong khi đó, Remote Desktop/RDP chủ yếu cho phép truy cập hoặc điều khiển một máy từ xa. Doanh nghiệp nên chọn theo bài toán cần giải quyết, không chỉ theo tên công nghệ.
5.1 Khi nào doanh nghiệp nên chọn MDM hoặc UEM?
MDM (Mobile Device Management) phù hợp khi mục tiêu là:
- Enrollment
- Quản lý thiết bị di động
- Configuration
- Security policies
- Ứng dụng
- BYOD
- Compliance
UEM – Unified Endpoint Management mở rộng cách tiếp cận đó. UEM hướng tới quản lý nhiều loại endpoint từ một nền tảng.
Điều này hữu ích nếu doanh nghiệp có: Windows + Mac + Android + iPhone + iPad.
5.2 Khi nào doanh nghiệp cần RMM?
RMM – Remote Monitoring and Management phù hợp hơn khi IT cần:
- Automated monitoring
- Patch management
- Scripting
- Health monitoring
- Maintenance
- Remote access
- Troubleshooting
- Automation
RMM cũng thường xuất hiện trong mô hình IT service management và MSP.
5.3 Khi nào Remote Desktop là đủ?
Remote Desktop phù hợp với hỗ trợ từng máy. Ví dụ, nhân viên không mở được Excel. IT cần kết nối vào máy để xác định và sửa lỗi.
Nhưng Remote Desktop không tự giải quyết:
- Device compliance
- Chính sách cho hàng tram máy
- Inventory
- Automated updates
- Quản lý vòng đời
- BYOD
Quy tắc nhanh: Compliance → nghĩ đến MDM/UEM. Maintenance → xem xét RMM. Điều khiển một máy → Remote Desktop.
6. Phần mềm quản lý thiết bị WFH cần có những tính năng nào?
Một phần mềm quản lý thiết bị WFH tốt nên bao phủ toàn bộ vòng đời endpoint. Các chức năng cốt lõi gồm device enrollment, policy enforcement, device compliance, Endpoint Security, automated updates, triển khai ứng dụng, remote troubleshooting và remote wipe. Nếu doanh nghiệp có nhiều loại thiết bị, nền tảng cũng cần hỗ trợ Windows, macOS, Android, iPhone hoặc iPad theo đúng mức quản trị mà IT yêu cầu.
Đừng chọn phần mềm quản lý chỉ vì dashboard đẹp. Hãy đánh giá khả năng quản trị từ lúc cấp máy tới lúc thu hồi.
6.1 Những tính năng bảo mật nào là quan trọng?
Shortlist nên kiểm tra:
- Device compliance
- Policy enforcement
- Encryption
- Endpoint Security
- Access control
- Remote lock
- Remote wipe
- Audit log
Khả năng này giúp doanh nghiệp chuyển từ xử lý bị động sang chính sách nhất quán.
6.2 Những tính năng vận hành nào giúp giảm tải cho IT?
Nên ưu tiên:
- Zero-touch hoặc simplified enrollment
- Cập nhật phần mềm từ xa
- Application deployment
- Automated monitoring
- Inventory
- Configuration profiles
- Patching
- Remote troubleshooting
- Workflow automation
Zero-touch enrollment đặc biệt hữu ích cho doanh nghiệp phân tán. Thiết bị có thể được chuyển tới nhân viên mà giảm thao tác cấu hình thủ công của IT.
6.3 Khả năng multi-platform cần đánh giá ra sao?
Đừng chỉ hỏi phần mềm “có hỗ trợ Apple không”. Hãy kiểm tra từng hệ điều hành và từng chức năng:
- Windows
- macOS
- Linux
- Android
- iOS/iPhone
- iPadOS/iPad
- Thiết bị chuyên dụng
- IoT nếu có nhu cầu
Một nền tảng ghi “multi-platform” chưa chắc cung cấp chính sách giống nhau trên mọi OS.
7. Microsoft Intune có phù hợp để quản lý thiết bị WFH không?
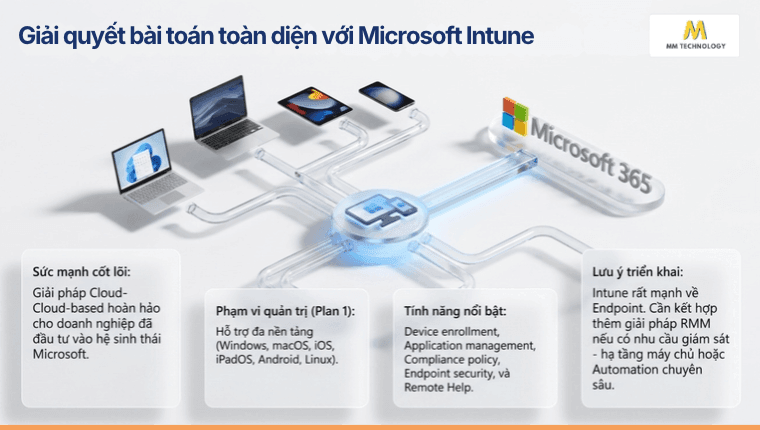
Microsoft Intune phù hợp với doanh nghiệp cần quản lý endpoint từ cloud, đặc biệt khi đang sử dụng hệ sinh thái Microsoft. Intune hỗ trợ quản lý thiết bị, ứng dụng, compliance và nhiều chính sách bảo mật trên Windows, Android, macOS, iOS và Linux. Tuy nhiên, doanh nghiệp vẫn nên đánh giá thêm RMM nếu cần monitoring hạ tầng, automation hoặc remote maintenance chuyên sâu ngoài phạm vi quản trị endpoint.
7.1 Microsoft Intune quản lý endpoint bằng cách nào?
Các lớp quản trị đáng chú ý gồm:
- Device enrollment
- Configuration
- Application management
- Compliance policy
- Quản lý cập nhật
- Endpoint security
- Remote actions
Microsoft Intune cũng có khả năng Remote Help để hỗ trợ kết nối giữa bộ phận IT và người dùng. Microsoft cung cấp thêm Advanced Analytics và Endpoint Privilege Management trong hệ sinh thái Intune.
7.2 Microsoft Intune phù hợp nhất với doanh nghiệp nào?
Intune đáng đánh giá khi doanh nghiệp:
- Có nhiều laptop Windows
- Sử dụng Microsoft 365
- Có Android/iPhone/iPad
- Cần cloud-based endpoint management
- Muốn quản lý compliance
- Có BYOD
- Cần quản trị policy tập trung
Trong thực tế quản trị, thiết bị cần được enrollment trước khi áp dụng nhiều khả năng MDM. Quyền sở hữu và loại thiết bị cũng ảnh hưởng đến cách enrollment.
7.3 Khi nào nên kết hợp Intune với giải pháp khác?
Intune không cần được xem như câu trả lời cho mọi nhu cầu IT.
Hãy đánh giá RMM hoặc công cụ khác nếu trọng tâm nằm ở:
- Server monitoring
- Infrastructure monitoring
- Advanced scripting
- Automation chuyên sâu
- Remote maintenance
- Use case ngoài endpoint management
Mời bạn tìm hiểu thêm bài viết tổng quan về giải pháp Microsoft Intune – Phần mềm quản lý thiết bị và bảo vệ dữ liệu doanh nghiệp trên cả thiết bị công ty lẫn thiết bị cá nhân.

Các nền tảng như ManageEngine cũng đáng đưa vào shortlist khi doanh nghiệp cần kết hợp nhiều lớp quản trị.
8. Doanh nghiệp nên chọn giải pháp quản lý thiết bị từ xa như thế nào?
Doanh nghiệp nên chọn giải pháp quản lý thiết bị từ xa dựa trên loại endpoint, hệ điều hành, ownership, yêu cầu bảo mật và năng lực của đội IT. Trước khi so sánh thương hiệu hoặc giá, hãy xác định doanh nghiệp cần MDM, UEM, RMM hay Remote Desktop. Sau đó mới chấm điểm từng nền tảng theo security, privacy, BYOD, automation, remote support, tích hợp và tổng chi phí sở hữu.
8.1 8 tiêu chí nào nên dùng để shortlist giải pháp?
Có thể chấm theo framework sau:
| Tiêu chí | Trọng số tham khảo |
|---|---|
| Security & compliance | 25% |
| Privacy và BYOD | 20% |
| Hỗ trợ hệ điều hành | 15% |
| Enrollment | 10% |
| Automation | 10% |
| Remote support | 10% |
| Integration | 5% |
| TCO | 5% |
Đây chỉ là đánh giá để bạn tham khảo, không phải tiêu chuẩn chung.
8.2 Nên chấm điểm giải pháp như thế nào?
Giả sử doanh nghiệp đang so sánh:
- Microsoft Intune
- ManageEngine
- Một nền tảng UEM
- Một giải pháp RMM
Hãy cho mỗi giải pháp điểm từ 1 đến 5 ở từng tiêu chí. Sau đó nhân điểm với trọng số.
Đừng để một tính năng hấp dẫn che mất nhu cầu cốt lõi.
9. Quy trình triển khai quản lý máy tính WFH nên gồm những bước nào?
Quy trình quản lý máy tính nhân viên WFH nên bắt đầu bằng kiểm kê và phân loại thiết bị. Bước tiếp theo là xác định security baseline, quyền riêng tư và chính sách BYOD. Sau đó doanh nghiệp mới chọn nền tảng, thực hiện device enrollment, pilot với nhóm nhỏ rồi triển khai rộng. Cuối cùng, IT cần theo dõi compliance, bản vá và lỗi vận hành để liên tục điều chỉnh chính sách.
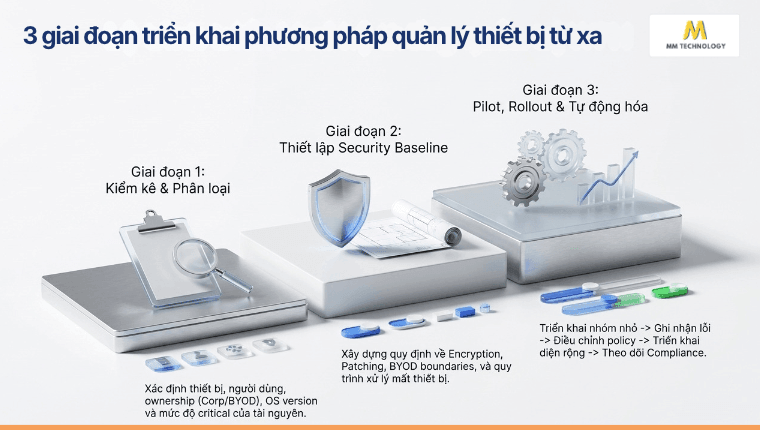
9.1 Giai đoạn 1: Kiểm kê và phân loại thiết bị
Tạo inventory gồm:
- Tên thiết bị
- Người sử dụng
- Ownership
- Hệ điều hành
- OS version
- Security status
- Ứng dụng quan trọng
- Mức độ critical
Thông tin có thể nằm trong CMDB hoặc công cụ IT Service Management (ITSM) nếu doanh nghiệp đã có.
9.2 Giai đoạn 2: Xây security baseline và chính sách WFH
Xác định tối thiểu:
- Encryption
- Password/PIN
- Patching
- Endpoint protection
- Application policy
- BYOD
- Quyền truy cập
- Remote-support policy
- Lost-device procedure
- Privacy boundary
Một sơ đồ diagram đơn giản về lifecycle cũng hữu ích:
Cấp thiết bị → enrollment → policy → monitoring → support → offboarding
9.3 Giai đoạn 3: Pilot, rollout và tự động hóa
Thực hiện theo thứ tự:
- Pilot với nhóm nhỏ
- Ghi nhận lỗi
- Điều chỉnh policy
- Rollout theo nhóm
- Bật automation phù hợp
- Review định kỳ
Dashboard nên theo dõi enrollment failure, compliance và patch coverage. Không cần biến nó thành bảng xếp hạng hiệu suất employees.
10. Câu hỏi thường gặp (FAQ)
Có. Các nền tảng RDM dựa trên cloud có thể quản lý nhiều chức năng qua Internet. Khả năng cụ thể vẫn phụ thuộc nền tảng và trạng thái của thiết bị.
Không. Endpoint management chủ yếu quản lý thiết bị, cấu hình, security và compliance. Employee-monitoring software là một nhóm công cụ khác.
Tùy cách triển khai. RDM có thể hoạt động thông qua agent hoặc cơ chế enrollment của hệ thống quản lý.
MDM mạnh về enrollment, security và policy. RMM thiên về monitoring, maintenance, automation và remote troubleshooting.
Có. Microsoft hiện công bố Intune Plan 1 hỗ trợ Windows, Android, macOS, iOS và Linux.
11. Tạm kết: bảo mật tốt không đồng nghĩa giám sát nhiều hơn
Quản lý máy tính nhân viên từ xa hiệu quả bắt đầu từ việc xác định rõ thứ cần bảo vệ. Đó là thiết bị, tài khoản, ứng dụng và dữ liệu doanh nghiệp.
RDM, MDM, UEM và RMM cung cấp các lớp kiểm soát khác nhau. Remote Desktop lại phù hợp hơn với nhu cầu truy cập và hỗ trợ trực tiếp.
Nếu doanh nghiệp đã dùng hệ sinh thái Microsoft, Microsoft Intune là một lựa chọn đáng đưa vào shortlist. Nó hỗ trợ quản lý endpoint trên cloud, compliance và nhiều hệ điều hành.
Quan trọng hơn, hãy thiết kế ranh giới ngay từ đầu: Kiểm soát thiết bị đủ để bảo vệ doanh nghiệp. Không thu thập thêm dữ liệu chỉ vì công nghệ cho phép.


